Imporre il downscoping nel token exchange per le chiamate tra agenti
Lab Keycloak per agenti A2A: il token che B ottiene per C segue gli scope di B, non quelli di A, se non imponi il downscoping. Prova, controllo, rimedio.
Invia una richiesta con il metodo di autenticazione che ti serve, compresi i grant OAuth e una prova DPoP facoltativa. La chiamata va dal tuo browser all'API, non attraverso questo sito.
Le richieste partono dal tuo browser verso l'API che inserisci.
Quando fai clic su Invia o Ottieni token, il browser chiama quell'indirizzo direttamente. La richiesta non passa da iamops.dev e questo sito non vede mai URL, header o corpo.
Usa solo credenziali di test o di sandbox. Non incollare segreti di produzione, password o token reali.
Token e segreti restano nella memoria di questa scheda. Se lo scegli, la pagina può ricordare la configurazione senza i segreti.
Prova solo API che possiedi o che sei autorizzato a testare.
Questo strumento è fornito così com'è, senza garanzia.
Gira nel tuo browser. Niente di ciò che incolli viene inviato altrove. Non incollare chiavi private di produzione.
L'URL dell'API e le credenziali o il token del metodo di autenticazione scelto: Basic, Bearer, una API key, oppure impostazioni OAuth come issuer, client id e, per alcuni grant, un client secret o un refresh token. Puoi anche incollare un comando curl, una voce HAR o una definizione OpenAPI o Postman per compilare il modulo. Usa solo tenant e segreti di test.
Incolla un comando curl, un HAR, un documento OpenAPI o Swagger, o una collection Postman. L'analisi resta in questo browser. I segreti restano in memoria e non vengono salvati.
Crea una chiave ES256 in memoria e aggiunge un header DPoP sulla chiamata token e su Invia.
Salva su questo dispositivo metodo, URL, nomi degli header, endpoint e client id. Token, password e segreti non vengono salvati.
Si aggiorna mentre scrivi. Se scegli di redigere i segreti nelle copie, vale anche per questa anteprima e per Copia.
Gli esempi usano chiavi usa e getta e nomi example.test. Fuori da questa pagina non valgono nulla.
L'URL dell'API e le credenziali o il token del metodo di autenticazione scelto: Basic, Bearer, una API key, oppure impostazioni OAuth come issuer, client id e, per alcuni grant, un client secret o un refresh token. Puoi anche incollare un comando curl, una voce HAR o una definizione OpenAPI o Postman per compilare il modulo. Usa solo tenant e segreti di test.
No. Il browser chiama direttamente l'API o il token endpoint. Se quel server non consente letture cross-origin, la chiamata fallisce nel browser e propongo la stessa richiesta come curl.
No, non di default. Token e segreti restano nella memoria di questa scheda. Se spunti Ricorda la configurazione senza segreti, su questo dispositivo restano solo impostazioni non segrete come URL, client id e endpoint.
Client credentials, authorization code con PKCE, device code, refresh token e token exchange RFC 8693. Puoi anche allegare una prova DPoP costruita nel browser.
Gli articoli e i lab più recenti sullo stesso tema, scelti in automatico.
Lab Keycloak per agenti A2A: il token che B ottiene per C segue gli scope di B, non quelli di A, se non imponi il downscoping. Prova, controllo, rimedio.
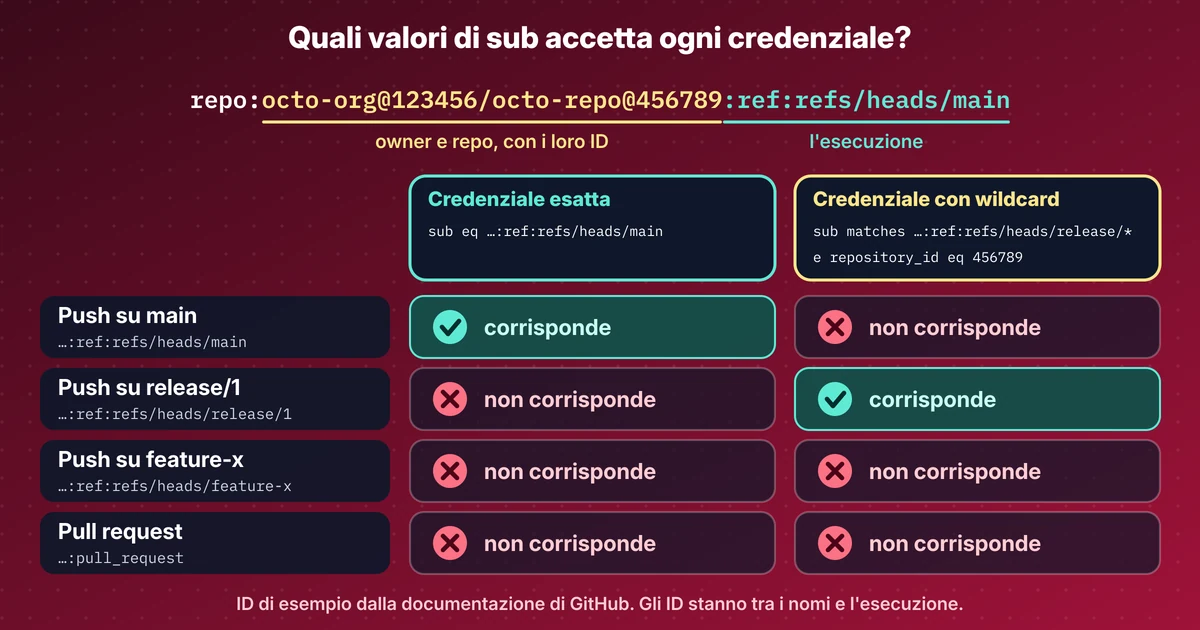
Lab: un workflow GitHub accede ad Azure senza segreti. Stampo il sub di sei tipi di run e mostro quale credenziale fa passare ciascuno, pull request comprese.
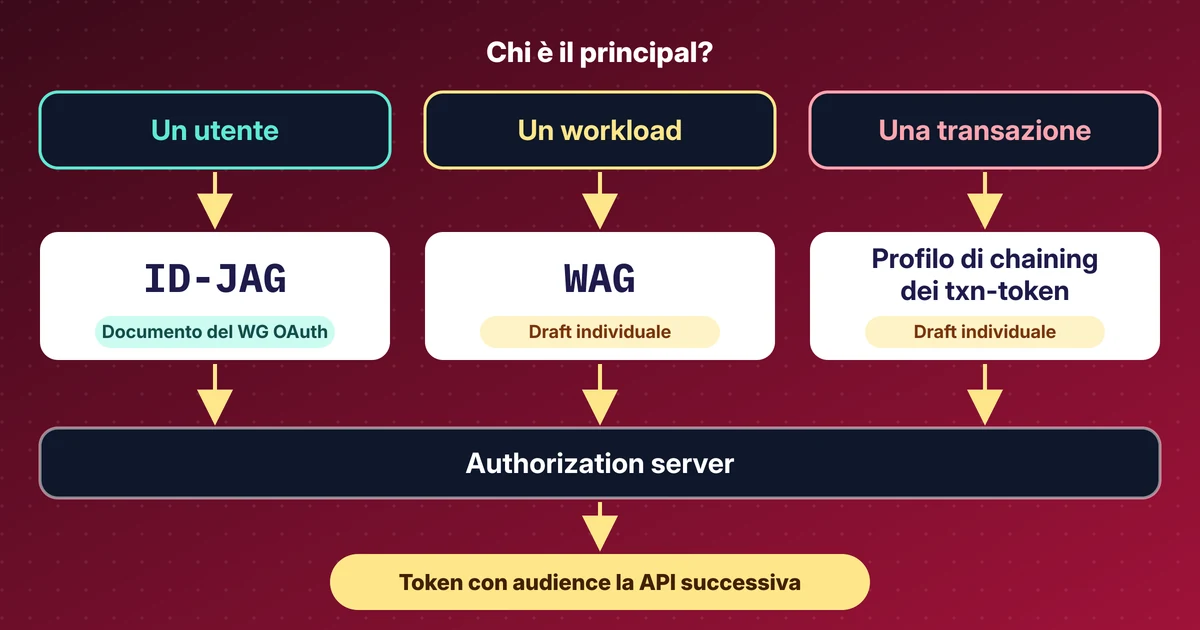
La mia lettura delle sessioni OAuth e WIMSE di IETF 127: ID-JAG, Workload Authorization Grant, transaction token e attori, con le revisioni dei draft.
Il sub OIDC di GitHub ora contiene gli ID di owner e repo, le credenziali Entra con wildcard sono in preview e WorkOS ha lanciato l'agent auth.