Imporre il downscoping nel token exchange per le chiamate tra agenti
Lab Keycloak per agenti A2A: il token che B ottiene per C segue gli scope di B, non quelli di A, se non imponi il downscoping. Prova, controllo, rimedio.
Gli agenti AI chiamano API per conto delle persone e a volte da soli. Questo porta domande IAM semplici: chi è l'agente, cosa può fare e chi lo ha approvato. Questi articoli e laboratori trattano ID-JAG e Cross App Access, l'autorizzazione MCP, il token exchange e le identità gestite, e ognuno è provato in un laboratorio quando posso.
Gli strumenti qui sotto girano nel browser e aiutano mentre leggi: decodificano un ID-JAG, un JWT o una prova DPoP senza inviare nulla.
Nessun articolo in questo pubblico.
Lab Keycloak per agenti A2A: il token che B ottiene per C segue gli scope di B, non quelli di A, se non imponi il downscoping. Prova, controllo, rimedio.
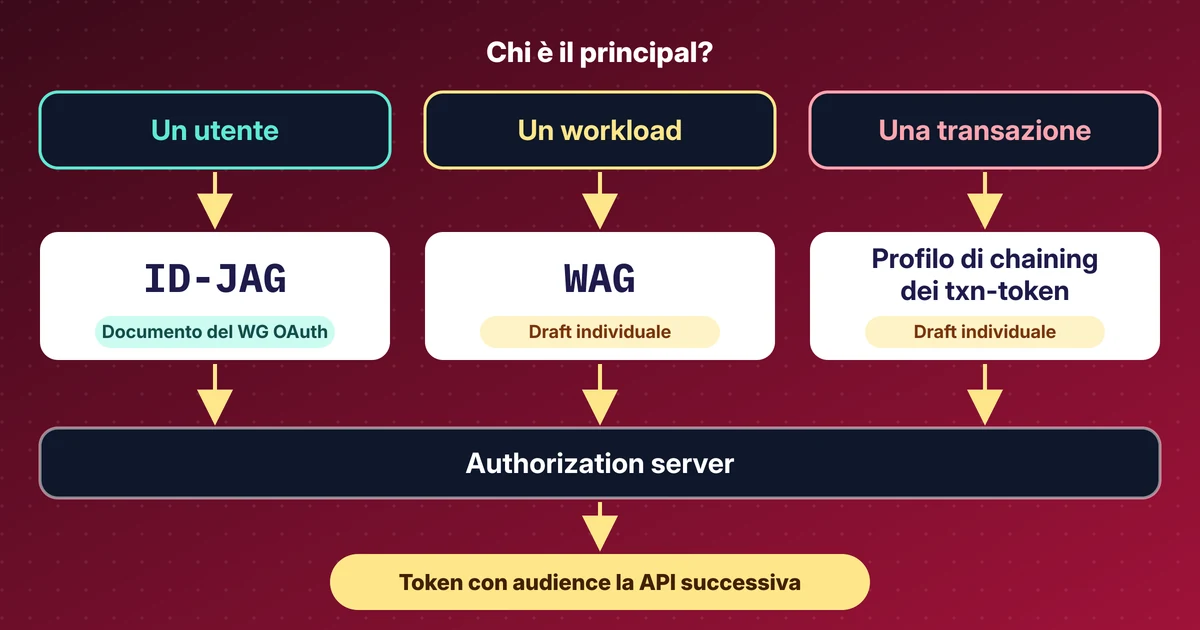
La mia lettura delle sessioni OAuth e WIMSE di IETF 127: ID-JAG, Workload Authorization Grant, transaction token e attori, con le revisioni dei draft.
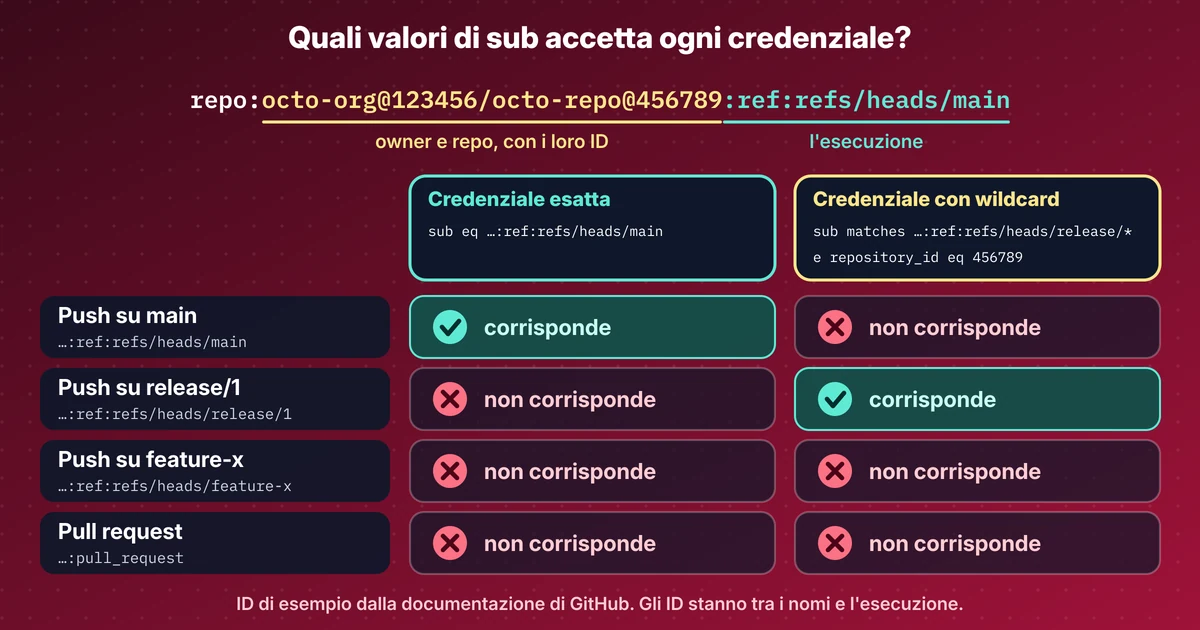
Il sub OIDC di GitHub ora contiene gli ID di owner e repo, le credenziali Entra con wildcard sono in preview e WorkOS ha lanciato l'agent auth.
Come ID-JAG e Cross App Access fanno approvare all'identity provider l'accesso degli agenti AI ad altre app: lab con screenshot e stato della bozza.
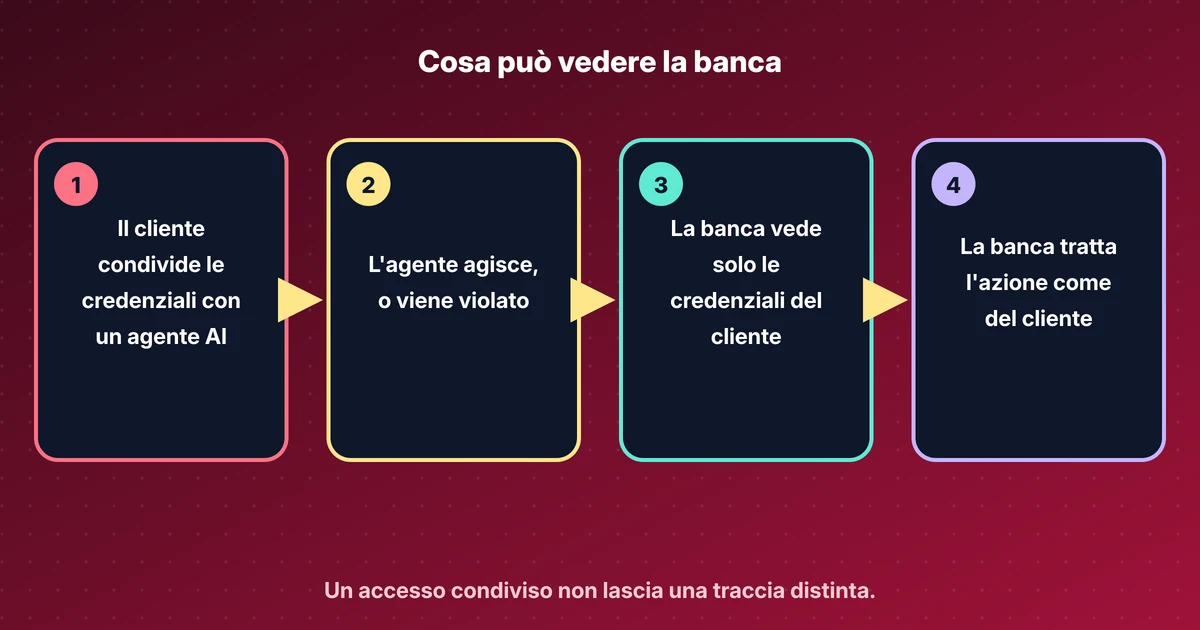
Il 18 novembre 2026 TechCrunch ha scritto che Citi, PNC e altre banche USA trattano le azioni di un agente AI di terzi come del cliente. Cosa dicono i termini.
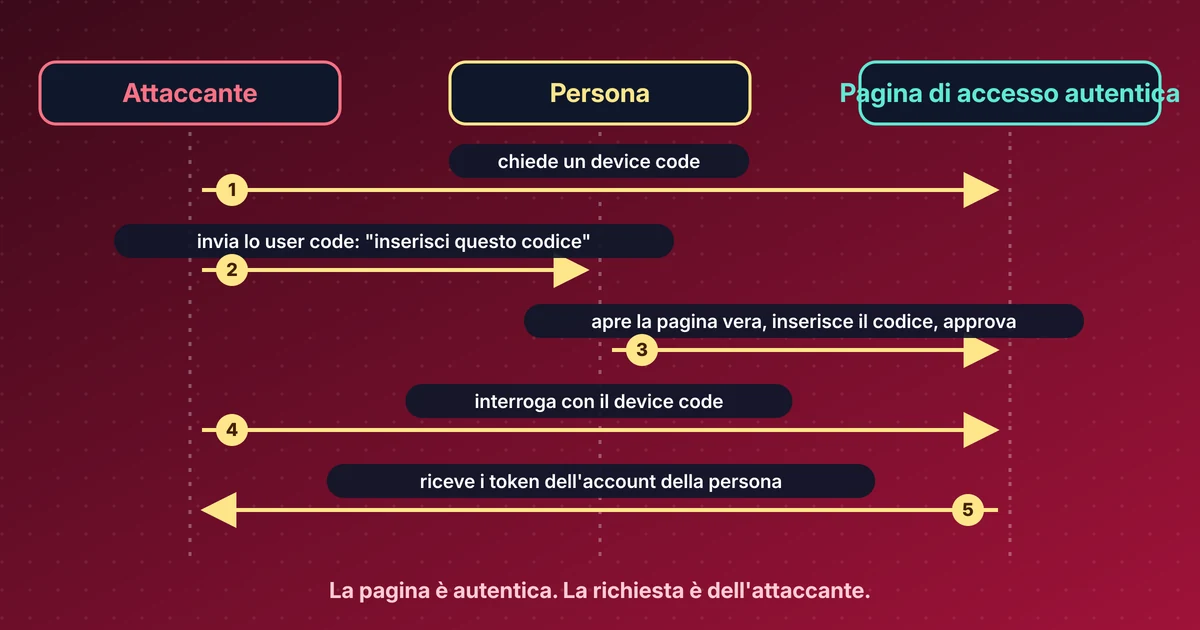
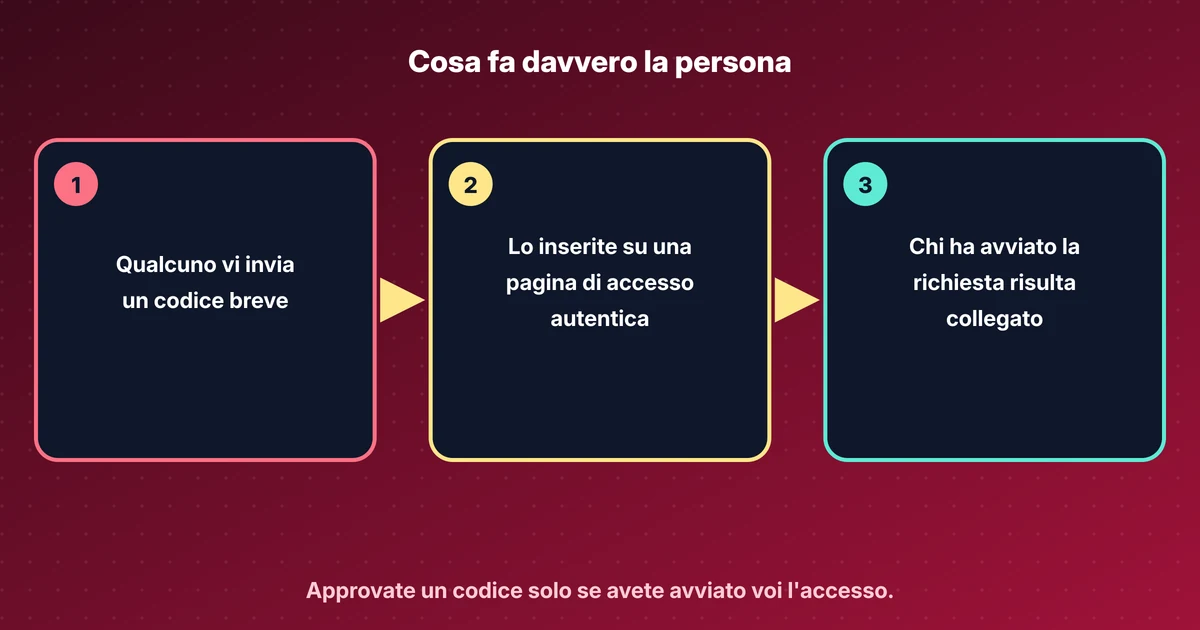
Microsoft ha mostrato in laboratorio come un solo device code approvato possa dare a un attaccante il controllo di un assistente AI di coding. Rischi e difese.
Il 17 novembre 2026 Microsoft ha mostrato in laboratorio che un device code approvato può dare a un attaccante un assistente IA. Cos'è e cosa dire al team.
Lab in un tenant di prova: device code, l'API dell'agente scambia il token on-behalf-of con un certificato, senza segreti; uno scope non consentito fallisce.
Laboratorio con Keycloak: un server MCP scambia il token dell'utente con uno più ristretto per un'API a valle, poi tre scambi non validi vengono rifiutati.
Laboratorio con l'SDK Python di MCP e Keycloak: handshake 401, controllo dell'audience, scambio RFC 8693 per l'API di pagamenti e passthrough rifiutato.
Laboratorio: un agente Container Apps con managed identity e senza segreti riceve un solo ruolo ristretto, ottiene un token app-only e l'API lo convalida.