In breve
- Il 18 novembre 2026 TechCrunch ha scritto che Citi ha aggiornato il suo Online User Agreement in quella settimana: chi concede l'accesso a un agente AI di terzi è responsabile di ciò che l'agente fa, anche se lo strumento perde le credenziali o viene violato.
- Lo stesso articolo dice che JPMorgan e Bank of America hanno annunciato politiche simili a ottobre 2026, che PNC ha cambiato i termini il 18 novembre e che Citizens ha scritto ai clienti nella stessa settimana.
- L'avviso di Wells Fargo indica che un Online Access Agreement aggiornato entra in vigore il 24 novembre 2026: uno strumento AI di terzi non è gestito dalla banca, e le richieste possono essere trattate come se venissero da voi.
- Secondo TechCrunch, gli agenti AI forniti da Citi stessa si possono usare senza quella responsabilità in più. Finché una banca non distingue una persona da un agente, un accesso condiviso è trattato come se foste voi.
Il 18 novembre 2026 TechCrunch ha scritto che diverse grandi banche statunitensi hanno aggiornato i termini per i clienti che danno a un agente AI di terzi l’accesso a un conto. Il cambiamento non è un divieto. È una dichiarazione su chi è responsabile quando qualcosa va storto.
Cosa hanno detto le banche#
Citibank ha aggiornato il suo Online User Agreement nella settimana del 18 novembre 2026. Un portavoce di Citi ha detto a TechCrunch che i clienti che concedono l’accesso al conto a agenti AI di terzi sono responsabili delle attività svolte tramite quegli agenti. TechCrunch ha anche scritto che l’aggiornamento di Citi va oltre: se lo strumento IA perde le credenziali, o viene violato, il cliente è responsabile di ciò che gli attaccanti fanno poi con il conto.
Lo stesso articolo dice che JPMorgan e Bank of America hanno annunciato politiche simili a ottobre 2026, che PNC ha cambiato i termini il 18 novembre e che Citizens ha scritto ai suoi clienti nella stessa settimana.
Wells Fargo ha pubblicato un avviso proprio per i clienti: un Online Access Agreement aggiornato entra in vigore il 24 novembre 2026. La banca dice che se usate uno strumento o un agente AI di terzi per accedere ai vostri conti, lo strumento non è gestito da Wells Fargo, che le richieste inviate tramite lo strumento possono essere trattate come se venissero direttamente da voi, e che si riserva il diritto di limitare o bloccare l’accesso da certi strumenti AI di terzi.
Non sono un avvocato, e questo non è un parere legale. Alcuni di questi termini, compreso quello di Wells Fargo, lasciano spazio alle tutele che la legge già vi riconosce. La direzione resta chiara.
Perché succede ora#
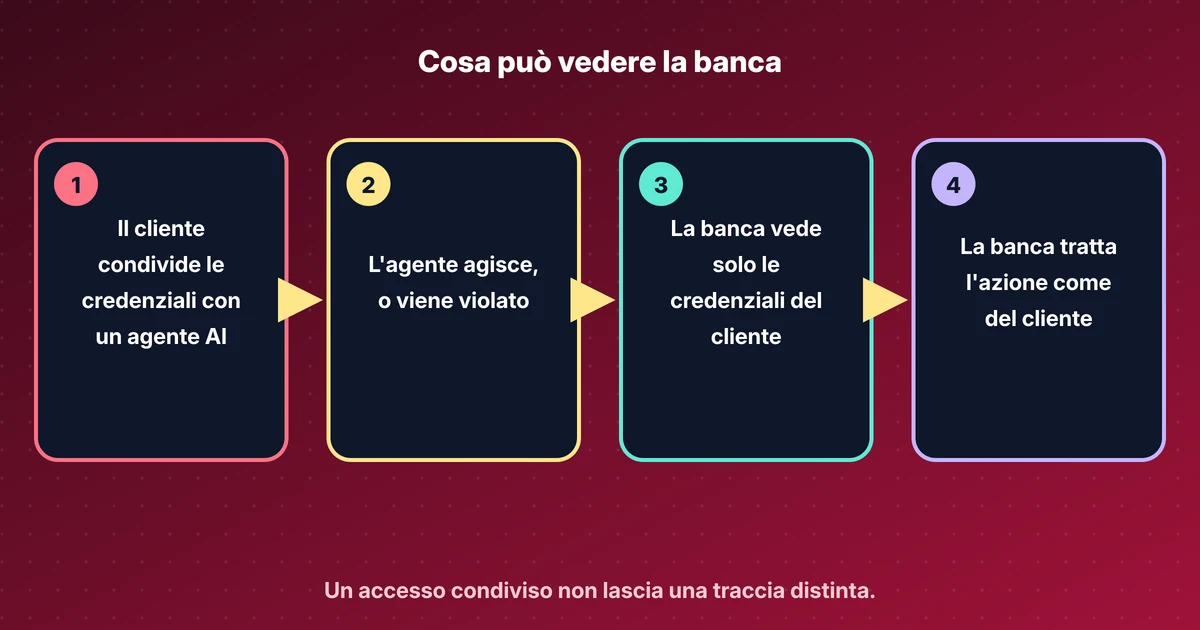
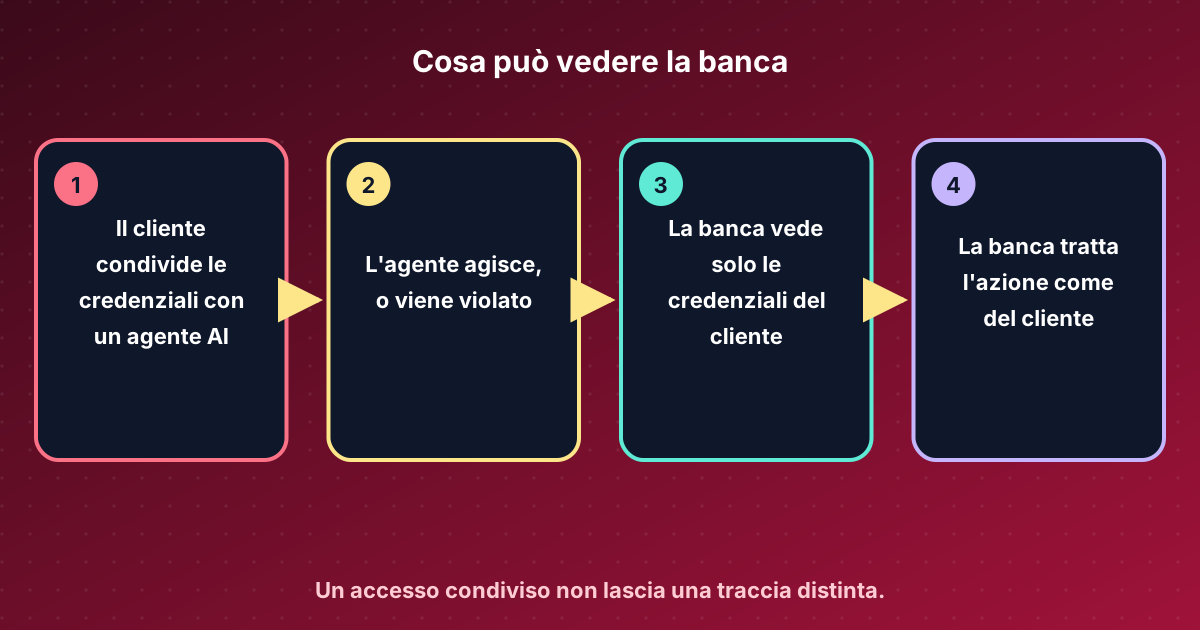
Un agente AI che accede con il nome utente e la password del cliente, per la banca, sembra il cliente. La traccia di audit, il registro di chi ha fatto cosa, non mostra un attore distinto. Per questo una banca può dire che un pagamento dell’agente, o un pagamento di un attaccante dopo una fuga di credenziali, è stato autorizzato da voi.
TechCrunch segnala un contrasto utile nei termini di Citi: gli agenti AI che Citi stessa fornisce si possono usare senza quella responsabilità in più. La banca traccia una linea tra gli strumenti che controlla e quelli che non controlla.
Lo strumento di finanza personale di Anthropic, citato nello stesso articolo, è descritto come in sola lettura: «non può spostare, gestire o investire i vostri soldi». Questo riduce il rischio che parta un pagamento, ma non risolve il caso in cui uno strumento che legge soltanto un conto detiene comunque le credenziali.
Cosa farei#
Non consegnate le credenziali di un conto bancario a uno strumento AI di terzi se non avete un motivo chiaro e non capite i termini. Se uno strumento ha già quell’accesso, revocatelo presso il fornitore, cambiate la password se lo strumento la possedeva, e tenete un registro.
Il modello migliore, nel tempo, è un agente con un nome e un permesso stretto e a tempo, che potete disattivare senza cambiare la vostra password. Banche e fornitori cominciano a parlarne, ma i termini riportati il 18 novembre presuppongono ancora un accesso condiviso. Finché la banca non distingue una persona da un agente, l’agente siete voi.
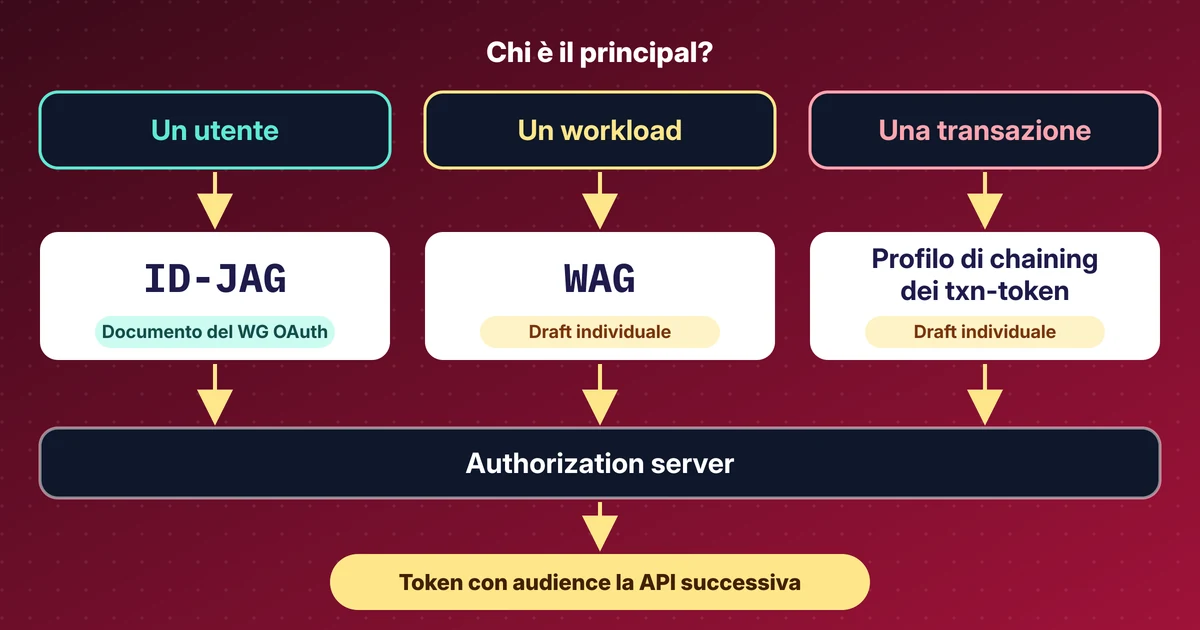
Se vi interessa il lato tecnico di come un agente può ottenere un token senza condividere una password, ho scritto di ID-JAG. Il 17 novembre Microsoft ha anche pubblicato un’analisi di laboratorio sul device code phishing contro gli assistenti di codice IA.
Fonti#
Discuti questo articolo#
Ti è stato utile? Condividilo e dimmi cosa ne pensi.
Questo articolo in formato Markdown · RSS · JSON feed
Nuovi articoli via email
Una email a settimana con nuovi articoli e lab. Disiscrizione in qualsiasi momento.
Il tuo indirizzo è salvato su Kit, il servizio che invia le email. Dettagli