In breve
- Il 17 novembre 2026 Microsoft ha pubblicato un'analisi di laboratorio sul device code phishing contro gli assistenti di codice IA. La pagina che la persona vede è autentica; la richiesta è dell'attaccante.
- In laboratorio, una sola richiesta GitHub con device code approvata ha permesso ai ricercatori di guidare una sessione, scrivere una memoria fuorviante, leggere la cronologia nel cloud o raggiungere repository privati, a seconda delle impostazioni.
- Microsoft dice che quei quattro esiti sono una prova di concetto e non sono stati osservati in attacchi reali. Il device code phishing in sé è una via ricorrente per prendere il controllo di un account.
- Inserite un device code solo per un accesso che avete avviato voi. Controllate le applicazioni collegate e limitate ciò che l'assistente può raggiungere.
L’accesso con device code è il flusso in cui un dispositivo senza una tastiera comoda mostra un codice breve, e voi lo inserite su un altro dispositivo per approvare l’accesso. Lo usano i televisori connessi. Lo usano anche molti strumenti a riga di comando.
Il 17 novembre 2026 i ricercatori di sicurezza di Microsoft hanno pubblicato un’analisi su come lo stesso flusso può essere rivolto contro gli assistenti di codice basati sull’IA. Ho già scritto un articolo più lungo sul dettaglio tecnico. Questa è la nota più breve che darei a un manager.
Che cos’è davvero l’attacco#
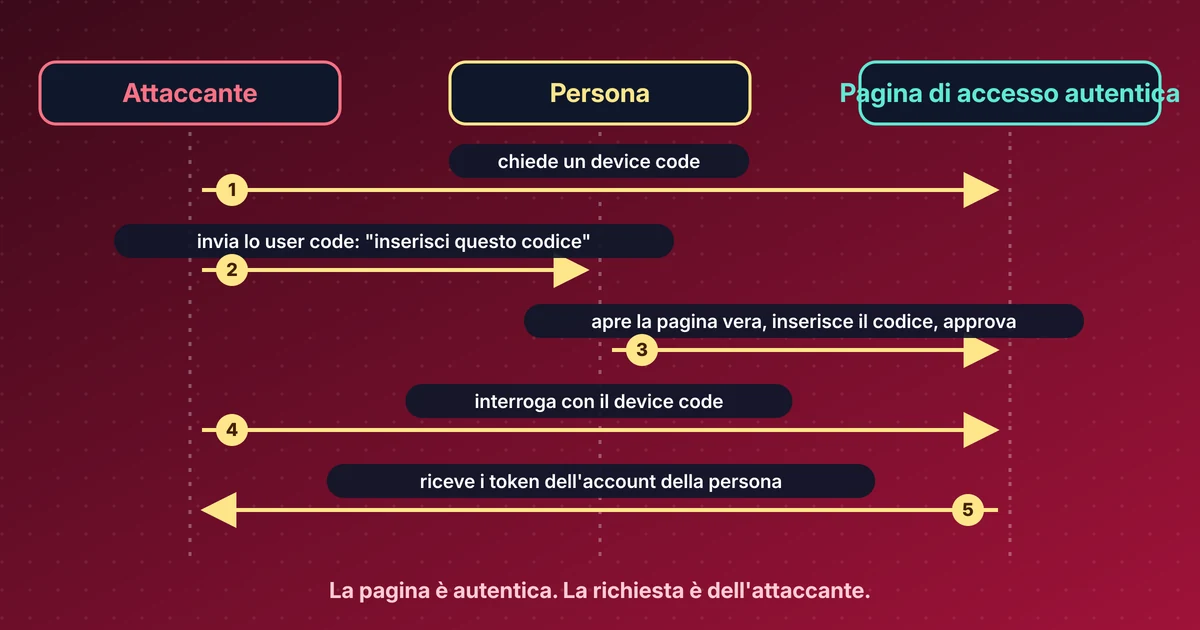
Nel device code phishing è l’attaccante che avvia l’accesso sul proprio computer e riceve un codice breve. Lo invia a qualcun altro, spesso mascherato da richiesta dell’IT o da controllo di licenza. La persona apre la pagina di accesso autentica, inserisce il codice e approva. Così l’attaccante risulta collegato.
La pagina è vera. Per questo il trucco funziona. Il punto di Microsoft è che un sito legittimo non vi dice chi ha avviato la richiesta. La pagina di verifica di GitHub, nota Microsoft, avverte di non usare mai un codice inviato da qualcun altro.
Cosa ha mostrato Microsoft in laboratorio#
Il team ha usato lo strumento a riga di comando di GitHub Copilot come esempio. La tecnica non è limitata a quello strumento: qualsiasi client pubblico che supporta questo flusso di accesso può essere abusato allo stesso modo, e l’attaccante sceglie quali autorizzazioni chiedere. Un client pubblico è un’applicazione che non può conservare un segreto, come uno strumento a riga di comando o un televisore.
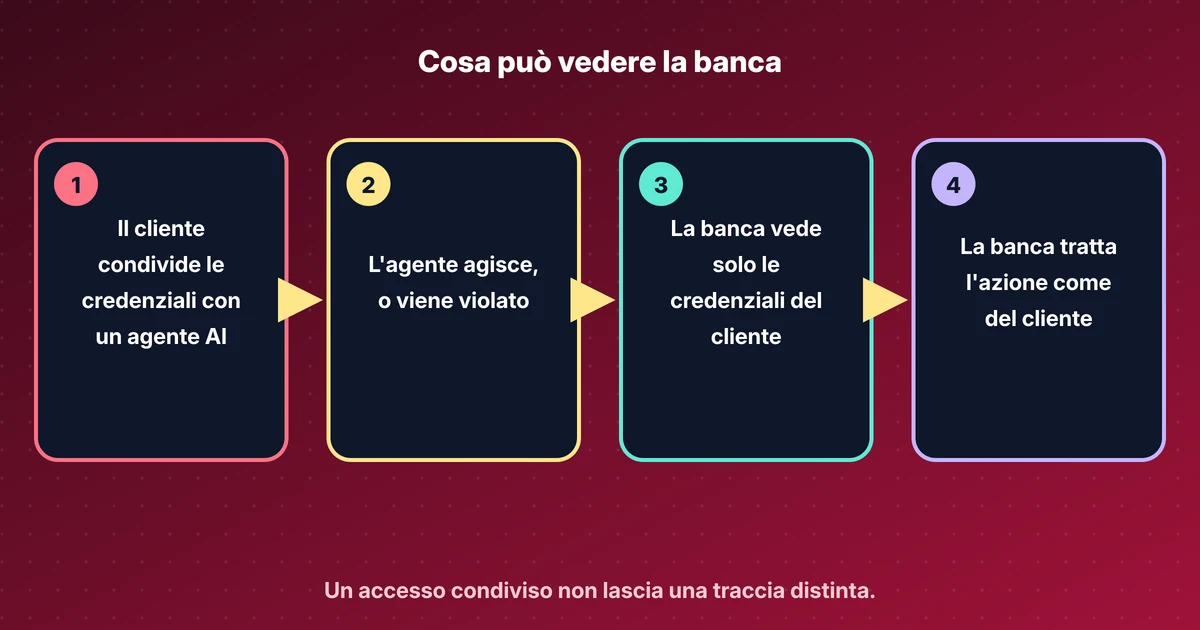
In un test di laboratorio controllato, un account di prova ha approvato una richiesta GitHub con device code avviata dai ricercatori. Con quella sola approvazione, a seconda delle impostazioni dell’account, hanno potuto:
- guidare da remoto una sessione attiva dell’assistente e fargli eseguire comandi sul computer della persona,
- aggiungere voci fuorvianti alla memoria dell’assistente,
- leggere la cronologia delle sessioni conservata nel cloud,
- raggiungere repository di codice privati visibili all’account.
Microsoft afferma che si tratta di risultati di prova di concetto, e di non aver osservato quei quattro esiti in attacchi reali. Il device code phishing in sé è più vecchio. Microsoft lo definisce una via ricorrente per prendere il controllo di un account, e cita campagne precedenti, tra cui una chiamata EvilTokens che ha contribuito a interrompere a settembre 2026.
Cosa direi a un team#
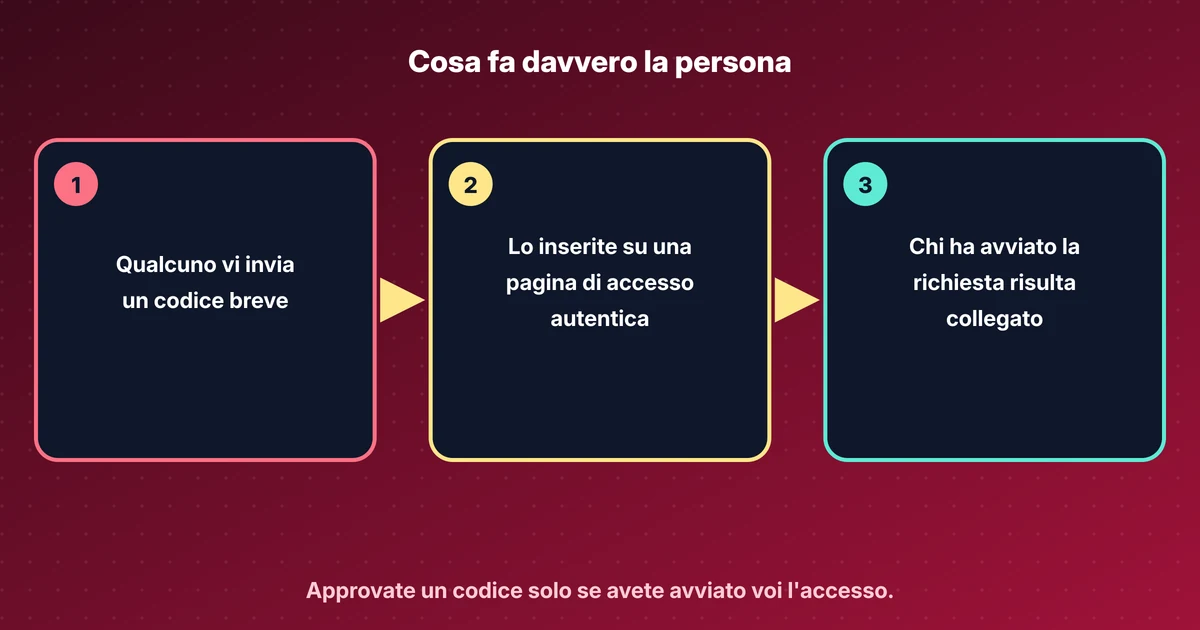
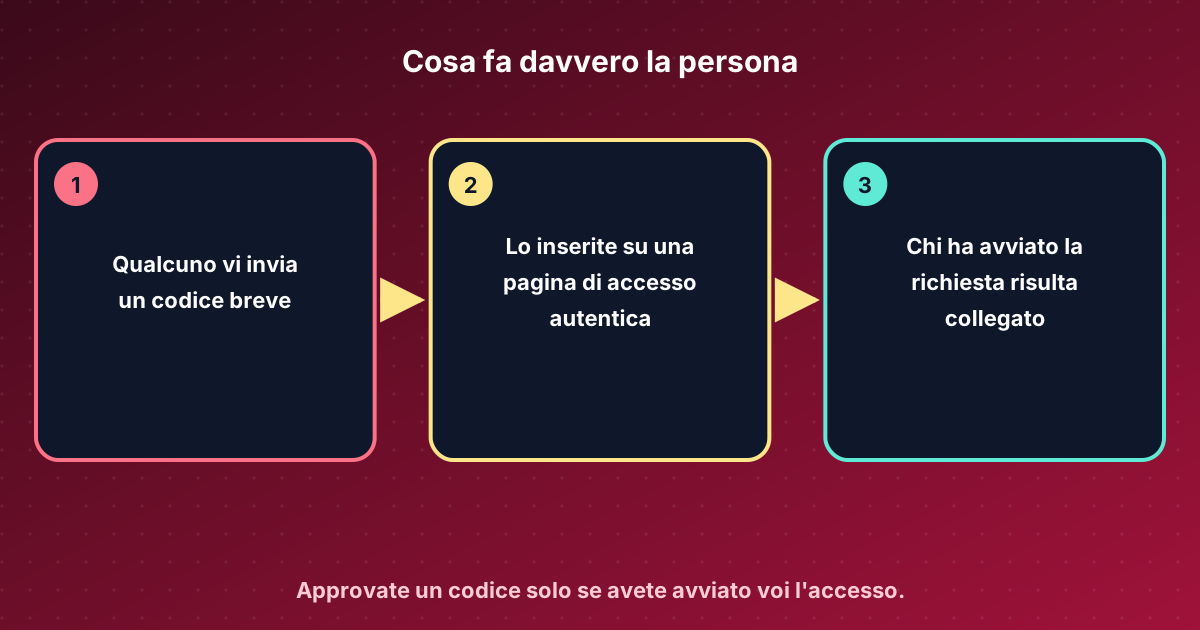
Inserite un device code solo per un accesso che avete avviato voi, su una schermata che avete aperto. Un codice che arriva in un messaggio da qualcun altro è un segnale di allarme, anche quando la pagina è autentica.
Controllate le applicazioni collegate agli account di lavoro e togliete quelle che nessuno riconosce. Microsoft indica, come esempio, le impostazioni di GitHub per le app OAuth autorizzate. Le app OAuth sono le applicazioni che una persona ha permesso di usare un account.
Per gli strumenti di codice IA, usate le impostazioni più strette che potete accettare per il controllo remoto, l’archivio delle sessioni nel cloud e la memoria. Un’approvazione vale solo quanto ciò che l’assistente può raggiungere.
Microsoft descrive anche rilevamenti in Microsoft Defender per questo tipo di phishing arrivato per e-mail o su Teams, e un modo per sospendere un’identità GitHub gestita. Quelli sono per i team di sicurezza. L’abitudine che chiederei a tutti è la prima: se non avete avviato voi l’accesso, non inserite il codice.
L’articolo più lungo ha il passo dopo passo del flusso e la stessa fonte.
Fonti#
Discuti questo articolo#
Ti è stato utile? Condividilo e dimmi cosa ne pensi.
Questo articolo in formato Markdown · RSS · JSON feed
Nuovi articoli via email
Una email a settimana con nuovi articoli e lab. Disiscrizione in qualsiasi momento.
Il tuo indirizzo è salvato su Kit, il servizio che invia le email. Dettagli