Kurz gesagt
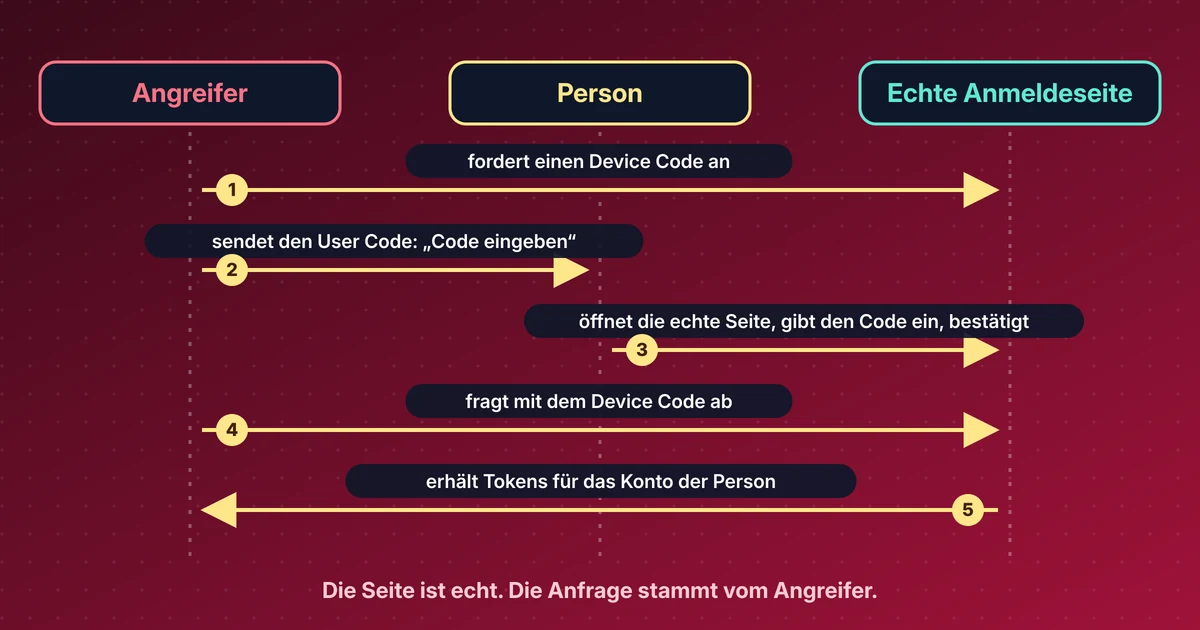
- Am 17. November 2026 veröffentlichte Microsoft eine Laboranalyse zu Device-Code-Phishing gegen KI-Coding-Assistenten. Die Seite, die die Person sieht, ist echt; die Anfrage stammt vom Angreifer.
- Im Labor erlaubte eine einzige bestätigte GitHub-Device-Code-Anfrage den Forschern, je nach Einstellungen eine Sitzung zu steuern, irreführende Speicher-Einträge zu schreiben, den Sitzungsverlauf in der Cloud zu lesen oder private Repositories zu erreichen.
- Microsoft bezeichnet diese vier Ergebnisse als Proof of Concept und sagt, sie seien in echten Angriffen nicht beobachtet worden. Device-Code-Phishing selbst ist ein wiederkehrender Weg zur Kontoübernahme.
- Geben Sie einen Device Code nur für eine Anmeldung ein, die Sie selbst gestartet haben. Prüfen Sie verbundene Anwendungen und schränken Sie ein, was der Assistent erreichen kann.
Device-Code-Anmeldung ist der Ablauf, bei dem ein Gerät ohne bequeme Tastatur einen kurzen Code anzeigt und Sie diesen Code auf einem zweiten Gerät eingeben, um die Anmeldung zu bestätigen. Smart-TVs nutzen ihn. Viele Kommandozeilenwerkzeuge auch.
Am 17. November 2026 veröffentlichten die Sicherheitsforscher von Microsoft eine Analyse, wie derselbe Ablauf gegen KI-Coding-Assistenten eingesetzt werden kann. Ich habe bereits einen längeren Beitrag zum technischen Detail geschrieben. Dies ist das kürzere Briefing, das ich einer Führungskraft geben würde.
Was der Angriff wirklich ist#
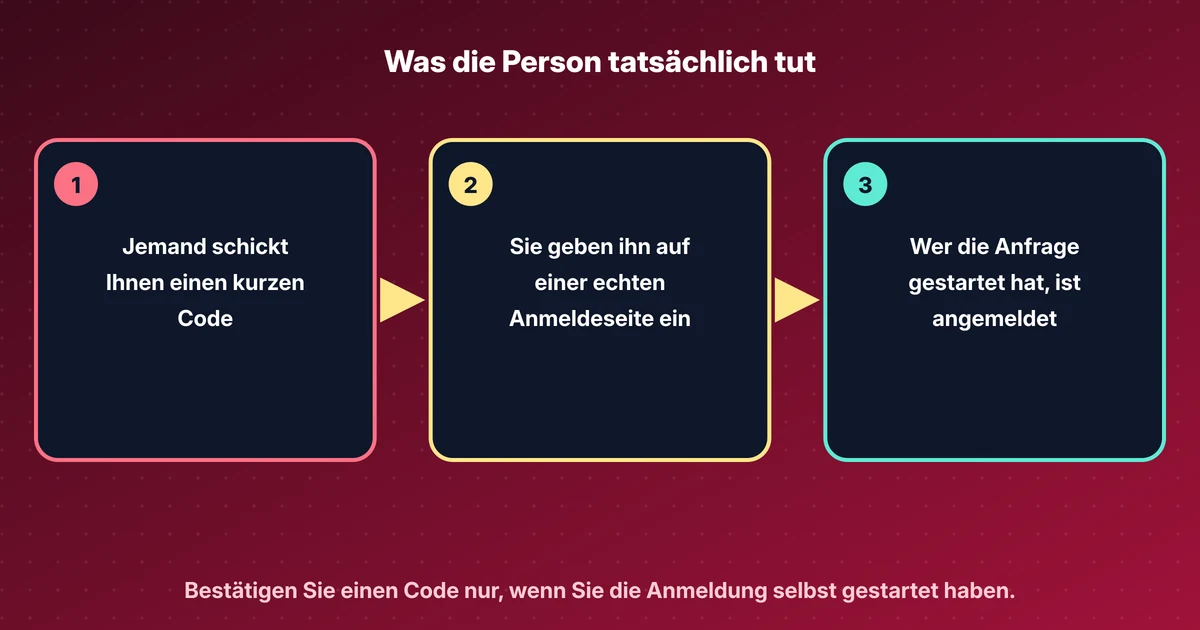
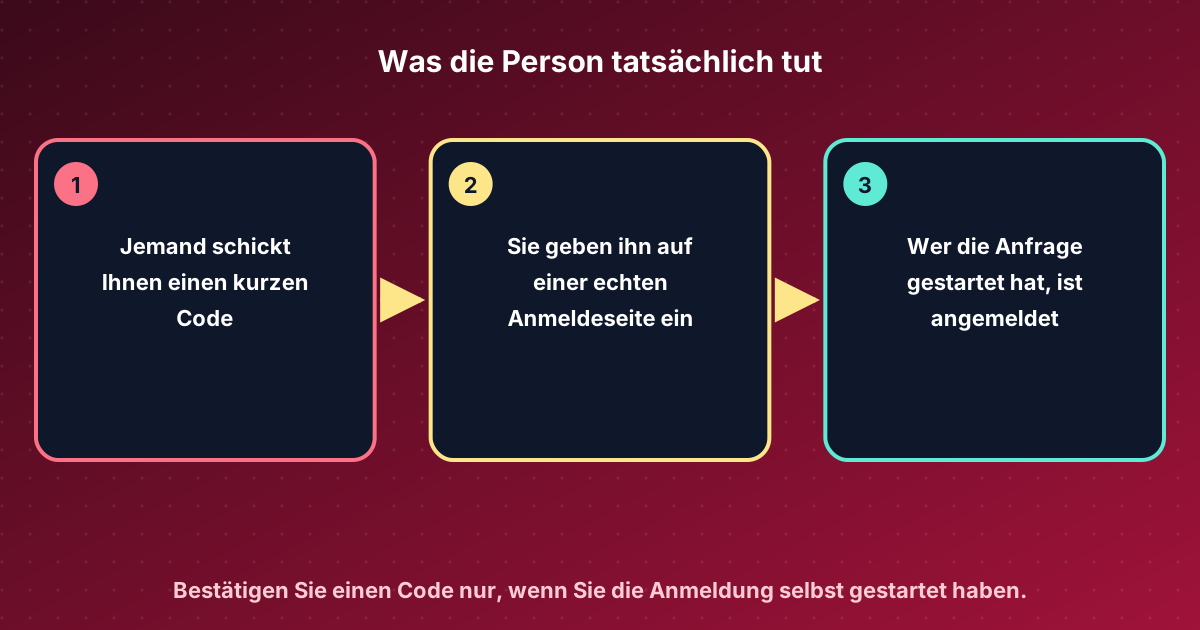
Beim Device-Code-Phishing startet der Angreifer die Anmeldung auf seinem eigenen Rechner und erhält einen kurzen Code. Er schickt diesen Code an jemand anderen, oft verpackt als IT-Anfrage oder Lizenzprüfung. Die Person öffnet die echte Anmeldeseite, gibt den Code ein und bestätigt. Damit wird der Angreifer angemeldet.
Die Seite ist echt. Deshalb funktioniert der Trick. Microsofts Punkt ist, dass eine legitime Seite Ihnen nicht sagt, wer die Anfrage gestartet hat. Die Prüfseite von GitHub, so Microsoft, warnt davor, jemals einen Code zu verwenden, den jemand anderes geschickt hat.
Was Microsoft im Labor gezeigt hat#
Das Team verwendete das Kommandozeilenwerkzeug von GitHub Copilot als Beispiel. Die Technik ist nicht auf dieses Werkzeug beschränkt: Jeder öffentliche Client, der diesen Anmeldeablauf unterstützt, kann auf dieselbe Weise missbraucht werden, und der Angreifer wählt, welche Berechtigungen er anfordert. Ein öffentlicher Client ist eine Anwendung, die kein Geheimnis sicher aufbewahren kann, etwa ein Kommandozeilenwerkzeug oder ein Fernseher.
In einem kontrollierten Labortest bestätigte ein Testkonto eine GitHub-Device-Code-Anfrage, die die Forscher gestartet hatten. Mit dieser einen Bestätigung konnten sie, je nach Einstellungen des Kontos:
- eine aktive Sitzung des Assistenten aus der Ferne steuern und ihn Befehle auf dem Rechner der Person ausführen lassen,
- irreführende Einträge in den Speicher des Assistenten schreiben,
- den in der Cloud gespeicherten Sitzungsverlauf lesen,
- private Code-Repositories erreichen, die für das Konto sichtbar sind.
Microsoft stellt fest, dass dies Proof-of-Concept-Ergebnisse sind und dass es diese vier Ausgänge in echten Angriffen nicht beobachtet hat. Device-Code-Phishing selbst ist älter. Microsoft bezeichnet es als wiederkehrenden Weg zur Kontoübernahme und nennt frühere Kampagnen, darunter eine namens EvilTokens, an deren Unterbrechung Microsoft im September 2026 beteiligt war.
Was ich einem Team sagen würde#
Geben Sie einen Device Code nur für eine Anmeldung ein, die Sie selbst gestartet haben, auf einem Bildschirm, den Sie geöffnet haben. Ein Code, der in einer Nachricht von jemand anderem ankommt, ist eine Warnung, auch wenn die Seite echt ist.
Prüfen Sie die mit Arbeitskonten verbundenen Anwendungen und entfernen Sie solche, die niemand erkennt. Microsoft verweist als Beispiel auf die GitHub-Einstellungen für autorisierte OAuth-Apps. OAuth-Apps sind die Anwendungen, denen eine Person die Nutzung eines Kontos erlaubt hat.
Für KI-Coding-Werkzeuge nutzen Sie die strengsten Einstellungen für Fernsteuerung, Sitzungsspeicher in der Cloud und Speicher, mit denen Sie arbeiten können. Eine Bestätigung ist nur so viel wert wie das, was der Assistent erreichen kann.
Microsoft beschreibt außerdem Erkennungen in Microsoft Defender für Phishing dieser Art per E-Mail oder Teams sowie eine Möglichkeit, eine verwaltete GitHub-Identität zu sperren. Das betrifft Sicherheitsteams. Die Gewohnheit, die ich von allen erwarte, ist die erste: Wenn Sie die Anmeldung nicht selbst gestartet haben, geben Sie den Code nicht ein.
Der längere Beitrag enthält den Ablauf Schritt für Schritt und dieselbe Quelle.
Quellen#
Diesen Beitrag diskutieren#
Hat es dir geholfen? Teile es und sag mir, was du denkst.
Dieser Beitrag als Markdown · RSS · JSON feed
Neue Beiträge per E-Mail
Eine E-Mail pro Woche mit neuen Beiträgen und Labs. Jederzeit abbestellbar.
Ihre Adresse wird bei Kit gespeichert, dem Dienst, der die E-Mails versendet. Details