Downscoping beim Token Exchange für Agent-zu-Agent-Aufrufe erzwingen
Keycloak-Labor für A2A-Agenten: Das Token, das B für C erhält, folgt den Scopes von B, nicht von A, ohne erzwungenes Downscoping. Lauf, Kontrolle, Abhilfe.
Geben Sie die URL eines MCP-Servers ein. Ich folge aus Ihrem Browser den Discovery-Schritten der MCP-Spezifikation und prüfe, was ein Client findet.
Läuft in deinem Browser. Nichts, was du einfügst, wird irgendwohin gesendet. Füge keine privaten Produktionsschlüssel ein.
Discovery starten sendet einfache GET-Anfragen aus Ihrem Browser an die eingegebene MCP-URL und an die gefundenen Metadaten-URLs, ohne Cookies und ohne Zugangsdaten. Nichts geht an iamops.dev und nichts wird gespeichert. Was Sie in die Felder einfügen, bleibt auf Ihrem Gerät.
curl -i https://mcp.example.com/mcpcurl -s https://mcp.example.com/.well-known/oauth-protected-resourcenpx @modelcontextprotocol/inspectorVerwenden Sie ein Testkonto und Wegwerfschlüssel. Fügen Sie keine Produktionsgeheimnisse, Sitzungscookies oder Tokens echter Benutzer ein.
Die URL des MCP-Servers, oder das JSON der Protected Resource Metadata und der Authorization-Server-Metadaten, wenn CORS den Abruf blockiert.
Die Prüfungen folgen dem Autorisierungsteil von MCP 2026-07-28.
Fügen Sie den WWW-Authenticate-Wert und das JSON aus den curl-Befehlen ein. Die Prüfungen aktualisieren sich beim Tippen.
Die Beispiele nutzen Wegwerf-Schlüssel und example.test-Namen. Außerhalb dieser Seite sind sie wertlos.
Die URL des MCP-Servers, oder das JSON der Protected Resource Metadata und der Authorization-Server-Metadaten, wenn CORS den Abruf blockiert.
Am häufigsten: Der Server antwortet mit 401 ohne resource_metadata-Hinweis und hat keine Metadaten unter /.well-known/oauth-protected-resource, oder der resource-Wert weicht von der URL ab, die Clients verwenden.
Der Server erlaubt keine Cross-Origin-Lesezugriffe. Einem MCP-Desktop-Client ist CORS egal, das ist also kein Serverfehler. Führen Sie die curl-Befehle aus und fügen Sie das JSON ein.
Die neuesten Beiträge und Labs zum selben Thema, automatisch ausgewählt.
Keycloak-Labor für A2A-Agenten: Das Token, das B für C erhält, folgt den Scopes von B, nicht von A, ohne erzwungenes Downscoping. Lauf, Kontrolle, Abhilfe.
Meine Lesart der OAuth- und WIMSE-Sitzungen von IETF 127: ID-JAG, Workload Authorization Grant, Transaction Tokens und Akteure, mit den Draft-Revisionen.
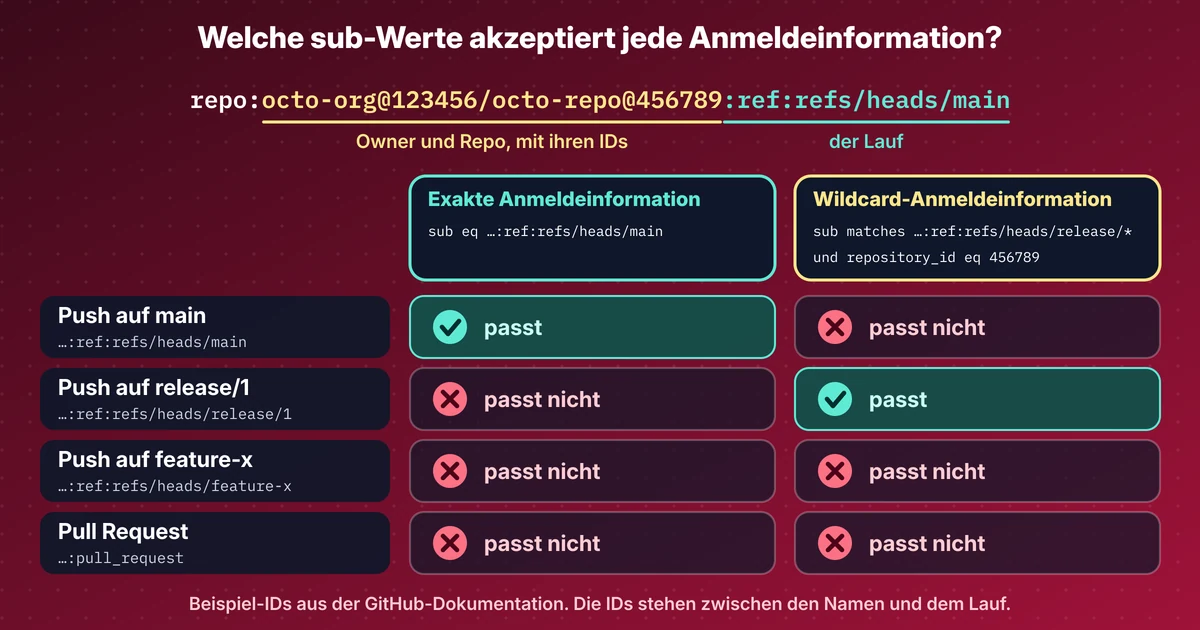
Der OIDC-sub von GitHub enthält jetzt Owner- und Repo-ID, Entra-Wildcard-Anmeldeinformationen sind in der Preview, WorkOS hat Agent Auth veröffentlicht.
Wie ID-JAG und Cross App Access dem Identity Provider eines Unternehmens erlauben, den Zugriff von KI-Agenten auf andere Apps zu genehmigen. Mit Lab-Bildern.