

Kurz gesagt
- Seit dem 15. Juli 2026 enthalten GitHub-Actions-Tokens für neue Repositories die Owner-ID und die Repository-ID im sub-Claim. Ältere Repositories behalten das reine Namensformat, bis Sie es aktivieren, die Anmeldeinformation muss also zum Format passen, das das Repository tatsächlich ausgibt.
- Entra-Wildcards sind noch in der Preview. Microsoft verlangt auch repository_id oder repository_owner_id. In meinem Lab akzeptierte Entra einen Ausdruck nur mit sub, und einer für den gesamten Owner stellte einem anderen Repository desselben Owners ein Token aus. Ich ergänze repository_id trotzdem.
- WorkOS hat Agent-Identität (Agent Auth, Early Access, 2. Sep), Claude auto-connect für MCP Auth (Early Access, 3. Nov) und RFC-8693-Token-Exchange für Connect (10. Nov) veröffentlicht. Zur Föderation von Workloads eines anderen Ausstellers habe ich bei WorkOS nichts gefunden.
- Was ich tun würde: dem unveränderlichen sub vertrauen, repository_id in jede Wildcard aufnehmen, Anmeldeinformationen für nicht mehr vorhandene Repositories löschen und alles mit echten Läufen belegen. Mein Lab macht das für GitHub Actions zu Azure.
Ich habe die Primärseiten zu diesen Meldungen am 20. November 2026 gelesen: Changelog und Dokumentation von GitHub, Microsoft Learn und den WorkOS-Changelog. Die Daten unten sind die, die diese Seiten zeigen. Die ersten beiden Meldungen betreffen mein Lab GitHub Actions zu Azure, deshalb stelle ich sie zusammen.
GitHub nimmt Owner- und Repo-ID in den sub-Claim auf#
Am 23. April 2026 hat GitHub unveränderliche Subject-Claims für Actions-OIDC-Tokens angekündigt. Der Beitrag wurde am 10. Juni 2026 geändert: Das Trennzeichen zwischen einem Namen und seiner ID ist jetzt @, nicht mehr -. Wenn Sie ein Beispiel aus dem Text vom April übernommen haben, prüfen Sie es.
Die Regeln, aus der OIDC-Referenz:
- Repositories, die nach dem 15. Juli 2026 erstellt werden, erhalten den neuen Standard-
sub. Umbenennungen und Transfers nach diesem Datum wechseln ebenfalls dorthin. - Ältere Repositories behalten das reine Namensformat, bis Sie es aktivieren. Das geht pro Organisation oder pro Repository, in den OIDC-Einstellungen oder per REST-API (
use_immutable_subject). - GitHub Enterprise Server ist nicht enthalten.
- Eine angepasste Claim-Vorlage kann die IDs nicht entfernen. Mit
include_claim_keysbleibenowner_idundrepo_idimrepo-Segment.
| Format | sub bei einem Push auf main |
|---|---|
| Nur Namen | repo:octo-org/octo-repo:ref:refs/heads/main |
| Unveränderlich | repo:octo-org@123456/octo-repo@456789:ref:refs/heads/main |
Die Beispielwerte stammen aus der GitHub-Dokumentation. Der Grund steht im Changelog: Wird der Name eines Repositorys oder einer Organisation wiederverwendet, kann ein neuer Eigentümer Tokens mit demselben Subject ausstellen und Cloud-Ressourcen erreichen, die dem ursprünglichen noch vertrauen. Die IDs werden nie wiederverwendet, das alte Vertrauen geht also nicht über.
In meinem Lab habe ich ein neues privates Repository erstellt, und sein sub kam im neuen Format. Das ändert die Reihenfolge beim Einrichten. Ich erstelle zuerst das Repository, lese die beiden IDs über die API und lege erst dann die föderierte Anmeldeinformation an. Die GitHub-Dokumentation zeigt das unveränderliche Format für Trust-Policies von Azure, AWS, Google Cloud und HashiCorp Vault. Ich habe nur Azure getestet.
Was Entra jetzt abgleichen kann#
Microsoft kennzeichnet flexible föderierte Anmeldeinformationen weiterhin als Preview. Die Seite ist auf den 18. September 2026 datiert. Statt eines exakten subject trägt die Anmeldeinformation einen claimsMatchingExpression mit languageVersion 1, und subject muss null sein. Die Konzeptseite sagt, die Azure CLI unterstütze das noch nicht explizit, und zeigt az rest gegen Graph Beta. Das habe ich für eine App-Registrierung verwendet. Die CLI-Referenz von az identity federated-credential (benutzerseitig zugewiesene verwaltete Identitäten) listet allerdings die Parameter --claims-matching-expression-*, markiert als Preview.
| Operator | Was er tut |
|---|---|
eq |
Exakter Vergleich eines Claims |
matches |
Wildcards: * für beliebig viele Zeichen, ? für genau eines |
and |
Verknüpft Bedingungen auf mehreren Claims |
Für GitHub sagt die Einrichtungsseite von Microsoft, dass der Ausdruck sub und einen oder beide der Claims repository_id und repository_owner_id abgleichen muss. Das gilt unabhängig davon, ob sub namensbasiert, angepasst oder unveränderlich ist. sub und job_workflow_ref akzeptieren eq und matches. Die beiden ID-Claims akzeptieren nur eq. Der Migrationsleitfaden von Microsoft nutzt dieses Beispiel:
claims['sub'] matches 'repo:octo-org@123456/octo-repo@456789:*' and claims['repository_id'] eq '456789'Microsoft hat außerdem eine Migrationsanleitung veröffentlicht, datiert auf den 28. Juli 2026. Die Reihenfolge: eine Anmeldeinformation für das unveränderliche Subject neben der alten anlegen, unveränderliche Subjects in GitHub aktivieren, einen Lauf prüfen, dann die alte Anmeldeinformation löschen. Eine Begleitseite zu veränderlichen Subjects beschreibt das Recycling von Subjects und fordert dazu auf, verwaiste Anmeldeinformationen zu löschen, also solche, deren Workload nicht mehr existiert.
Hier weicht mein eigener Lauf von der Dokumentation ab. Im Lab habe ich zwei Ausdrücke angelegt, die nur sub abglichen (feature-* und v*), ohne repository_id. Entra hat beide akzeptiert, und die passenden Läufe waren erfolgreich. Diese Muster enthielten die Owner- und Repository-ID, waren also trotzdem gebunden. In einer späteren Prüfung am selben Tag akzeptierte Entra auch eine Expression für den gesamten Owner ohne repository_id oder repository_owner_id, und dieses Credential stellte einem anderen Repository desselben Owners ein Token aus. Ich empfehle repository_id dennoch. Microsoft dokumentiert es als Pflicht und die Funktion ist in Preview, ein Ausdruck nur mit sub kann also später abgelehnt werden oder nicht mehr passen. Die ID-Prüfung hängt auch nicht davon ab, dass das Muster stimmt: Ein Wildcard für den gesamten Owner hat bereits einem anderen meiner Repositories ein Token ausgestellt, und der reine Namens-sub eines älteren Repositorys kann auf einen Namen passen, der Ihnen nicht mehr gehört.
Wie ein Token auf zwei Anmeldeinformationen trifft#
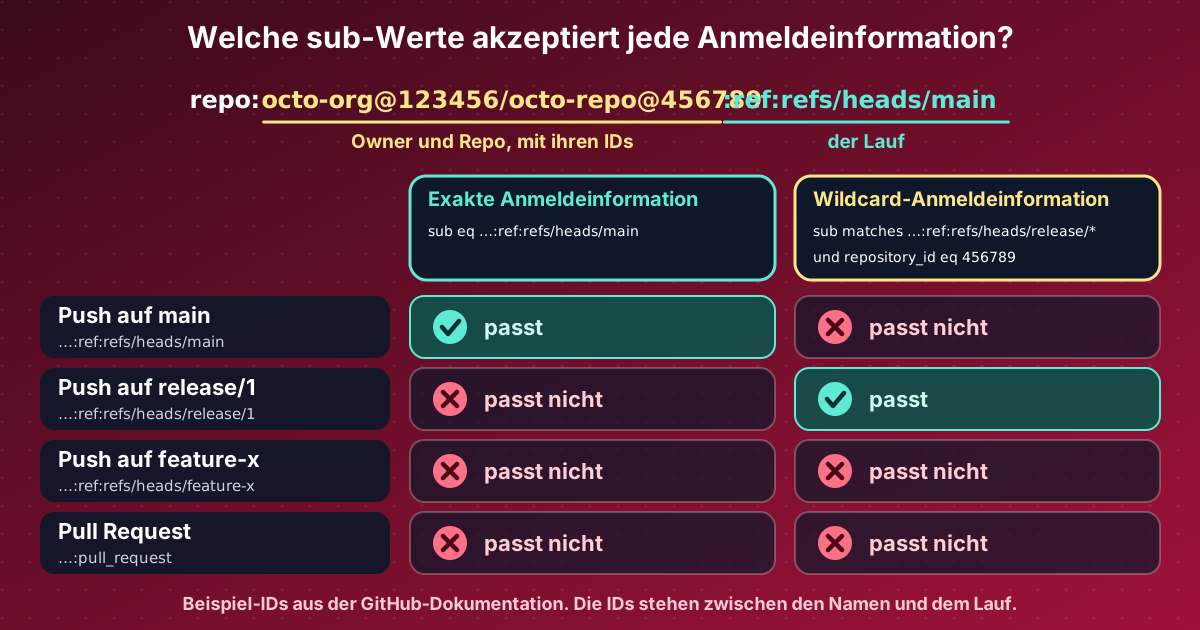
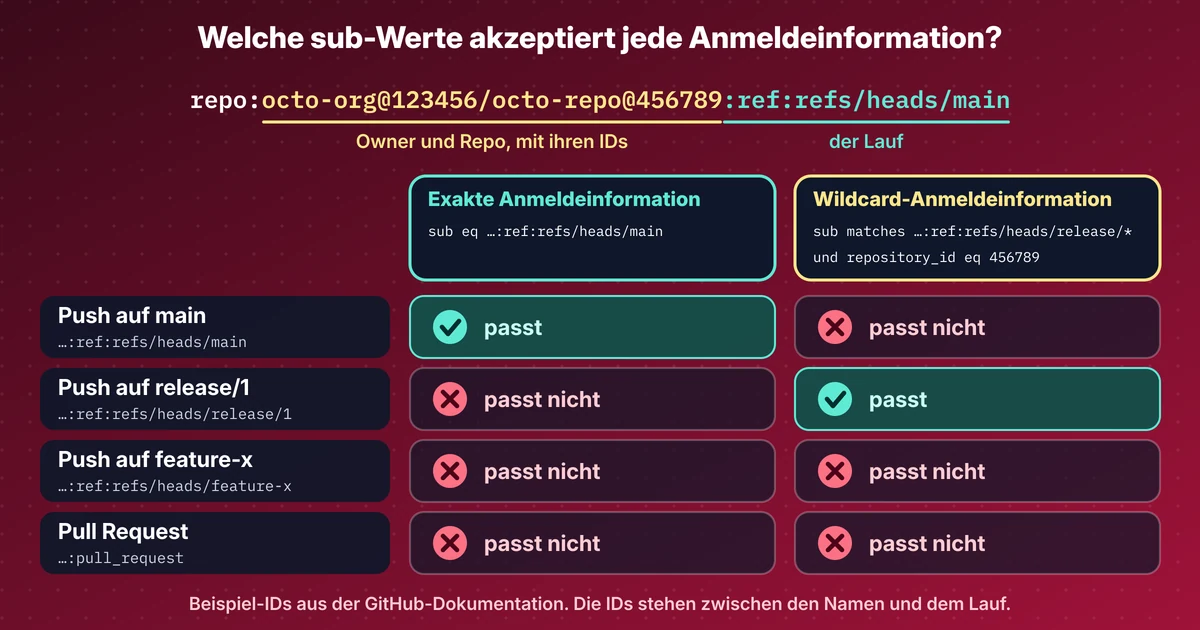
Der Kern des Bildes: Der Teil von sub nach den IDs ist der Lauf. Ein Push auf main, ein Push auf einen Release-Branch, ein Feature-Branch und ein Pull Request senden jeweils einen anderen Wert, und Entra vergleicht ihn mit der Anmeldeinformation. Die IDs in der Mitte verhindern, dass ein anderes Repository mit demselben Namen passt. Mein Lab führt jeden dieser Fälle aus und gibt für jeden den exakten sub aus.
WorkOS: was ich gefunden habe#
Ich habe den WorkOS-Changelog geprüft, weil dort laufend Auth für Agenten und MCP erscheint. Dies sind die Einträge von August bis 20. November, die Agenten- oder Workload-Credentials betreffen:
| Datum | Eintrag | Was WorkOS schreibt |
|---|---|---|
| 2. Sep 2026 | Agent Auth | Early Access. Agenten erhalten Identitäten in AuthKit und bei jedem Lauf kurzlebige, eng begrenzte Tokens, delegiert für einen Benutzer oder autonom innerhalb einer Organisation. Sitzungen lassen sich sofort widerrufen. |
| 4. Sep 2026 | MCP Enterprise-Managed Authorization (EMA) | MCP Auth unterstützt EMA, sodass ein MCP-Client nachgelagerte MCP-Server über den Identity Provider des Unternehmens erreichen kann, ohne Zustimmungsdialog pro App. Zugang auf Anfrage. |
| 3. Nov 2026 | Claude auto-connect | Early Access. Bei Organisationen, deren Identity Provider Cross App Access nicht unterstützt, stellt Claude die Identity Assertion (ID-JAG) aus, und MCP Auth tauscht sie gegen ein Access Token für Ihren MCP-Server. |
| 10. Nov 2026 | Token-Exchange für WorkOS Connect | RFC 8693. Eine First-Party-Connect-App kann ein Token gegen eines für eine andere registrierte Ressource tauschen, wichtige Claims übernehmen und die Scopes einengen. |
Die letzten beiden hängen mit Dingen zusammen, die ich schon geschrieben habe. Claude auto-connect ist der ID-JAG-Ablauf aus ID-JAG explained, mit Claude als Aussteller. Der Token-Exchange ist das Muster, das mein Lab zu MCP ohne Token-Passthrough von Hand aufbaut.
Nichts davon ist Workload Identity Federation im Sinn von Entra, bei der man Tokens eines anderen Ausstellers vertraut. Dazu habe ich im WorkOS-Changelog keinen Eintrag gefunden, ebenso wenig zu Machine-to-Machine-Auth. Mit der GitHub-Geschichte verbindet diese Einträge der Gedanke an eine kurzlebige, enge Credential pro Lauf statt eines gespeicherten Schlüssels. Zwei weitere Agenten-Einträge, Agent Registration (4. August) und Agent Vault (17. November), betreffen die Anmeldung von Agenten bei AuthKit über das auth.md-Protokoll und angemeldete Browser-Sitzungen, ich habe sie daher weggelassen. Ich habe kein WorkOS-Produkt ausprobiert.
Was ich tun würde#
Das ist meine Meinung, keine Richtlinie von Microsoft oder GitHub.
- Prüfen Sie bei einem neuen Repository jede Anmeldeinformation, die Sie nach älteren Beispielen geschrieben haben. Das Subject enthält jetzt IDs, und ein reines Namens-Subject passt nicht.
- Folgen Sie bei einem alten Repository der Reihenfolge von Microsoft: unveränderliche Anmeldeinformation hinzufügen, aktivieren, einen Workflow laufen lassen, dann die alte Anmeldeinformation löschen.
- Nehmen Sie
repository_idin jeden Ausdruck auf, auch wenn das Muster die IDs enthält. In meinem Lab akzeptierte Entra Ausdrücke nur mit sub, und ein Ausdruck für den gesamten Owner stellte einem anderen Repository desselben Owners ein Token aus. Die Doku verlangt die ID-Prüfung weiterhin, und ich ergänze sie. - Listen Sie die föderierten Anmeldeinformationen Ihrer App-Registrierungen auf und löschen Sie die, deren Repository nicht mehr existiert.
Das Lab zeigt das Scheitern, das aus dem exakten Abgleich folgt. Mit nur einer Anmeldeinformation für main bestand eine von sechs Laufarten. Es zeigt auch eine Falle: Eine Anmeldeinformation für pull_request vertraut auch pull_request_target-Läufen, und diese erhalten Secrets.
Was ich nicht geprüft habe#
- Ich habe kein bestehendes Repository aktiviert und den Vorschau-Endpunkt von GitHub, der das neue Subject-Präfix zeigt, nicht aufgerufen.
- Ich habe nur Azure getestet. AWS, Google Cloud und Vault stehen in der GitHub-Dokumentation, ich habe sie nicht ausgeführt.
- Ich habe GitHub Enterprise Server nicht getestet, den GitHub ausschließt.
- Ich habe die Einträge im WorkOS-Changelog gelesen, aber kein Produkt ausprobiert und die verlinkte Dokumentation nicht gelesen. Zwei Einträge sind Early Access.
- Die Microsoft-Seiten zu flexiblen Anmeldeinformationen sagen weiterhin Preview. Ein Datum für die allgemeine Verfügbarkeit habe ich nicht gefunden, und ich rate keines.
Quellen#
- GitHub Changelog, 23 Apr 2026 (edited 10 Jun 2026): Immutable subject claims for GitHub Actions OIDC tokens
- GitHub Docs: OpenID Connect reference (immutable subject claims)
- GitHub Docs: REST API endpoints for GitHub Actions OIDC
- Microsoft Learn: Flexible federated identity credentials (preview)
- Microsoft Learn: Set up a flexible federated identity credential (preview)
- Microsoft Learn: Migrate GitHub Actions federated credentials to immutable subjects
- Microsoft Learn: Mutable subjects in federated identity credentials
- Microsoft Learn: az identity federated-credential (Azure CLI)
- WorkOS changelog, 2 Sep 2026: Agent Auth
- WorkOS changelog, 4 Sep 2026: MCP Enterprise-Managed Authorization (EMA)
- WorkOS changelog, 3 Nov 2026: WorkOS MCP Auth supports Claude auto-connect
- WorkOS changelog, 10 Nov 2026: Token exchange for WorkOS Connect
Diesen Beitrag diskutieren#
Hat es dir geholfen? Teile es und sag mir, was du denkst.
Dieser Beitrag als Markdown · RSS · JSON feed
Neue Beiträge per E-Mail
Eine E-Mail pro Woche mit neuen Beiträgen und Labs. Jederzeit abbestellbar.
Ihre Adresse wird bei Kit gespeichert, dem Dienst, der die E-Mails versendet. Details



