En resumen
- Desde el 15 de julio de 2026, los tokens de GitHub Actions de los repositorios nuevos llevan el ID del owner y el ID del repositorio en el claim sub. Los repositorios antiguos conservan el formato solo con nombres hasta que lo actives: la credencial debe coincidir con el formato realmente emitido.
- Las credenciales wildcard de Entra siguen en preview. Microsoft pide también repository_id o repository_owner_id. En mi lab Entra aceptó una expresión solo sobre el sub, y una a nivel de propietario emitió un token a otro repositorio del mismo propietario. Aun así añado repository_id.
- WorkOS lanzó identidad para agentes (Agent Auth, acceso anticipado, 2 sep), Claude auto-connect para MCP Auth (acceso anticipado, 3 nov) y token exchange RFC 8693 para Connect (10 nov). No encontré nada de WorkOS sobre federar workloads de otro emisor.
- Lo que haría: confiar en el sub inmutable, añadir repository_id a cada wildcard, borrar las credenciales de repositorios que ya no existen y comprobarlo con ejecuciones reales. Mi lab lo hace para GitHub Actions hacia Azure.
Leí las páginas primarias de estas novedades el 20 de noviembre de 2026: el changelog y la documentación de GitHub, Microsoft Learn y el changelog de WorkOS. Las fechas de abajo son las que muestran esas páginas. Las dos primeras novedades importan para mi lab de GitHub Actions a Azure, y por eso las junto.
GitHub pone los ID de owner y repo en el claim sub#
El 23 de abril de 2026 GitHub anunció los claims subject inmutables para los tokens OIDC de Actions. La entrada se editó el 10 de junio de 2026: el delimitador entre un nombre y su ID ahora es @, no -. Si copiaste un ejemplo del texto de abril, revísalo.
Las reglas, según la referencia de OIDC:
- Los repositorios creados después del 15 de julio de 2026 reciben el nuevo
subpor defecto. Los cambios de nombre y las transferencias posteriores a esa fecha también pasan al nuevo formato. - Los repositorios antiguos conservan el formato solo con nombres hasta que lo actives. Puedes hacerlo por organización o por repositorio, en los ajustes de OIDC o con la API REST (
use_immutable_subject). - GitHub Enterprise Server no está incluido.
- Una plantilla de claims personalizada no puede quitar los ID. Con
include_claim_keys,owner_idyrepo_idsiguen en el segmentorepo.
| Formato | sub para un push a main |
|---|---|
| Solo nombres | repo:octo-org/octo-repo:ref:refs/heads/main |
| Inmutable | repo:octo-org@123456/octo-repo@456789:ref:refs/heads/main |
Los valores de ejemplo vienen de la documentación de GitHub. El motivo está en el changelog: si se recicla el nombre de un repositorio o de una organización, un nuevo propietario puede emitir tokens con el mismo subject y llegar a recursos en la nube que aún confían en el original. Los ID no se reutilizan nunca, así que la confianza antigua no se transfiere.
En mi lab creé un repositorio privado nuevo y su sub salió en el formato nuevo. Eso cambia el orden de la preparación. Creo primero el repositorio, leo los dos ID desde la API y solo después creo la credencial federada. La documentación de GitHub muestra el formato inmutable para las políticas de confianza de Azure, AWS, Google Cloud y HashiCorp Vault. Yo solo probé Azure.
Qué puede comparar ahora Entra#
Microsoft sigue marcando como preview las credenciales federadas flexibles. La página tiene fecha del 18 de septiembre de 2026. En lugar de un subject exacto, la credencial lleva un claimsMatchingExpression con languageVersion en 1, y subject debe ser null. La página conceptual dice que Azure CLI aún no lo soporta de forma explícita y muestra az rest contra Graph beta, que es lo que usé para un app registration. La referencia de la CLI de az identity federated-credential (identidades administradas asignadas por el usuario) sí lista los parámetros --claims-matching-expression-*, marcados como Preview.
| Operador | Qué hace |
|---|---|
eq |
Coincidencia exacta en un claim |
matches |
Wildcards: * para cualquier secuencia de caracteres, ? para uno solo |
and |
Combina condiciones sobre varios claims |
Para GitHub, la página de configuración de Microsoft dice que la expresión debe comparar sub y uno de los claims repository_id y repository_owner_id, o ambos. Vale tanto si sub se basa en nombres como si está personalizado o es inmutable. sub y job_workflow_ref aceptan eq y matches. Los dos claims de ID solo aceptan eq. La guía de migración de Microsoft usa este ejemplo:
claims['sub'] matches 'repo:octo-org@123456/octo-repo@456789:*' and claims['repository_id'] eq '456789'Microsoft también publicó una guía de migración, con fecha del 28 de julio de 2026. El orden: crear una credencial para el subject inmutable junto a la antigua, activar los subjects inmutables en GitHub, validar una ejecución y borrar la credencial antigua. Una página relacionada sobre subjects mutables describe el reciclaje de subjects y pide borrar las credenciales huérfanas, las que siguen configuradas cuando el workload ya no existe.
Aquí mi propia ejecución difiere de la documentación. En el lab creé dos expresiones que solo comparaban sub (feature-* y v*), sin repository_id. Entra aceptó ambas y las ejecuciones correspondientes pasaron. Esos patrones contenían los ID de owner y repositorio, así que quedaban fijados de todos modos. En una comprobación posterior, el mismo día, Entra también aceptó una expresión a nivel de propietario sin cláusula repository_id ni repository_owner_id, y esa credencial emitió un token a otro repositorio del mismo propietario. Aun así recomiendo añadir repository_id. Microsoft lo documenta como obligatorio y la función está en preview, así que una credencial solo sobre el sub podría rechazarse o dejar de coincidir más adelante. Y la comprobación del ID no depende de escribir bien el patrón: un comodín a nivel de propietario ya emitió un token a otro de mis repositorios, y el sub solo con nombres de un repositorio antiguo puede coincidir con un nombre que ya no es tuyo.
Cómo un token se encuentra con dos credenciales#
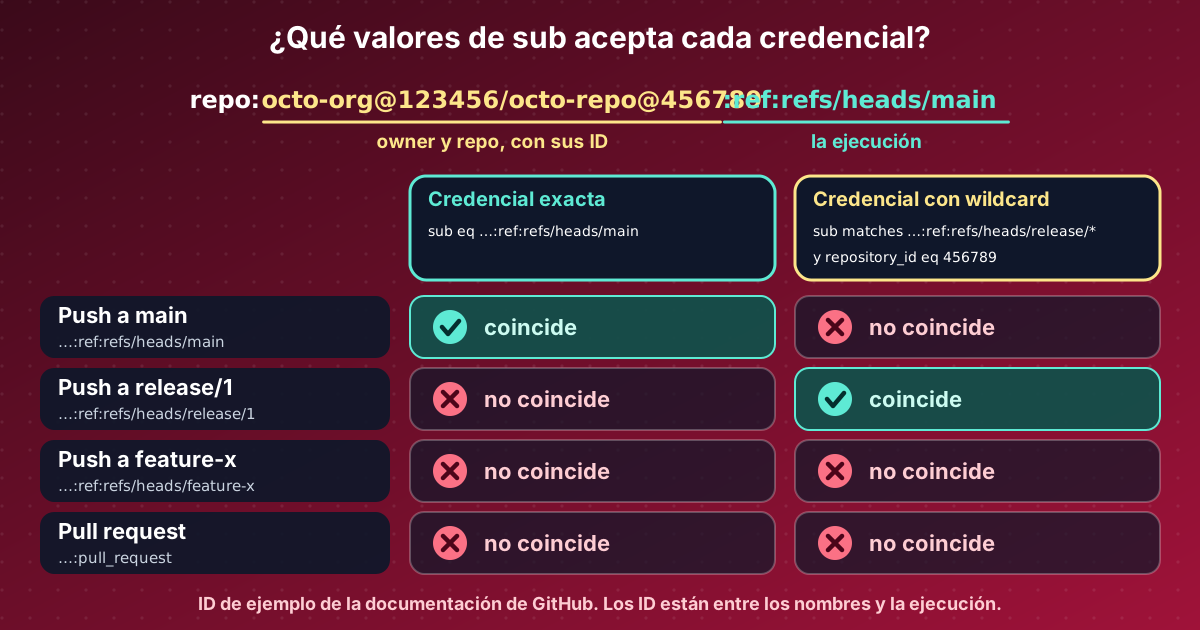
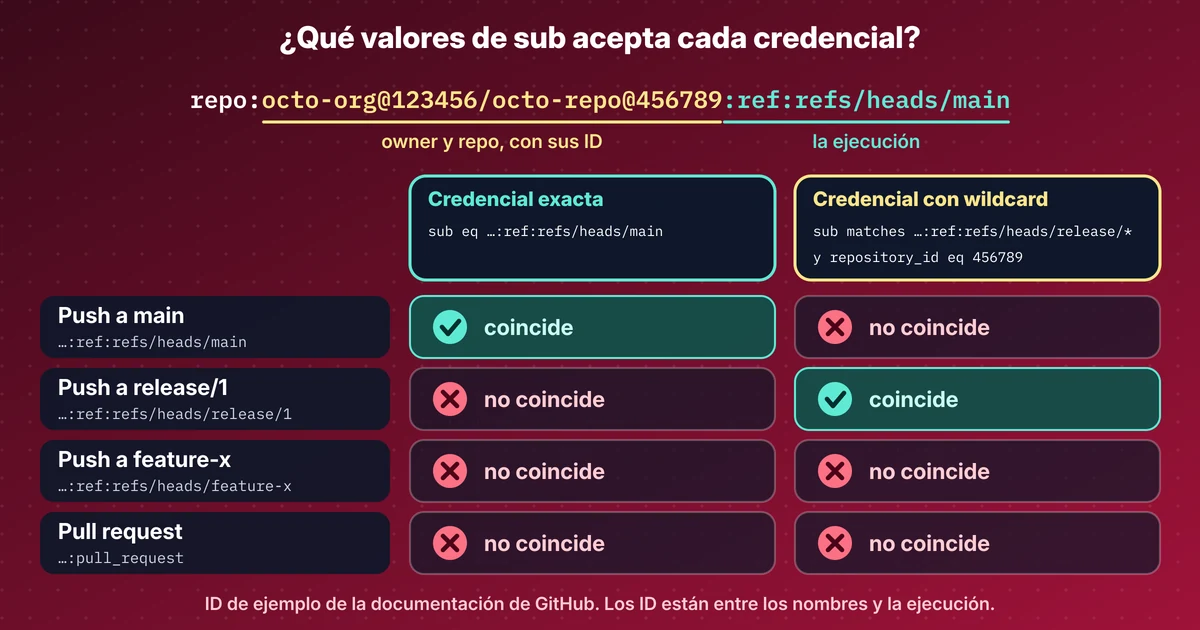
Lo que muestra la imagen: la parte de sub que va después de los ID es la ejecución. Un push a main, un push a una rama de release, una rama de funcionalidad y una pull request envían cada uno un valor distinto, y Entra lo compara con la credencial. Los ID del medio impiden que coincida otro repositorio con el mismo nombre. Mi lab ejecuta cada uno de estos casos e imprime el sub exacto de cada uno.
WorkOS: lo que encontré#
Revisé el changelog de WorkOS porque no deja de publicar auth para agentes y MCP. Estas son las entradas de agosto al 20 de noviembre que tocan credenciales de agentes o de workloads:
| Fecha | Entrada | Qué dice WorkOS |
|---|---|---|
| 2 sep 2026 | Agent Auth | Acceso anticipado. Los agentes reciben identidades en AuthKit y, en cada ejecución, tokens de corta duración y alcance estrecho, delegados para un usuario o autónomos dentro de una organización. Las sesiones se pueden revocar al instante. |
| 4 sep 2026 | MCP Enterprise-Managed Authorization (EMA) | MCP Auth admite EMA, de modo que un cliente MCP puede llegar a servidores MCP posteriores a través del proveedor de identidad de la empresa, sin una pantalla de consentimiento por aplicación. Acceso bajo petición. |
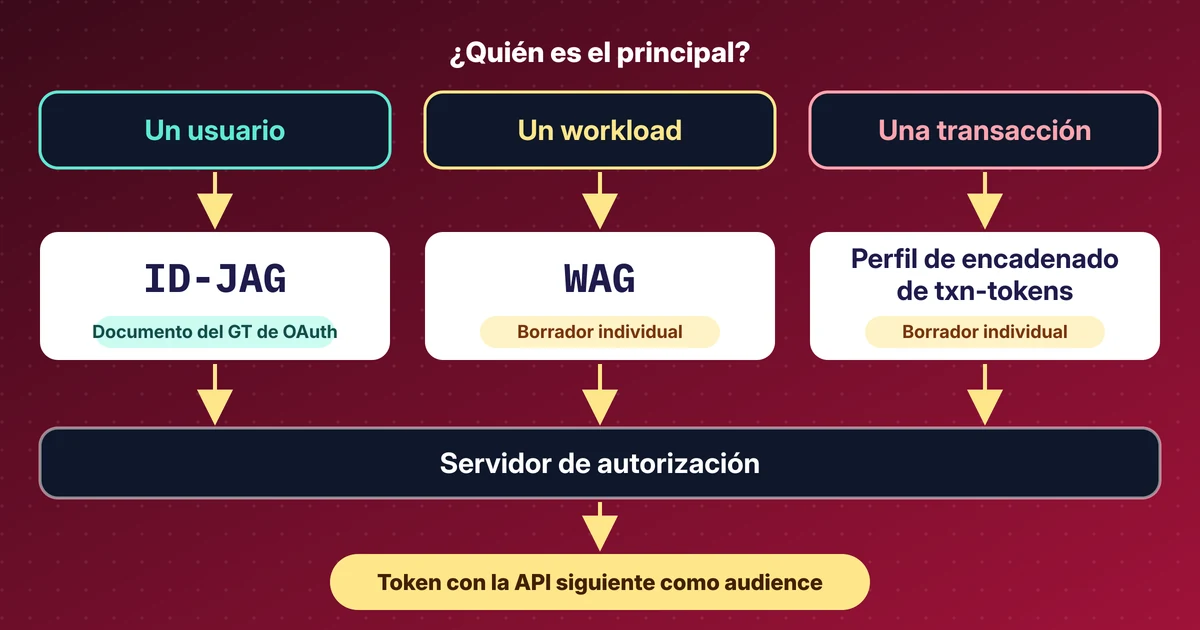
| 3 nov 2026 | Claude auto-connect | Acceso anticipado. Para organizaciones cuyo proveedor de identidad no admite Cross App Access, Claude emite la aserción de identidad (ID-JAG) y MCP Auth la cambia por un token de acceso a tu servidor MCP. |
| 10 nov 2026 | Token exchange para WorkOS Connect | RFC 8693. Una aplicación Connect first-party puede cambiar un token por otro para un recurso registrado distinto, trasladar los claims clave y reducir los scopes. |
Las dos últimas se conectan con cosas que ya escribí. Claude auto-connect es el flujo ID-JAG de ID-JAG explained, con Claude como emisor. El token exchange es el patrón que mi lab de MCP sin passthrough de token construye a mano.
Nada de esto es workload identity federation en el sentido de Entra, donde se confía en tokens de otro emisor. No encontré ninguna entrada del changelog de WorkOS sobre eso, ni sobre autenticación máquina a máquina. Lo que estas entradas comparten con la historia de GitHub es la idea de una credencial de corta duración y estrecha para cada ejecución en lugar de una clave guardada. Otras dos entradas sobre agentes, Agent Registration (4 de agosto) y Agent Vault (17 de noviembre), tratan del inicio de sesión de agentes en AuthKit con el protocolo auth.md y de sesiones de navegador ya iniciadas, así que las dejé fuera. No probé ningún producto de WorkOS.
Lo que haría#
Esta es mi opinión, no una guía de Microsoft ni de GitHub.
- Si el repositorio es nuevo, revisa cualquier credencial que hayas escrito a partir de ejemplos antiguos. El subject ahora lleva ID, y un subject solo con nombres no coincidirá.
- Si el repositorio es antiguo, sigue el orden de Microsoft: añade la credencial inmutable, activa el formato, ejecuta un workflow y borra la credencial antigua.
- Pon
repository_iden cada expresión, aunque el patrón contenga los ID. En mi lab Entra aceptó expresiones solo sobre el sub, y una a nivel de propietario emitió un token a otro repositorio del mismo propietario. La documentación sigue exigiendo la comprobación del ID, y yo la añado. - Lista las credenciales federadas de tus registros de aplicación y borra las de repositorios que ya no existen.
El lab muestra el fallo que sigue de la coincidencia exacta. Con solo una credencial para main, pasó un tipo de ejecución de seis. También muestra una trampa: una credencial para pull_request también confía en las ejecuciones de pull_request_target, y estas reciben secretos.
Lo que no comprobé#
- No activé el formato en un repositorio existente ni llamé al endpoint de vista previa de GitHub que muestra el nuevo prefijo del subject.
- Solo probé Azure. AWS, Google Cloud y Vault aparecen en la documentación de GitHub y no los ejecuté.
- No probé GitHub Enterprise Server, que GitHub excluye.
- Leí las entradas del changelog de WorkOS sin probar ningún producto ni leer la documentación enlazada. Dos entradas son de acceso anticipado.
- Las páginas de Microsoft sobre credenciales flexibles siguen diciendo preview. No encontré una fecha de disponibilidad general y no invento ninguna.
Fuentes#
- GitHub Changelog, 23 Apr 2026 (edited 10 Jun 2026): Immutable subject claims for GitHub Actions OIDC tokens
- GitHub Docs: OpenID Connect reference (immutable subject claims)
- GitHub Docs: REST API endpoints for GitHub Actions OIDC
- Microsoft Learn: Flexible federated identity credentials (preview)
- Microsoft Learn: Set up a flexible federated identity credential (preview)
- Microsoft Learn: Migrate GitHub Actions federated credentials to immutable subjects
- Microsoft Learn: Mutable subjects in federated identity credentials
- Microsoft Learn: az identity federated-credential (Azure CLI)
- WorkOS changelog, 2 Sep 2026: Agent Auth
- WorkOS changelog, 4 Sep 2026: MCP Enterprise-Managed Authorization (EMA)
- WorkOS changelog, 3 Nov 2026: WorkOS MCP Auth supports Claude auto-connect
- WorkOS changelog, 10 Nov 2026: Token exchange for WorkOS Connect
Comenta este artículo#
¿Te ha servido? Compártelo y dime qué piensas.
Este artículo en Markdown · RSS · JSON feed
Nuevos artículos por correo
Un correo a la semana con nuevos artículos y labs. Puedes darte de baja cuando quieras.
Tu dirección se guarda en Kit, el servicio que envía los correos. Detalles