Imponer el downscoping en el token exchange para llamadas entre agentes
Lab de Keycloak para agentes A2A: el token que B obtiene para C sigue los scopes de B, no los de A, sin downscoping impuesto. Prueba, control y solución.
Pega un Identity Assertion JWT Authorization Grant. Lo reviso claim a claim frente al borrador del IETF y escribo las dos peticiones por ti.
Se ejecuta en tu navegador. Nada de lo que pegues se envía a ningún sitio. No pegues claves privadas de producción.
La página no hace peticiones de red mientras trabajas. Las únicas excepciones son los botones «Descargar», que llaman a la dirección que escribes tú. Mantén las claves privadas reales fuera de cualquier página web, incluida esta.
Usa una cuenta de prueba y claves desechables. No pegues secretos de producción, cookies de sesión ni tokens de usuarios reales.
Un Identity Assertion JWT Authorization Grant, en forma de JWT compacto. También puedes pegar la URL de metadatos del emisor para rellenar los endpoints del token.
Sigue draft-ietf-oauth-identity-assertion-authz-grant-06 (2026-10-30).
Los ejemplos usan claves desechables y nombres example.test. Fuera de esta página no valen nada.
Un Identity Assertion JWT Authorization Grant, en forma de JWT compacto. También puedes pegar la URL de metadatos del emisor para rellenar los endpoints del token.
Un Identity Assertion JWT Authorization Grant es un JWT de corta vida que el identity provider emite mediante token exchange. El resource server lo acepta como grant JWT bearer. Es la base de Cross App Access para agentes.
Sigue draft-ietf-oauth-identity-assertion-authz-grant-06. Las reglas pueden cambiar entre borradores, así que revisa el borrador antes de fiarte de un resultado.
Los artículos y labs más recientes sobre el mismo tema, elegidos automáticamente.
Lab de Keycloak para agentes A2A: el token que B obtiene para C sigue los scopes de B, no los de A, sin downscoping impuesto. Prueba, control y solución.
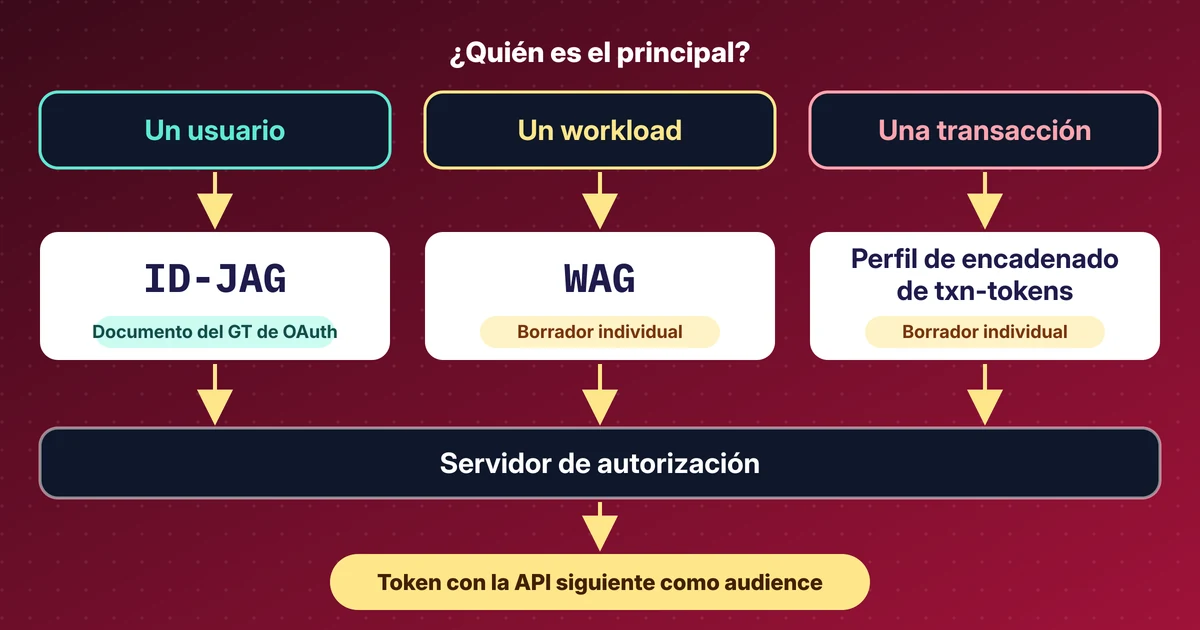
Mi lectura de las sesiones OAuth y WIMSE de IETF 127: ID-JAG, Workload Authorization Grant, transaction tokens y actores, con las revisiones de los drafts.
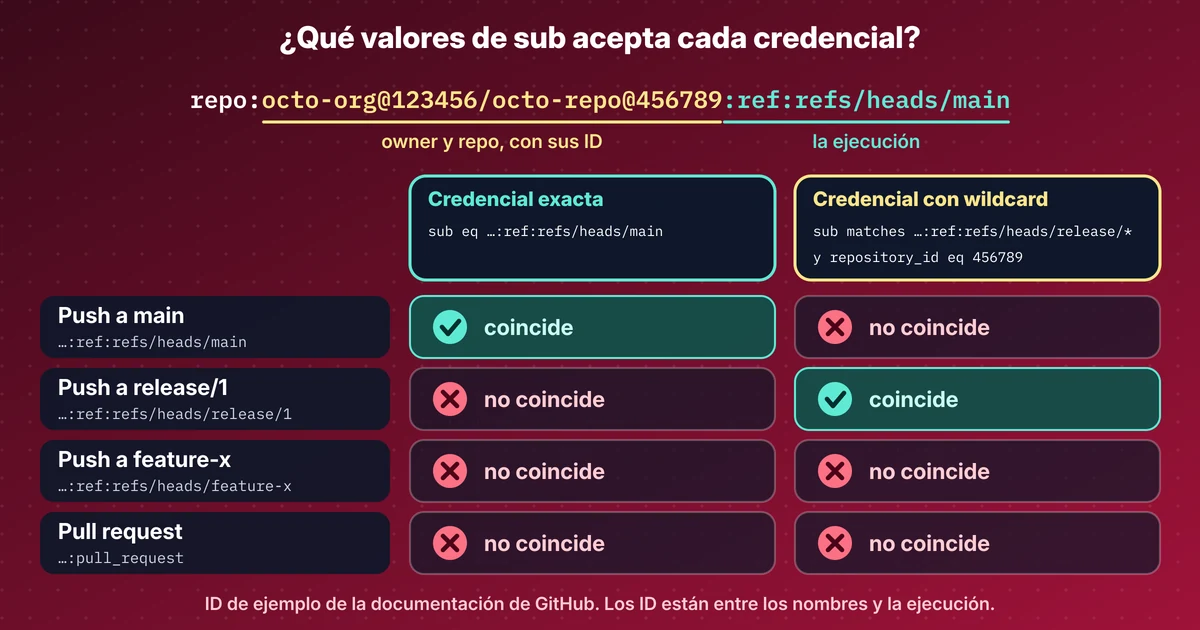
El sub OIDC por defecto de GitHub ya incluye los ID de owner y repo, las credenciales de Entra con wildcard siguen en preview y WorkOS lanzó agent auth.
Cómo ID-JAG y Cross App Access permiten que el proveedor de identidad de la empresa apruebe el acceso de agentes de IA a otras apps. Con capturas del lab.