Downscoping beim Token Exchange für Agent-zu-Agent-Aufrufe erzwingen
Keycloak-Labor für A2A-Agenten: Das Token, das B für C erhält, folgt den Scopes von B, nicht von A, ohne erzwungenes Downscoping. Lauf, Kontrolle, Abhilfe.
Füge einen Identity Assertion JWT Authorization Grant ein. Ich prüfe ihn Claim für Claim gegen den IETF-Entwurf und schreibe dir die zwei Anfragen.
Läuft in deinem Browser. Nichts, was du einfügst, wird irgendwohin gesendet. Füge keine privaten Produktionsschlüssel ein.
Die Seite stellt keine Netzwerkanfragen, solange du arbeitest. Ausnahme sind die Knöpfe mit „Abrufen“, die die Adresse aufrufen, die du eintippst. Echte private Schlüssel gehören in keine Webseite, auch nicht in diese.
Verwenden Sie ein Testkonto und Wegwerfschlüssel. Fügen Sie keine Produktionsgeheimnisse, Sitzungscookies oder Tokens echter Benutzer ein.
Ein Identity Assertion JWT Authorization Grant in kompakter JWT-Form. Sie können auch die Metadaten-URL des Issuers einfügen, um die Token-Endpunkte zu füllen.
Folgt draft-ietf-oauth-identity-assertion-authz-grant-06 (2026-10-30).
Die Beispiele nutzen Wegwerf-Schlüssel und example.test-Namen. Außerhalb dieser Seite sind sie wertlos.
Ein Identity Assertion JWT Authorization Grant in kompakter JWT-Form. Sie können auch die Metadaten-URL des Issuers einfügen, um die Token-Endpunkte zu füllen.
Ein Identity Assertion JWT Authorization Grant ist ein kurzlebiges JWT, das der Identity Provider per Token Exchange ausstellt. Der Resource Server akzeptiert es als JWT-Bearer-Grant. Er ist die Basis von Cross App Access für Agenten.
Er folgt draft-ietf-oauth-identity-assertion-authz-grant-06. Regeln können sich zwischen Entwürfen ändern, prüfe also den Entwurf, bevor du dich auf ein Ergebnis verlässt.
Die neuesten Beiträge und Labs zum selben Thema, automatisch ausgewählt.
Keycloak-Labor für A2A-Agenten: Das Token, das B für C erhält, folgt den Scopes von B, nicht von A, ohne erzwungenes Downscoping. Lauf, Kontrolle, Abhilfe.
Meine Lesart der OAuth- und WIMSE-Sitzungen von IETF 127: ID-JAG, Workload Authorization Grant, Transaction Tokens und Akteure, mit den Draft-Revisionen.
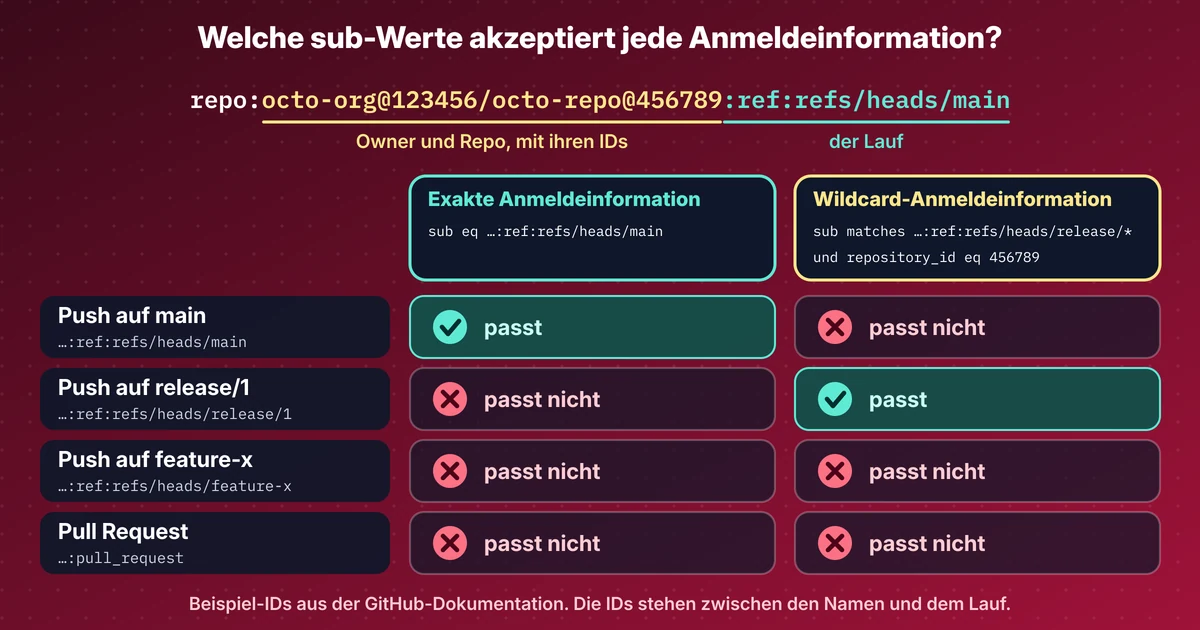
Der OIDC-sub von GitHub enthält jetzt Owner- und Repo-ID, Entra-Wildcard-Anmeldeinformationen sind in der Preview, WorkOS hat Agent Auth veröffentlicht.
Wie ID-JAG und Cross App Access dem Identity Provider eines Unternehmens erlauben, den Zugriff von KI-Agenten auf andere Apps zu genehmigen. Mit Lab-Bildern.