Downscoping beim Token Exchange für Agent-zu-Agent-Aufrufe erzwingen
Keycloak-Labor für A2A-Agenten: Das Token, das B für C erhält, folgt den Scopes von B, nicht von A, ohne erzwungenes Downscoping. Lauf, Kontrolle, Abhilfe.
Lade ein Discovery-Dokument und seine Schlüssel oder füge sie ein. Ich lese sie, bevor ich einem neuen Issuer vertraue.
Läuft in deinem Browser. Nichts, was du einfügst, wird irgendwohin gesendet. Füge keine privaten Produktionsschlüssel ein.
Die Seite stellt keine Netzwerkanfragen, solange du arbeitest. Ausnahme sind die Knöpfe mit „Abrufen“, die die Adresse aufrufen, die du eintippst. Echte private Schlüssel gehören in keine Webseite, auch nicht in diese.
Eine Issuer-URL, oder das Discovery-JSON selbst und das JWKS, wenn der Abruf durch CORS blockiert wird.
Die Beispiele nutzen Wegwerf-Schlüssel und example.test-Namen. Außerhalb dieser Seite sind sie wertlos.
Eine Issuer-URL, oder das Discovery-JSON selbst und das JWKS, wenn der Abruf durch CORS blockiert wird.
Unter der Issuer-URL plus /.well-known/openid-configuration. OAuth-Server veröffentlichen stattdessen oft /.well-known/oauth-authorization-server. Gib den Issuer ein, die Seite lädt es.
Der Browser braucht CORS-Header beim Issuer. Fehlen sie, hole das JSON mit curl und füge es in die Seite ein.
Die neuesten Beiträge und Labs zum selben Thema, automatisch ausgewählt.
Keycloak-Labor für A2A-Agenten: Das Token, das B für C erhält, folgt den Scopes von B, nicht von A, ohne erzwungenes Downscoping. Lauf, Kontrolle, Abhilfe.
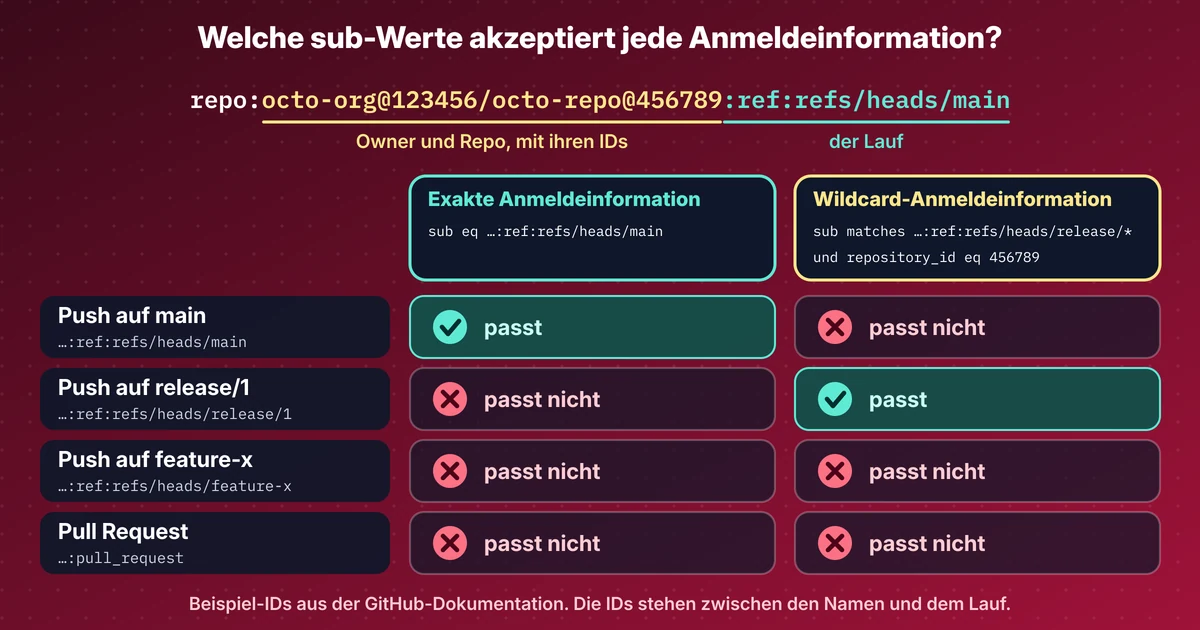
Lab: Ein GitHub-Workflow meldet sich ohne Secret bei Azure an. Ich zeige den sub von sechs Laufarten und welches Credential jede zulässt, auch Pull Requests.
Meine Lesart der OAuth- und WIMSE-Sitzungen von IETF 127: ID-JAG, Workload Authorization Grant, Transaction Tokens und Akteure, mit den Draft-Revisionen.
Der OIDC-sub von GitHub enthält jetzt Owner- und Repo-ID, Entra-Wildcard-Anmeldeinformationen sind in der Preview, WorkOS hat Agent Auth veröffentlicht.