Imponer el downscoping en el token exchange para llamadas entre agentes
Lab de Keycloak para agentes A2A: el token que B obtiene para C sigue los scopes de B, no los de A, sin downscoping impuesto. Prueba, control y solución.
Descarga o pega un documento de discovery y sus claves. Los leo antes de fiarme de un issuer nuevo.
Se ejecuta en tu navegador. Nada de lo que pegues se envía a ningún sitio. No pegues claves privadas de producción.
La página no hace peticiones de red mientras trabajas. Las únicas excepciones son los botones «Descargar», que llaman a la dirección que escribes tú. Mantén las claves privadas reales fuera de cualquier página web, incluida esta.
La URL del emisor, o el JSON de discovery y el JWKS si la descarga está bloqueada por CORS.
Los ejemplos usan claves desechables y nombres example.test. Fuera de esta página no valen nada.
La URL del emisor, o el JSON de discovery y el JWKS si la descarga está bloqueada por CORS.
En la URL del issuer más /.well-known/openid-configuration. Los servidores OAuth a veces publican /.well-known/oauth-authorization-server. Escribe el issuer y la página lo descarga.
El navegador necesita cabeceras CORS en el issuer. Si faltan, descarga el JSON con curl y pégalo en la página.
Los artículos y labs más recientes sobre el mismo tema, elegidos automáticamente.
Lab de Keycloak para agentes A2A: el token que B obtiene para C sigue los scopes de B, no los de A, sin downscoping impuesto. Prueba, control y solución.
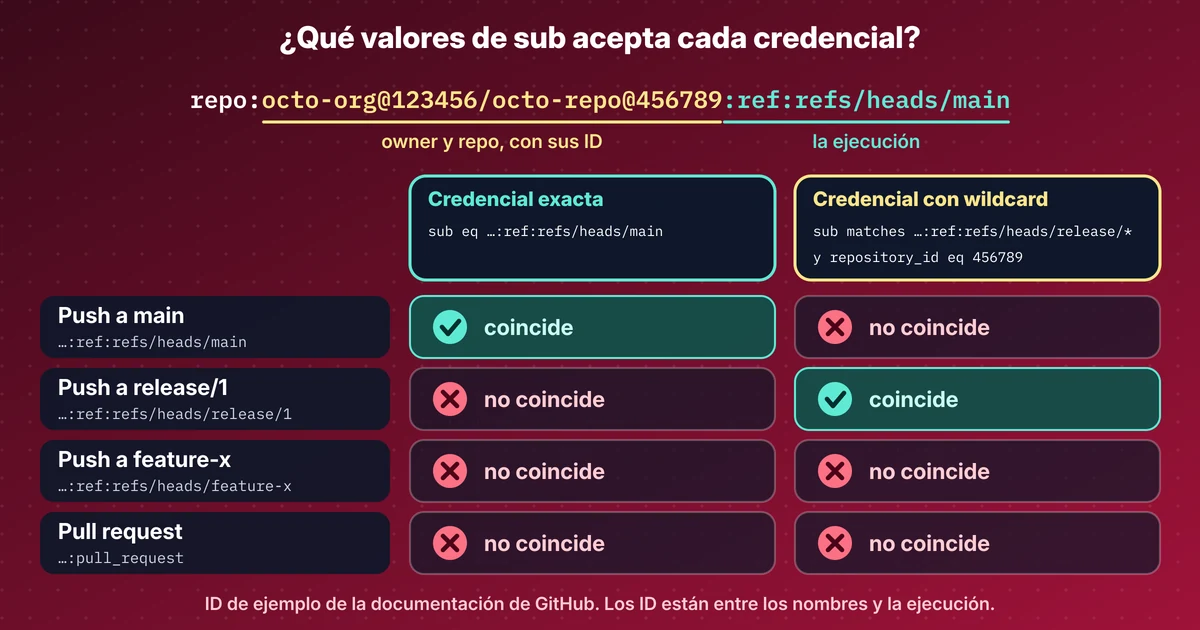
Lab: un workflow de GitHub inicia sesión en Azure sin secretos. Imprimo el sub de seis tipos de run y qué credencial deja pasar a cada uno, PR incluidas.
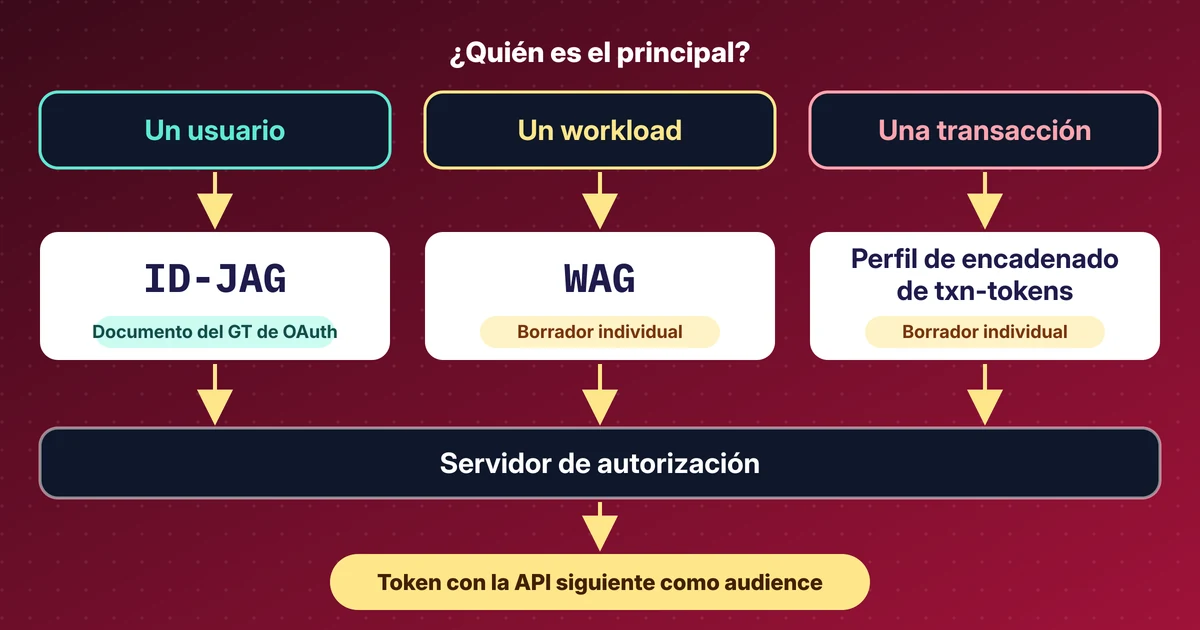
Mi lectura de las sesiones OAuth y WIMSE de IETF 127: ID-JAG, Workload Authorization Grant, transaction tokens y actores, con las revisiones de los drafts.
El sub OIDC por defecto de GitHub ya incluye los ID de owner y repo, las credenciales de Entra con wildcard siguen en preview y WorkOS lanzó agent auth.