Imponer el downscoping en el token exchange para llamadas entre agentes
Lab de Keycloak para agentes A2A: el token que B obtiene para C sigue los scopes de B, no los de A, sin downscoping impuesto. Prueba, control y solución.
Pega lo que devolvió navigator.credentials. Decodifico el CBOR, nombro el autenticador cuando puedo y verifico las firmas de atestación y de inicio de sesión.
Se ejecuta en tu navegador. Nada de lo que pegues se envía a ningún sitio. No pegues claves privadas de producción.
La página no hace peticiones de red mientras trabajas. Las únicas excepciones son los botones «Descargar», que llaman a la dirección que escribes tú. Mantén las claves privadas reales fuera de cualquier página web, incluida esta.
const cred = await navigator.credentials.create(options); // or .get()
console.log(JSON.stringify(cred.toJSON()));Usa una cuenta de prueba y claves desechables. No pegues secretos de producción, cookies de sesión ni tokens de usuarios reales.
Un JSON de registro o autenticación WebAuthn (la credencial de navigator.credentials), o los campos por separado: clientDataJSON y attestationObject para un registro, o clientDataJSON, authenticatorData, firma y clave pública para una aserción.
Registro (create)
Inicio de sesión (get)
Los nombres de autenticadores vienen de una lista incluida, creada a partir de Microsoft Entra documentation (MicrosoftDocs/entra-docs) (MIT), web.dev: Determine the passkey provider with AAGUID (CC BY 4.0).
Los ejemplos usan claves desechables y nombres example.test. Fuera de esta página no valen nada.
Un JSON de registro o autenticación WebAuthn (la credencial de navigator.credentials), o los campos por separado: clientDataJSON y attestationObject para un registro, o clientDataJSON, authenticatorData, firma y clave pública para una aserción.
BE (backup eligible) indica que la credencial puede sincronizarse con otros dispositivos. BS (backup state) indica que lo está ahora. Están activos en la mayoría de passkeys de Apple, Google y los gestores de contraseñas.
Algunos proveedores envían un AAGUID a cero a propósito, normalmente con atestación none. Así la relying party no puede saber el modelo, y esta herramienta lo muestra como no declarado.
Los artículos y labs más recientes sobre el mismo tema, elegidos automáticamente.
Lab de Keycloak para agentes A2A: el token que B obtiene para C sigue los scopes de B, no los de A, sin downscoping impuesto. Prueba, control y solución.
Lab: un workflow de GitHub inicia sesión en Azure sin secretos. Imprimo el sub de seis tipos de run y qué credencial deja pasar a cada uno, PR incluidas.
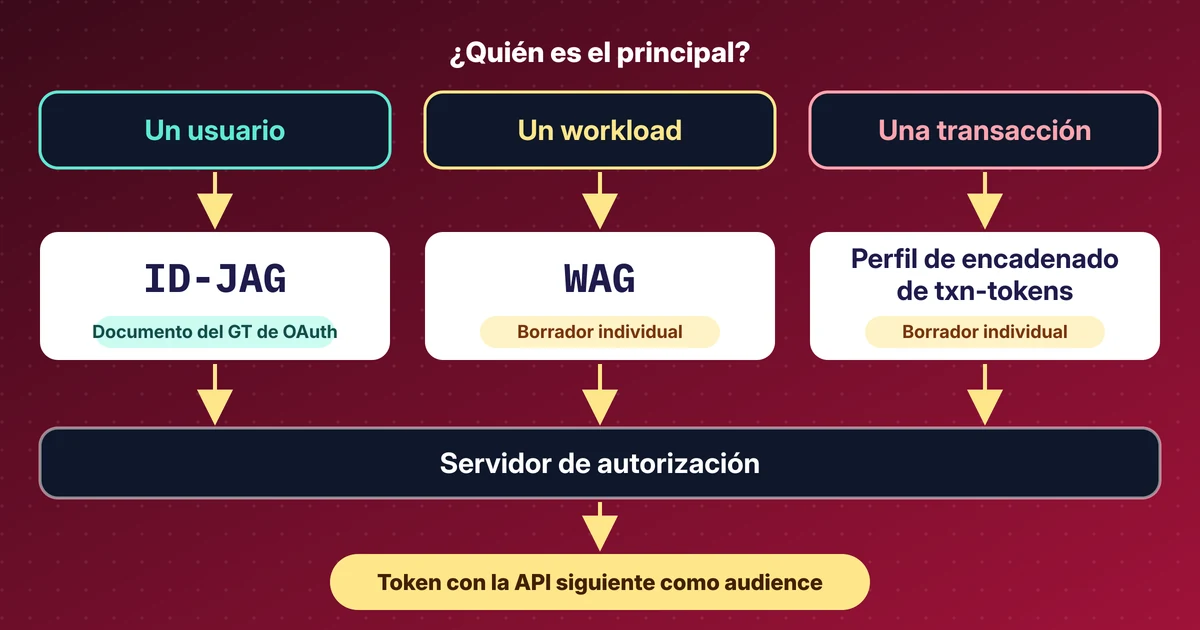
Mi lectura de las sesiones OAuth y WIMSE de IETF 127: ID-JAG, Workload Authorization Grant, transaction tokens y actores, con las revisiones de los drafts.