Imponer el downscoping en el token exchange para llamadas entre agentes
Lab de Keycloak para agentes A2A: el token que B obtiene para C sigue los scopes de B, no los de A, sin downscoping impuesto. Prueba, control y solución.
Pega un SD-JWT o una presentación con Key Binding JWT. Lo separo, decodifico cada disclosure, recalculo los digests y muestro qué claims reveló el titular.
Se ejecuta en tu navegador. Nada de lo que pegues se envía a ningún sitio. No pegues claves privadas de producción.
La página no hace peticiones de red mientras trabajas. Las únicas excepciones son los botones «Descargar», que llaman a la dirección que escribes tú. Mantén las claves privadas reales fuera de cualquier página web, incluida esta.
Usa una cuenta de prueba y claves desechables. No pegues secretos de producción, cookies de sesión ni tokens de usuarios reales.
La cadena SD-JWT compacta, incluidos los separadores ~ y, si está presente, el Key Binding JWT al final. Opcionalmente pega el JWK o el JWKS del emisor para verificar la firma. Los saltos de línea se ignoran.
Sigue RFC 9901.
Los ejemplos usan claves desechables y nombres example.test. Fuera de esta página no valen nada.
La cadena SD-JWT compacta, incluidos los separadores ~ y, si está presente, el Key Binding JWT al final. Opcionalmente pega el JWK o el JWKS del emisor para verificar la firma. Los saltos de línea se ignoran.
Un JWT firmado en el que algunos claims se sustituyen por hashes con salt. El titular envía disclosures solo para los claims que quiere revelar. Lo define la RFC 9901, y SD-JWT VC construye credenciales encima.
Su digest no está en ningún array _sd ni entrada ... del payload firmado. La disclosure se modificó después de la emisión, viene de otra credencial o el algoritmo de _sd_alg no coincide.
Los artículos y labs más recientes sobre el mismo tema, elegidos automáticamente.
Lab de Keycloak para agentes A2A: el token que B obtiene para C sigue los scopes de B, no los de A, sin downscoping impuesto. Prueba, control y solución.
Lab: un workflow de GitHub inicia sesión en Azure sin secretos. Imprimo el sub de seis tipos de run y qué credencial deja pasar a cada uno, PR incluidas.
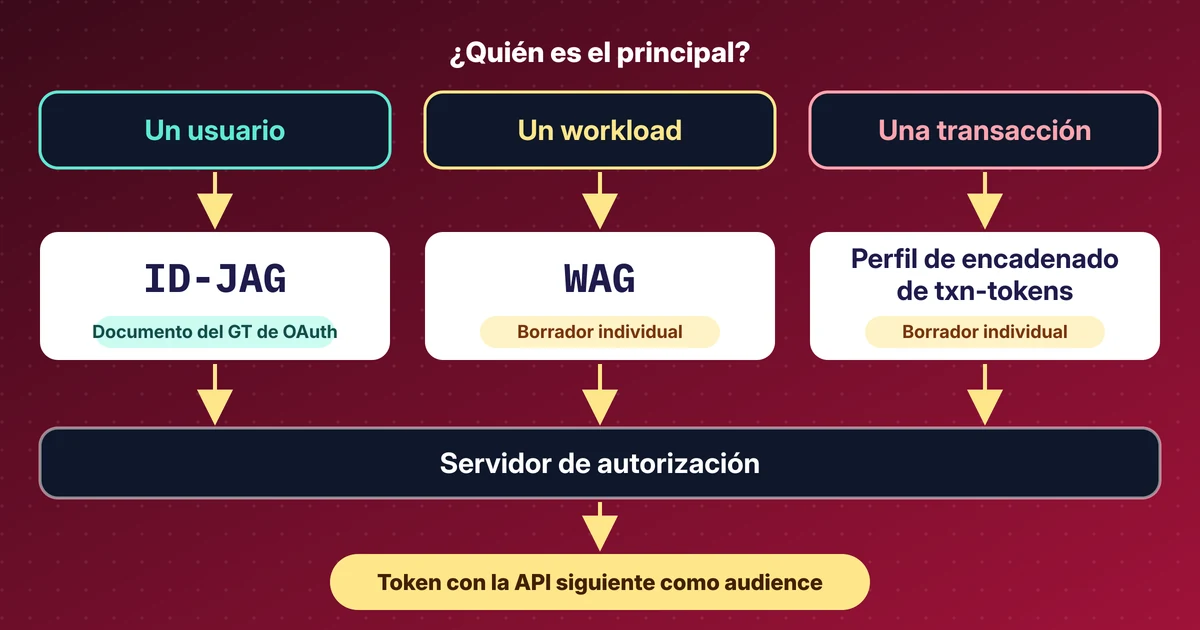
Mi lectura de las sesiones OAuth y WIMSE de IETF 127: ID-JAG, Workload Authorization Grant, transaction tokens y actores, con las revisiones de los drafts.