Imponer el downscoping en el token exchange para llamadas entre agentes
Lab de Keycloak para agentes A2A: el token que B obtiene para C sigue los scopes de B, no los de A, sin downscoping impuesto. Prueba, control y solución.
Escribe la URL de un servidor MCP. Sigo desde tu navegador los pasos de descubrimiento de la especificación MCP y compruebo lo que encuentra un cliente.
Se ejecuta en tu navegador. Nada de lo que pegues se envía a ningún sitio. No pegues claves privadas de producción.
Iniciar descubrimiento envía simples peticiones GET desde tu navegador a la URL MCP que escribiste y a las URL de metadatos que encuentra, sin cookies ni credenciales. Nada llega a iamops.dev y nada se guarda. Lo que pegues en las casillas se queda en tu dispositivo.
curl -i https://mcp.example.com/mcpcurl -s https://mcp.example.com/.well-known/oauth-protected-resourcenpx @modelcontextprotocol/inspectorUsa una cuenta de prueba y claves desechables. No pegues secretos de producción, cookies de sesión ni tokens de usuarios reales.
La URL del servidor MCP, o el JSON de Protected Resource Metadata y de los metadatos del servidor de autorización si CORS bloquea la descarga.
Las comprobaciones siguen la parte de autorización de MCP 2026-07-28.
Pega el valor de WWW-Authenticate y el JSON de los comandos curl. Las comprobaciones se actualizan mientras escribes.
Los ejemplos usan claves desechables y nombres example.test. Fuera de esta página no valen nada.
La URL del servidor MCP, o el JSON de Protected Resource Metadata y de los metadatos del servidor de autorización si CORS bloquea la descarga.
Lo más habitual: el servidor responde 401 sin pista resource_metadata y no tiene metadatos en /.well-known/oauth-protected-resource, o el valor resource no coincide con la URL que usan los clientes.
El servidor no permite lecturas cross-origin. A un cliente MCP de escritorio no le importa CORS, así que no es un fallo del servidor. Ejecuta los comandos curl y pega el JSON.
Los artículos y labs más recientes sobre el mismo tema, elegidos automáticamente.
Lab de Keycloak para agentes A2A: el token que B obtiene para C sigue los scopes de B, no los de A, sin downscoping impuesto. Prueba, control y solución.
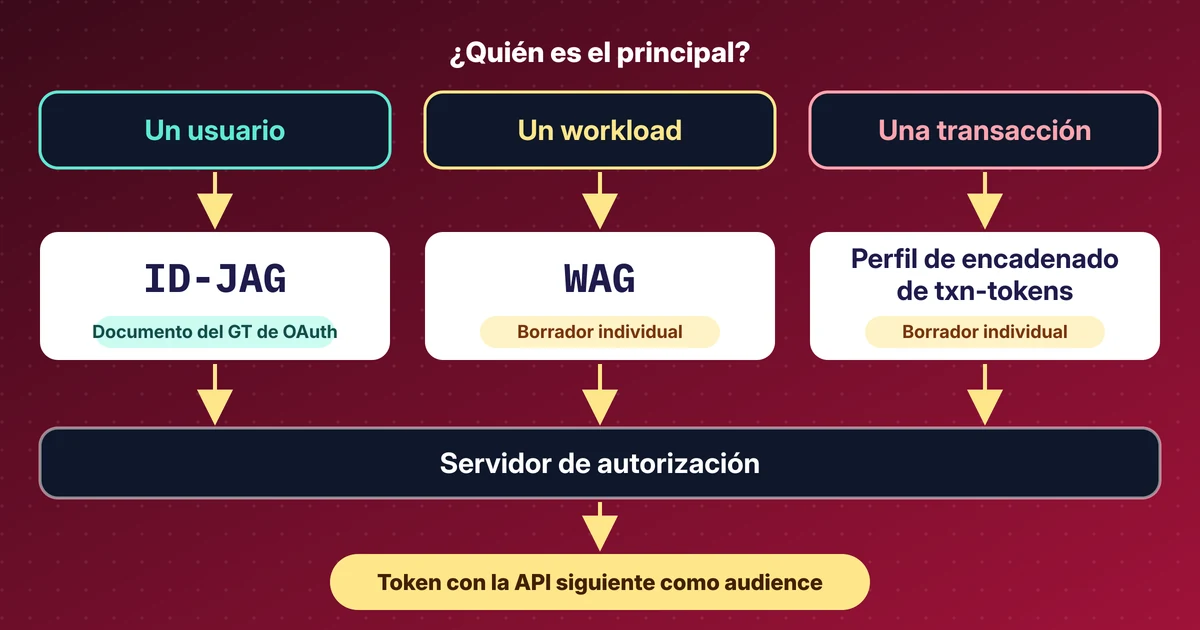
Mi lectura de las sesiones OAuth y WIMSE de IETF 127: ID-JAG, Workload Authorization Grant, transaction tokens y actores, con las revisiones de los drafts.
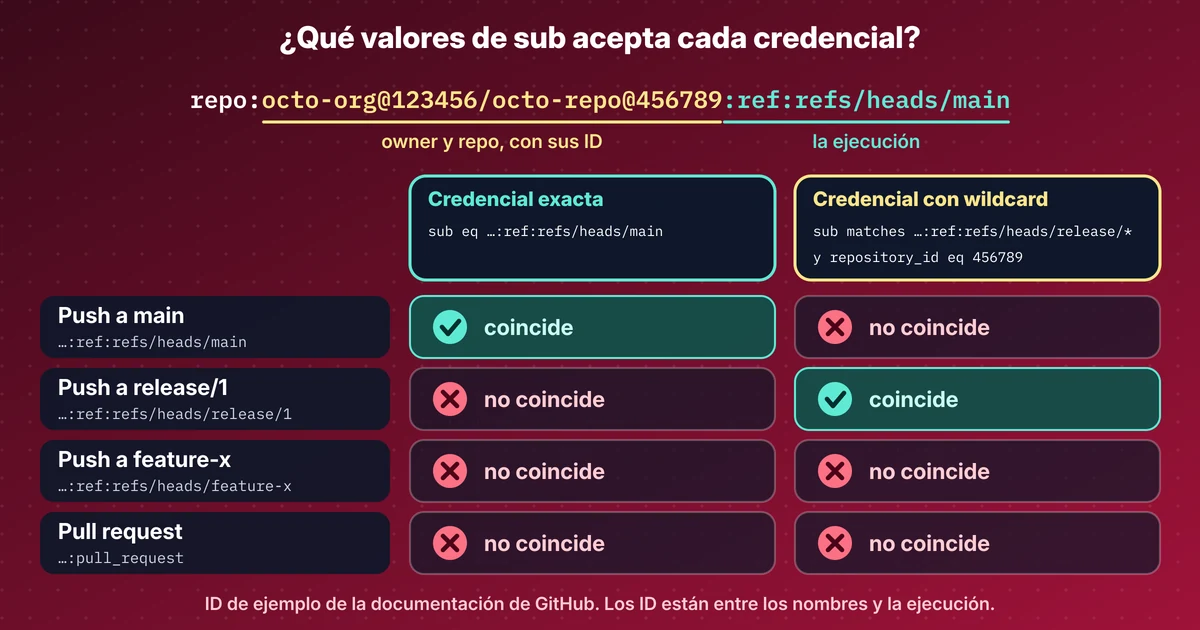
El sub OIDC por defecto de GitHub ya incluye los ID de owner y repo, las credenciales de Entra con wildcard siguen en preview y WorkOS lanzó agent auth.
Cómo ID-JAG y Cross App Access permiten que el proveedor de identidad de la empresa apruebe el acceso de agentes de IA a otras apps. Con capturas del lab.