Imposer le downscoping dans le token exchange pour les appels entre agents
Lab Keycloak pour agents A2A : le jeton que B obtient pour C suit les scopes de B, pas ceux de A, sans downscoping imposé. Essai standard, contrôle, correctif.
Saisissez l'URL d'un serveur MCP. Je suis depuis votre navigateur les étapes de découverte de la spécification MCP et contrôle ce qu'un client trouve.
Tourne dans ton navigateur. Rien de ce que tu colles n'est envoyé ailleurs. Ne colle pas de clés privées de production.
Lancer la découverte envoie de simples requêtes GET depuis votre navigateur vers l'URL MCP saisie et les URL de métadonnées trouvées, sans cookies ni identifiants. Rien ne part vers iamops.dev et rien n'est stocké. Ce que vous collez dans les champs reste sur votre appareil.
curl -i https://mcp.example.com/mcpcurl -s https://mcp.example.com/.well-known/oauth-protected-resourcenpx @modelcontextprotocol/inspectorUtilisez un compte de test et des clés jetables. Ne collez pas de secrets de production, de cookies de session ni de jetons d'utilisateurs réels.
L'URL du serveur MCP, ou le JSON des Protected Resource Metadata et des métadonnées du serveur d'autorisation si CORS bloque la récupération.
Les contrôles suivent la partie autorisation de MCP 2026-07-28.
Collez la valeur de WWW-Authenticate et le JSON des commandes curl. Les contrôles se mettent à jour pendant la saisie.
Les exemples utilisent des clés jetables et des noms example.test. En dehors de cette page, ils ne valent rien.
L'URL du serveur MCP, ou le JSON des Protected Resource Metadata et des métadonnées du serveur d'autorisation si CORS bloque la récupération.
Le plus souvent, le serveur répond 401 sans indication resource_metadata et n'a pas de métadonnées sous /.well-known/oauth-protected-resource, ou la valeur resource diffère de l'URL utilisée par les clients.
Le serveur n'autorise pas les lectures cross-origin. Un client MCP de bureau ne se soucie pas de CORS, ce n'est donc pas un bug du serveur. Lancez les commandes curl et collez le JSON.
Les articles et labs les plus récents sur le même sujet, choisis automatiquement.
Lab Keycloak pour agents A2A : le jeton que B obtient pour C suit les scopes de B, pas ceux de A, sans downscoping imposé. Essai standard, contrôle, correctif.
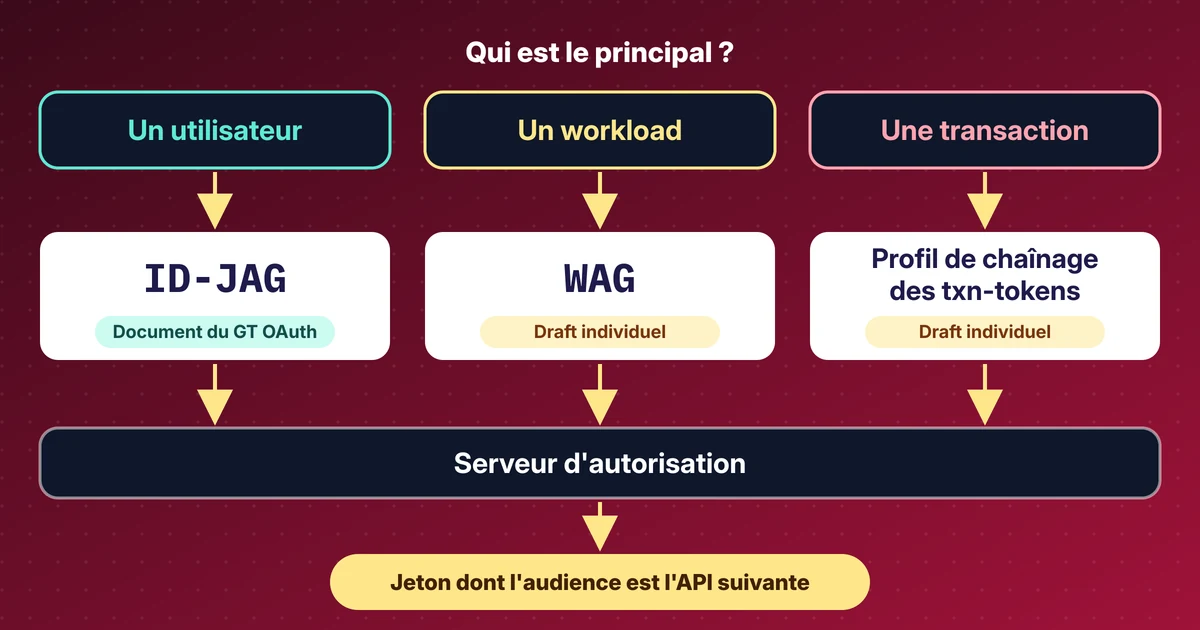
Ma lecture des sessions OAuth et WIMSE d'IETF 127 : ID-JAG, Workload Authorization Grant, transaction tokens et acteurs, avec les révisions des drafts.
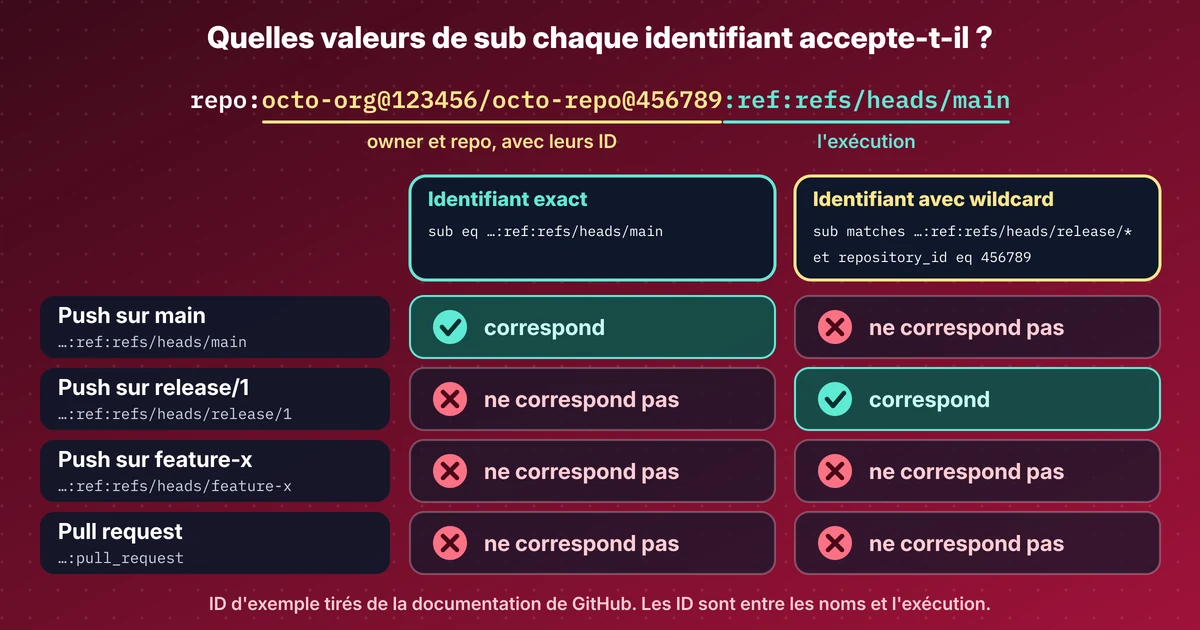
Le sub OIDC de GitHub contient les ID du propriétaire et du dépôt, les identifiants Entra avec wildcard restent en preview, WorkOS lance l'agent auth.
Comment ID-JAG et Cross App Access laissent le fournisseur d'identité de l'entreprise approuver l'accès des agents d'IA à d'autres applications, avec captures.