En bref
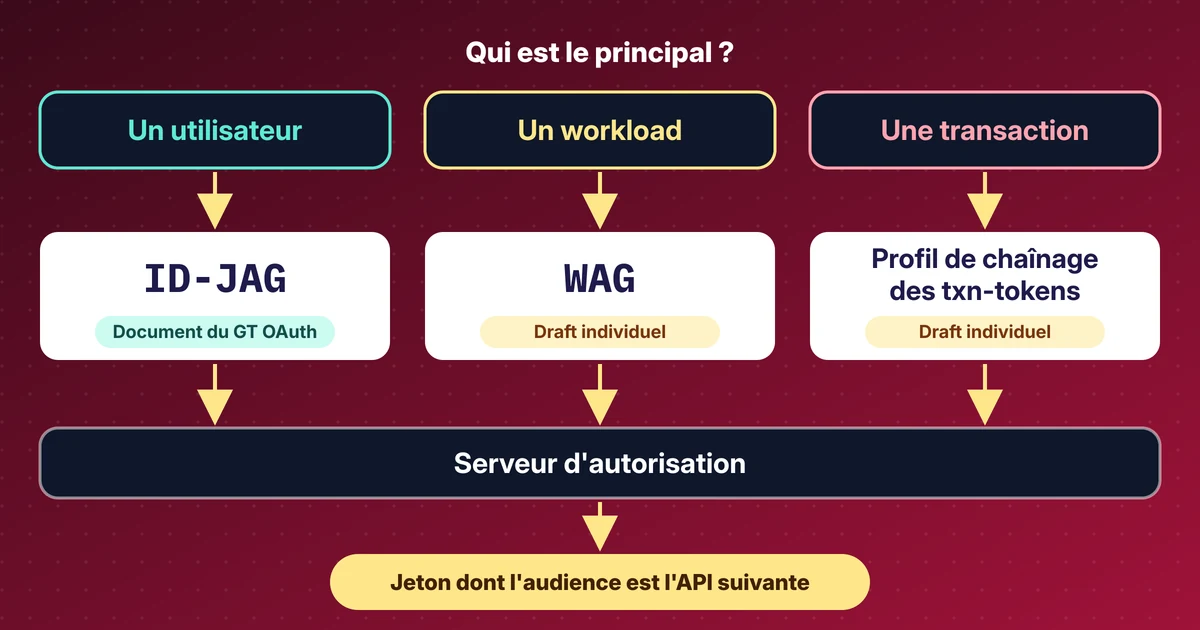
- À IETF 127, la délégation aux agents a été traitée en trois cas : un utilisateur (ID-JAG), un workload qui agit pour lui-même (Workload Authorization Grant, WAG) et une transaction en cours (un grant de transaction token).
- ID-JAG en est au draft -06 et reste un document du groupe de travail OAuth. Le provisioning just-in-time et le key binding partent dans des drafts séparés, et les passerelles au milieu restent le problème ouvert.
- WAG, le profil des transaction tokens, les Transactional Access Tokens, l'Actor Profile et les trois drafts de délégation les plus récents sont des drafts individuels. Rien n'y est adopté ni final.
- Pour vos propres conceptions : classer chaque flux d'agent selon le principal, ne jamais transmettre le jeton entrant au saut suivant et noter la révision du draft dans tout design qui en dépend.
IETF 127 s’est tenue cette semaine à San Francisco. Je n’y étais pas. J’ai lu les slides, les notes prises par des bénévoles et les drafts actuels des sessions OAuth et WIMSE, et le 20 novembre 2026 j’ai vérifié le nom et la révision de chaque draft sur datatracker.ietf.org.
La session OAuth a eu lieu le mercredi 18 novembre. WIMSE s’est réuni le soir même (22:00 UTC), et la session commune OAuth et WIMSE a suivi le jeudi 19 novembre. OAuth a encore une session aujourd’hui, qui n’a pas eu lieu au moment où j’écris. Je cite les notes comme des notes. Ce ne sont pas des décisions.
Trois grants pour trois sortes de principals#
Dans la session commune, Justin Richer a proposé une taxonomie simple, consignée dans les notes WIMSE : ID-JAG concerne une personne, WAG un workload et « TAG » une transaction en cours. « TAG » est un surnom né de la discussion. Ce n’est ni un draft ni un nom enregistré.
| Cas | Draft que j’ai vérifié | Statut |
|---|---|---|
| Un utilisateur | draft-ietf-oauth-identity-assertion-authz-grant-06 (ID-JAG) | Document du groupe de travail OAuth, publié le 31 oct. 2026 |
| Un workload qui agit pour lui-même | draft-carleton-workload-authz-grant-02 (WAG) | Draft individuel, « Informational », publié le 2 nov. 2026 |
| Une transaction en cours | draft-fletcher-oauth-txn-token-chaining-profile-01 | Draft individuel, publié le 26 oct. 2026 |
ID-JAG et le profil des transaction tokens sont tous deux des profils de l’identity chaining. Ce draft en est à -17 et le datatracker l’affiche dans la file de l’RFC Editor, avec le statut « blocked: Final Approval Pending ». Les notes WIMSE l’appellent « RFC 10092 (to be) ». Le datatracker n’affiche pas encore de numéro de RFC, je n’en citerais donc pas.
ID-JAG au draft -06#
Les slides d’ID-JAG listent les changements de -05 et -06. Voici ceux que je lirais en premier :
- Un ID-JAG lié à une clé peut remplacer l’authentification du client auprès du serveur d’autorisation de la ressource.
- Le token exchange est limité à une seule audience. Une audience inconnue reçoit
invalid_target. - Le binding mTLS a été ajouté, et un ID-JAG lié par DPoP exige le type de grant
jwt-dpop. - Une nouvelle section Subject Identifier Mapping, des contrôles de tenant et une valeur de métadonnées
id_jag_signing_alg_values_supported. - Une section Privacy Considerations.
Les slides indiquent aussi qui l’implémente. La liste comprend Okta, Ping, Auth0, Descope, Keycloak, WorkOS et Oracle OCI IAM. Pour les bases, j’ai écrit ID-JAG explained.
Trois thèmes sont sortis de l’expérience d’implémentation, et chacun a atterri ailleurs que dans le draft principal :
- Provisioning just-in-time (issues #83 et #121). La recommandation est une extension future. Une appli peut désormais rencontrer un utilisateur pour la première fois via un ID-JAG, et les claims personnalisés sont permis mais pas forcément interopérables.
- Key binding (issue #103). Les slides citent les pièces manquantes dans draft-mcguinness-oauth-token-exchange-cnf et draft-parecki-oauth-jwt-dpop-grant, et demandent s’il faut sortir le key binding dans sa propre extension. Dans les notes, Hannes a dit que renvoyer vers d’autres documents donne l’impression d’un draft inachevé. Aaron Parecki a répondu que le provisioning est optionnel et que le binding s’applique plus largement qu’ID-JAG.
- Passerelles et proxys (issue #114). Une passerelle au milieu effectue le token exchange, mais l’audience de l’ID token est le client qui a appelé la passerelle, et le contrôle d’audience échoue. Les slides suggèrent de déclarer hors périmètre les topologies avec intermédiaire et pointent draft-mcguinness-oauth-id-continuation-assertion comme extension.
Les auteurs ont demandé des réunions intermédiaires sur les passerelles et le key binding. Les prochaines étapes sur les slides : trier les issues restantes entre -07 et un report explicite, puis demander le working group last call.
Mon avis : le grant de base me semble assez stable pour construire dessus. Je ne bâtirais pas encore une architecture avec une passerelle au milieu, car c’est justement le cas que les auteurs ont mis de côté.
WAG : la version pour les workloads#
Le draft WAG décrit une plateforme dont le fournisseur d’identité de workload signe un grant JWT selon la RFC 7523 qui nomme un seul workload. Le serveur d’autorisation d’un tiers est configuré une fois pour faire confiance à ce fournisseur et ne rejette pas un workload au seul motif qu’il ne l’a jamais vu. Le draft indique qu’un agent d’IA est le cas qui l’a motivé et que l’accès pour le compte d’un utilisateur est hors périmètre.
Il dit aussi clairement qu’il s’agit d’un draft individuel précoce et exploratoire, pas d’un document du groupe de travail. Pendant la session WIMSE, Aaron Parecki a dit qu’ID-JAG concerne fondamentalement un utilisateur, et que sans utilisateur le cas ressemble à WAG. Jeff Lombardo s’est dit très favorable à l’adoption. Karl McGuinness a plaidé pour séparer les types de principal plutôt que de faire déduire le type par le récepteur à partir des claims. Les notes ne consignent aucune objection à l’idée. Elles ne consignent pas non plus d’appel à l’adoption.
L’identité du client a aussi été abordée. L’exposé de Justin Richer The Future of Client ID énumérait les options : enregistrement dynamique, une URL de métadonnées (CIMD), un client ID sous forme de JWT et un SPIFFE ID. Le draft SPIFFE client authentication en est à -03 (2 novembre) et ne couvre que le token endpoint.
Deux autres points WIMSE comptent si vous construisez dessus :
- Workload Proof Token (draft-ietf-wimse-wpt-02) a déplacé la preuve dans l’en-tête
Authorization. Une requête n’a qu’un seul en-tête de ce type, un WPT ne peut donc pas voyager avec un jeton d’accès OAuth. Flemming Andreasen a jugé le changement incohérent avec l’architecture, et Jonathan Rosenberg a fait remarquer qu’un agent qui agit pour un utilisateur a besoin à la fois d’un jeton d’accès et de l’authentification de l’agent. Le chair a renvoyé la question à la liste de diffusion. - WIMSE Architecture (-09) est parue le 17 novembre (UTC). Les auteurs la jugent prête, et les chairs prévoient un working group last call dans les prochaines semaines.
Dans la même session, Brian Campbell a présenté le draft AI Identity Management System, avec la formule « OAuth in the front, WIMSE in the back ». Selon les notes, il ne définit aucun nouveau comportement de protocole.
Les transaction tokens au-delà d’une frontière#
Les Transaction Tokens restent dans un seul domaine de confiance. Le profil de George Fletcher décrit comment un workload échange son Txn-Token auprès de son propre serveur d’autorisation contre un Txn-Token-JAG (typ valant txn-chain+jwt) et le présente au serveur d’un partenaire. D’après les slides, le grant vit 300 secondes au plus, 60 de préférence, le jti est à usage unique et la chaîne d’appels interne ne franchit jamais la frontière. Les questions ouvertes : faut-il passer le sender constraining de SHOULD à MUST, et comment mapper le subject.
La discussion était la partie intéressante :
- Max Gerber a demandé pourquoi il faudrait un nouveau type de JAG alors qu’ID-JAG et WAG existent. Justin Richer et Pieter Kasselman ont répondu que l’artefact d’entrée est différent et que le JAG porterait un sous-ensemble réduit de ses claims.
- Mark Atwood a dit que retirer les identifiants internes avant qu’un jeton franchisse une frontière devrait être un MUST. Antoine Fressancourt a répondu que les identifiants doivent rester reconstituables pour l’audit.
- Arndt Schwenkschuster craignait que les transaction tokens deviennent « the new bearer AT », volable et échangeable. George Fletcher a répondu qu’ils sont orthogonaux à l’authentification du client.
- Justin Richer : « Semantically, the transaction token shouldn’t contain authorization to do work, it should shape work being done. »
Les notes se terminent sur un large accord : ce travail comble une vraie lacune. Une remarque pratique : les notes lient un ancien nom, draft-fletcher-transaction-token-chaining-profile. Le datatracker l’affiche comme remplacé par le nom oauth-txn lié plus haut, qui est aussi celui des slides.
Les Transactional Access Tokens (-01, daté du 18 novembre) prennent une autre voie. Un Txn-AT est un jeton d’accès JWT conforme à la RFC 9068, avec identifiant et contexte de transaction, pour un seul serveur de ressources, demandé via les Rich Authorization Requests. Selon le draft, la durée ne devrait pas dépasser 300 secondes (SHOULD NOT). Il peut être émis par token exchange, refresh et client credentials, pas directement par l’authorization code. Pendant la session, un participant nommé George a dit qu’il n’y a pas besoin de le standardiser, et l’auteur a répondu qu’une voie standard est souhaitable. Justin Richer a renvoyé la discussion à la liste de diffusion.
Qui est l’acteur#
L’OAuth Actor Profile for Delegation (-01, 9 octobre) profile le claim act du token exchange, demande des identifiants d’acteur à portée limitée à l’émetteur et classe les acteurs avec sub_profile. Le résumé de Karl McGuinness dans les notes : rendre la délégation explicite, et le client ID reste le client. Deux personnes se sont exprimées pour l’adoption. Un autre participant a dit que ce n’est pas un travail court, et Justin Richer a trouvé raisonnable de chercher des clarifications avant l’adoption. Les notes consignent que les chairs ont demandé le sentiment de la salle, mais pas ce que la salle a répondu.
Un nouveau draft individuel va un cran plus loin. Token Exchange with Actor-Bound Tokens (-00, 16 novembre) permet à un orchestrateur de demander un jeton lié à la clé de l’agent qui fera le travail. L’acteur prouve qu’il possède cette clé, le jeton ne fonctionne donc que pour cet agent. C’est un draft individuel.
Trois autres drafts de cette semaine#
Tous trois sont des drafts individuels -00, sans statut de groupe de travail.
- Security Events for Revocation of Agent Delegations (19 nov.). Un Security Event Token qui révoque une délégation et tout ce qui en découle, avec des règles pour que les agents le propagent le long de la chaîne, y compris via un flux Shared Signals. Les Token Status Lists restent le mécanisme d’état par jeton.
- OAuth Brokered Authorization (20 nov.). Un broker durable est le client OAuth de la ressource en amont. Chaque instance de courte durée reçoit un jeton contraint à l’émetteur (DPoP ou mTLS) pour le broker via client credentials, avec un type
authorization_detailsvalantbrokered_access. Une instance ne détient jamais de refresh token. - OAuth 2.0 Audience-Bound Client Authorization (18 nov.). Seul un client qui représente l’audience du jeton peut l’échanger ou l’introspecter. Le lien peut venir de la politique locale, d’un
private_key_jwtvérifié avec lejwks_uride la ressource, ou d’un nouveau paramètreresource_clientsdans les métadonnées RFC 9728. L’agenda de vendredi liste un draft antérieur du même auteur,draft-zehavi-oauth-audience-bound-token-exchange-00. Je n’ai pas vérifié comment les deux se rapportent.
Ce que j’en ferais#
C’est mon avis, pas celui de la norme.
- Classer d’abord chaque flux d’agent selon son principal : un utilisateur, un workload ou une transaction. Les drafts se séparent exactement sur cette ligne, votre conception s’y rattachera plus facilement.
- Ne pas transmettre le jeton entrant au saut suivant. L’échanger contre un jeton dont l’audience est l’API suivante. J’en ai parlé dans MCP server, no token passthrough et Entra on-behalf-of for an agent middle tier.
- Considérer le cas de la passerelle comme non résolu tant que les réunions intermédiaires sur l’issue #114 n’ont pas rendu leurs conclusions.
- Écrire le nom et la révision du draft dans le document de conception. Plusieurs de ces drafts ont changé de nom ou de numéro en quelques semaines.
Ce que je n’ai pas vérifié#
Je n’ai assisté à aucune session et je n’ai pas regardé les enregistrements en entier. J’ai lié les enregistrements de la session OAuth et de la session WIMSE 1. Je n’ai pas encore trouvé d’enregistrement de la session commune, tout ce qui la concerne vient donc des notes. Je n’ai exécuté ni implémenté aucun de ces drafts. Les notes sont écrites par des bénévoles et peuvent contenir des erreurs. La session OAuth de vendredi, qui inclut plusieurs des drafts ci-dessus, n’a pas encore eu lieu. Je mettrai cet article à jour si quelque chose d’important change.
Sources#
- IETF 127 OAuth WG agenda (Wednesday, Thursday joint and Friday sessions)
- IETF 127 OAuth WG session notes
- IETF 127 WIMSE session notes (Session 1 and Session 2, joint with OAuth)
- IETF 127 WIMSE session 1 minutes (18 Nov 2026)
- IETF 127 slides: Identity Assertion Authorization Grant (Parecki, McGuinness, Campbell)
- IETF 127 slides: Workload Authorization Grant (WAG)
- IETF 127 slides: Txn-Token Chaining Profile (Fletcher)
- IETF 127 slides: The Future of Client ID (Richer)
- draft-ietf-oauth-identity-assertion-authz-grant-06 (Identity Assertion JWT Authorization Grant)
- draft-ietf-oauth-identity-chaining-17 (OAuth Identity and Authorization Chaining Across Domains)
- draft-carleton-workload-authz-grant-02 (Workload Authorization Grant)
- draft-fletcher-oauth-txn-token-chaining-profile-01 (Transaction Token JWT Authorization Grant Profile)
- draft-tulshi-oauth-transactional-access-tokens-01 (Transactional Access Tokens)
- draft-mcguinness-oauth-actor-profile-01 (OAuth Actor Profile for Delegation)
- draft-nandakumar-oauth-actor-bound-token-exchange-00 (Token Exchange with Actor-Bound Tokens)
- draft-nandakumar-oauth-delegation-revocation-00 (Security Events for Revocation of Agent Delegations)
- draft-sweeney-oauth-brokered-authorization-00 (OAuth Brokered Authorization)
- draft-zehavi-oauth-aud-bound-authz-00 (OAuth 2.0 Audience-Bound Client Authorization)
- draft-ietf-oauth-spiffe-client-auth-03 (OAuth SPIFFE Client Authentication)
- draft-ietf-wimse-arch-09 (WIMSE Architecture)
- draft-ietf-wimse-wpt-02 (WIMSE Workload Proof Token)
- draft-ietf-wimse-aims-01 (AI Identity Management System)
- Recording: IETF 127 Web Authorization Protocol (OAUTH), 2026-11-18 17:00 (IETF, YouTube)
- Recording: IETF 127 Workload Identity in Multi System Environments (WIMSE), 2026-11-18 22:00 (IETF, YouTube)
Discuter de cet article#
Utile ? Partagez-le et dites-moi ce que vous en pensez.
Cet article en Markdown · RSS · JSON feed
Les nouveaux articles par e-mail
Un e-mail par semaine avec les nouveaux articles et labs. Désinscription à tout moment.
Votre adresse est conservée chez Kit, le service qui envoie les e-mails. Détails