Imposer le downscoping dans le token exchange pour les appels entre agents
Lab Keycloak pour agents A2A : le jeton que B obtient pour C suit les scopes de B, pas ceux de A, sans downscoping imposé. Essai standard, contrôle, correctif.
Les agents IA appellent des API pour des personnes et parfois seuls. Cela pose des questions IAM simples : qui est l'agent, que peut-il faire et qui l'a approuvé. Ces articles et labs couvrent ID-JAG et Cross App Access, l'autorisation MCP, le token exchange et les identités managées, chacun testé en lab quand je le peux.
Les outils ci-dessous tournent dans le navigateur et aident pendant la lecture : ils décodent un ID-JAG, un JWT ou une preuve DPoP sans rien envoyer.
Aucun article dans ce public.
Lab Keycloak pour agents A2A : le jeton que B obtient pour C suit les scopes de B, pas ceux de A, sans downscoping imposé. Essai standard, contrôle, correctif.
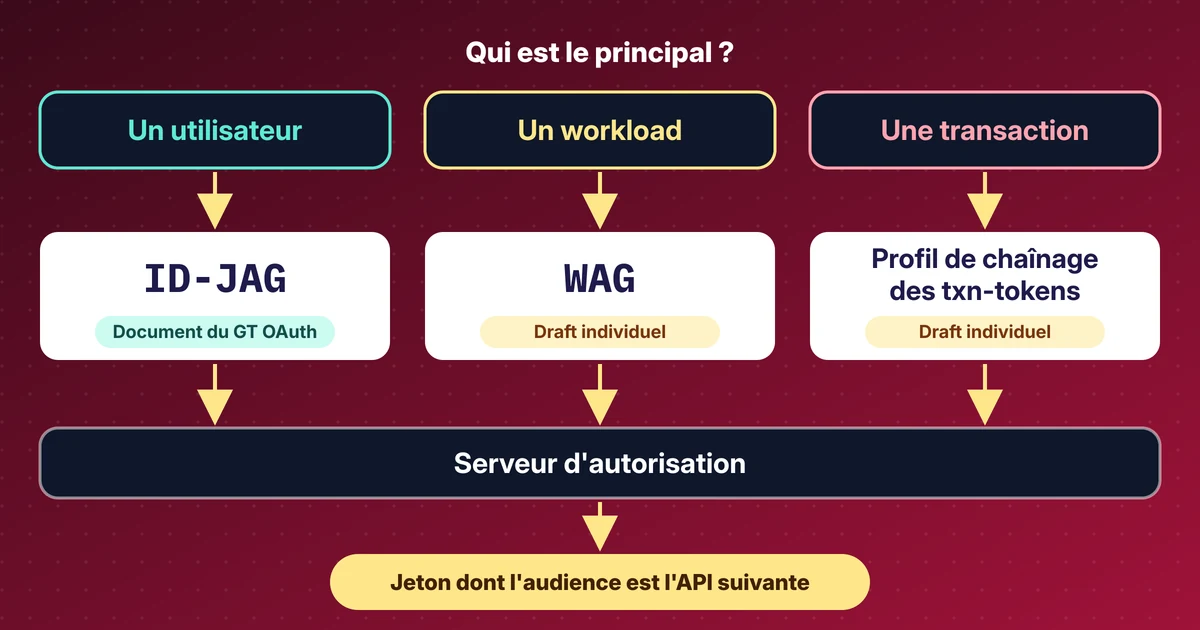
Ma lecture des sessions OAuth et WIMSE d'IETF 127 : ID-JAG, Workload Authorization Grant, transaction tokens et acteurs, avec les révisions des drafts.
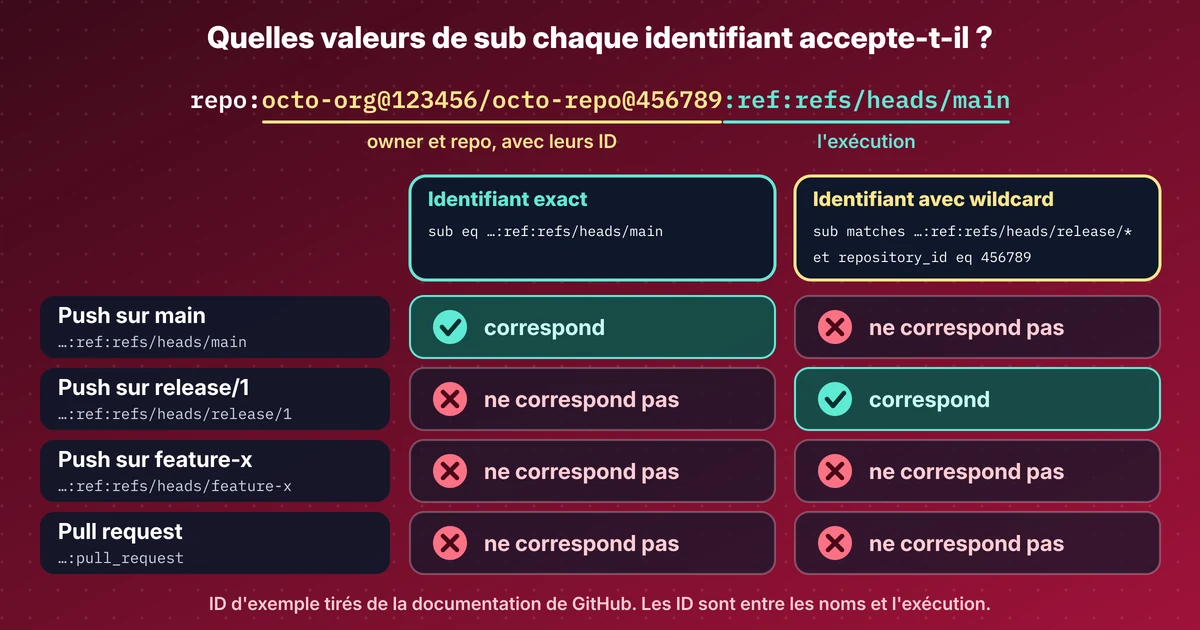
Le sub OIDC de GitHub contient les ID du propriétaire et du dépôt, les identifiants Entra avec wildcard restent en preview, WorkOS lance l'agent auth.
Comment ID-JAG et Cross App Access laissent le fournisseur d'identité de l'entreprise approuver l'accès des agents d'IA à d'autres applications, avec captures.
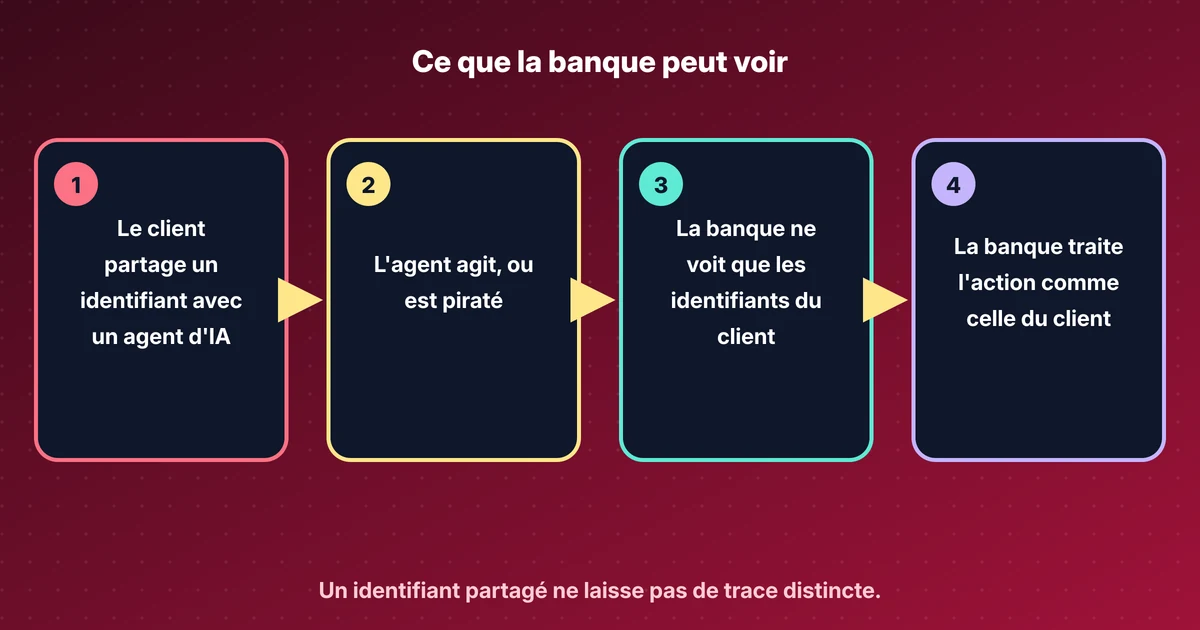
Le 18 novembre 2026, TechCrunch a dit que Citi, PNC et d'autres banques US traitent les actes d'un agent d'IA tiers comme du client. Ce que disent les termes.
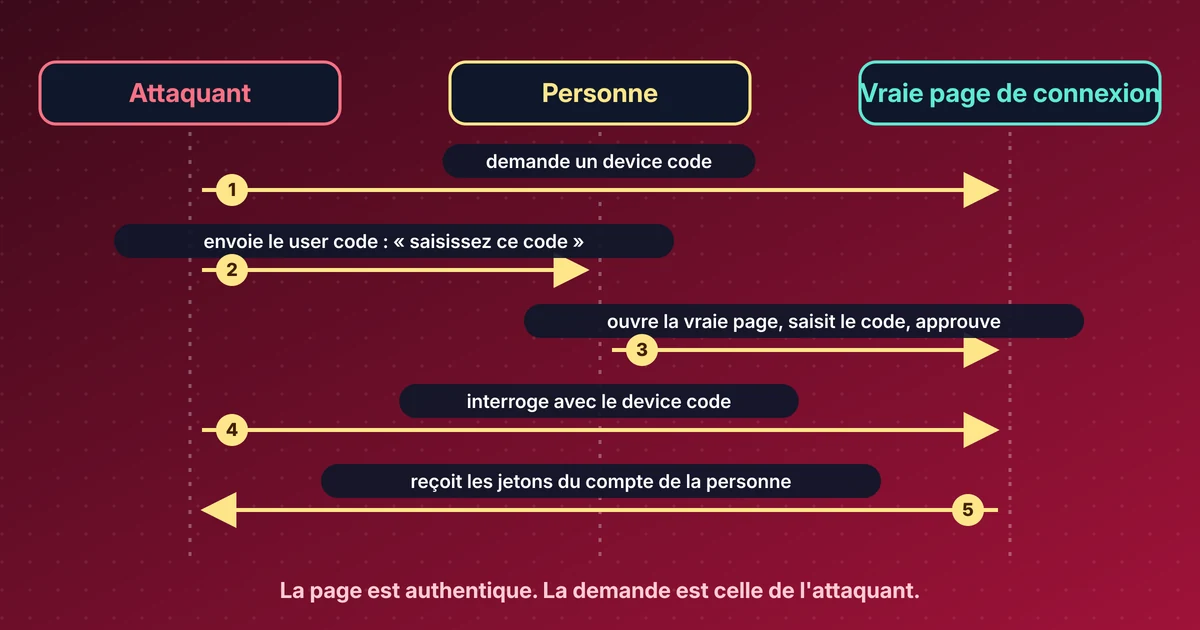
Microsoft a montré en laboratoire qu'un device code approuvé peut donner à un attaquant le contrôle d'un assistant de code IA. Risques et mesures d'atténuation.
Le 17 novembre 2026, Microsoft a montré en laboratoire qu'un device code peut donner à un attaquant un assistant IA. De quoi il s'agit et quoi dire à l'équipe.
Lab en tenant de test : connexion par device code, l'API de l'agent échange le jeton on-behalf-of avec un certificat sans secret ; un scope non consenti échoue.
Lab Keycloak : un serveur MCP échange le jeton de l'utilisateur contre un jeton plus restreint pour une API en aval ; trois échanges invalides sont refusés.
Lab avec le SDK Python de MCP et Keycloak : handshake 401, contrôle d'audience, échange RFC 8693 pour l'API de paiement et passthrough refusé par le serveur.
Lab : un agent Container Apps avec identité managée et sans secret reçoit un seul rôle étroit, obtient un jeton app-only et l'API le valide.