Downscoping beim Token Exchange für Agent-zu-Agent-Aufrufe erzwingen
Keycloak-Labor für A2A-Agenten: Das Token, das B für C erhält, folgt den Scopes von B, nicht von A, ohne erzwungenes Downscoping. Lauf, Kontrolle, Abhilfe.
KI-Agenten rufen APIs für Menschen auf und manchmal auf eigene Faust. Das wirft einfache IAM-Fragen auf: Wer ist der Agent, was darf er und wer hat es genehmigt. Diese Beiträge und Labs behandeln ID-JAG und Cross App Access, MCP-Autorisierung, Token Exchange und Managed Identities, und jedes ist, wo möglich, in einem Lab getestet.
Die Browser-Tools unten helfen beim Lesen: Sie decodieren ein ID-JAG, ein JWT oder einen DPoP-Proof, ohne etwas zu versenden.
Keine Beiträge in dieser Zielgruppe.
Keycloak-Labor für A2A-Agenten: Das Token, das B für C erhält, folgt den Scopes von B, nicht von A, ohne erzwungenes Downscoping. Lauf, Kontrolle, Abhilfe.
Meine Lesart der OAuth- und WIMSE-Sitzungen von IETF 127: ID-JAG, Workload Authorization Grant, Transaction Tokens und Akteure, mit den Draft-Revisionen.
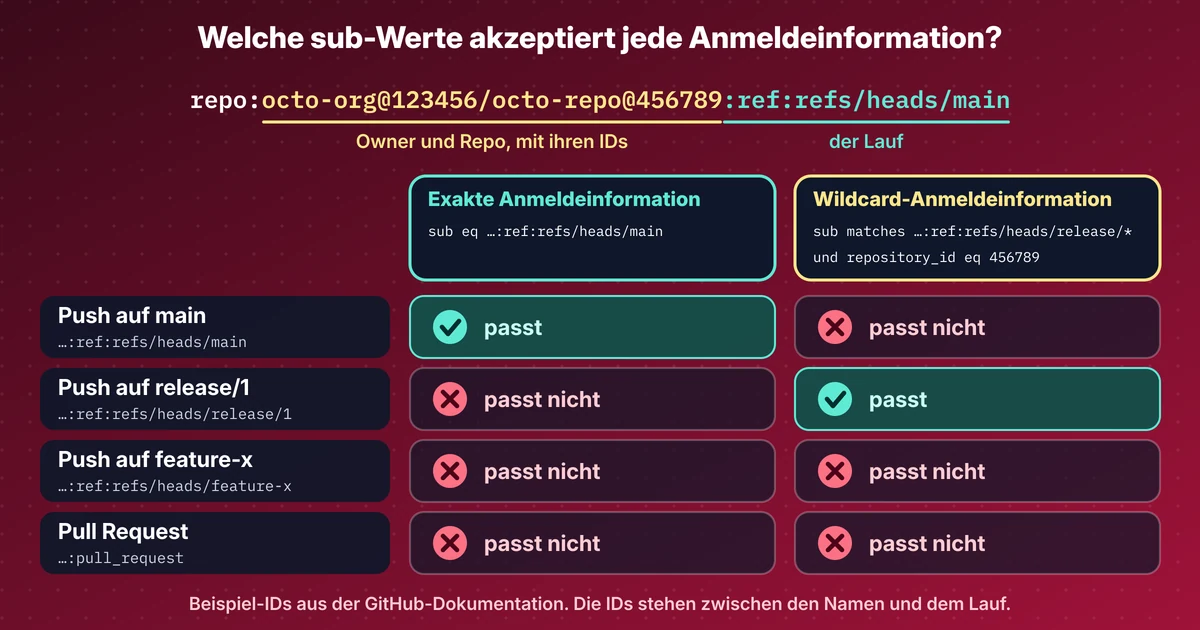
Der OIDC-sub von GitHub enthält jetzt Owner- und Repo-ID, Entra-Wildcard-Anmeldeinformationen sind in der Preview, WorkOS hat Agent Auth veröffentlicht.
Wie ID-JAG und Cross App Access dem Identity Provider eines Unternehmens erlauben, den Zugriff von KI-Agenten auf andere Apps zu genehmigen. Mit Lab-Bildern.
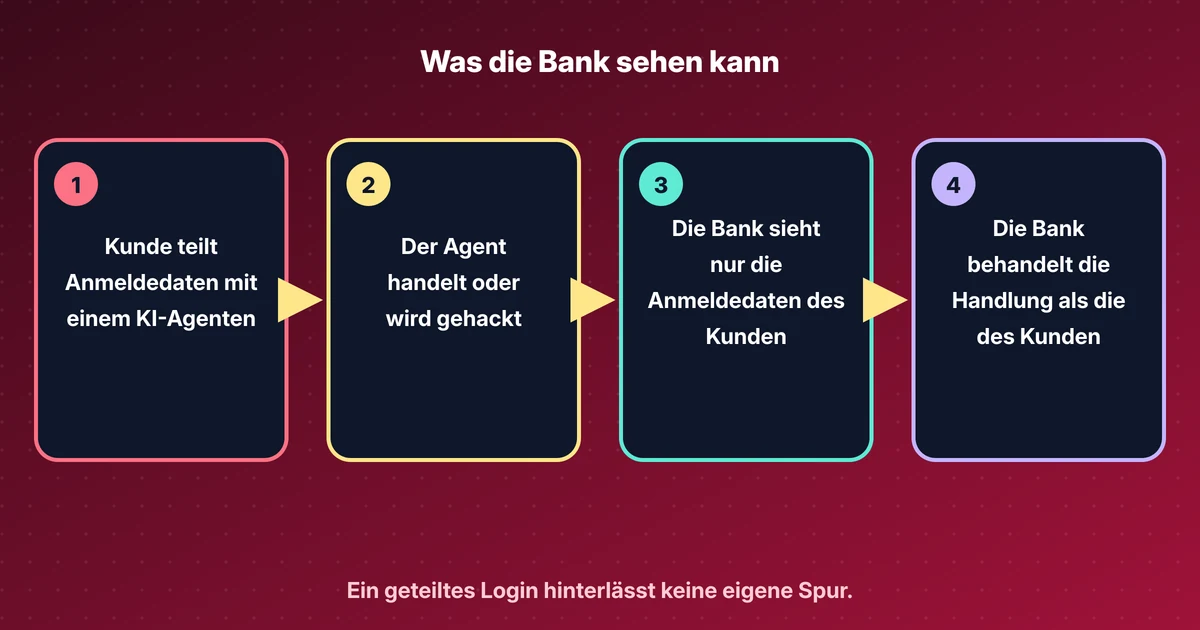
Am 18. November 2026 berichtete TechCrunch, dass Citi, PNC und US-Banken Handlungen eines KI-Agenten Dritter dem Kunden zurechnen. Was die Bedingungen sagen.
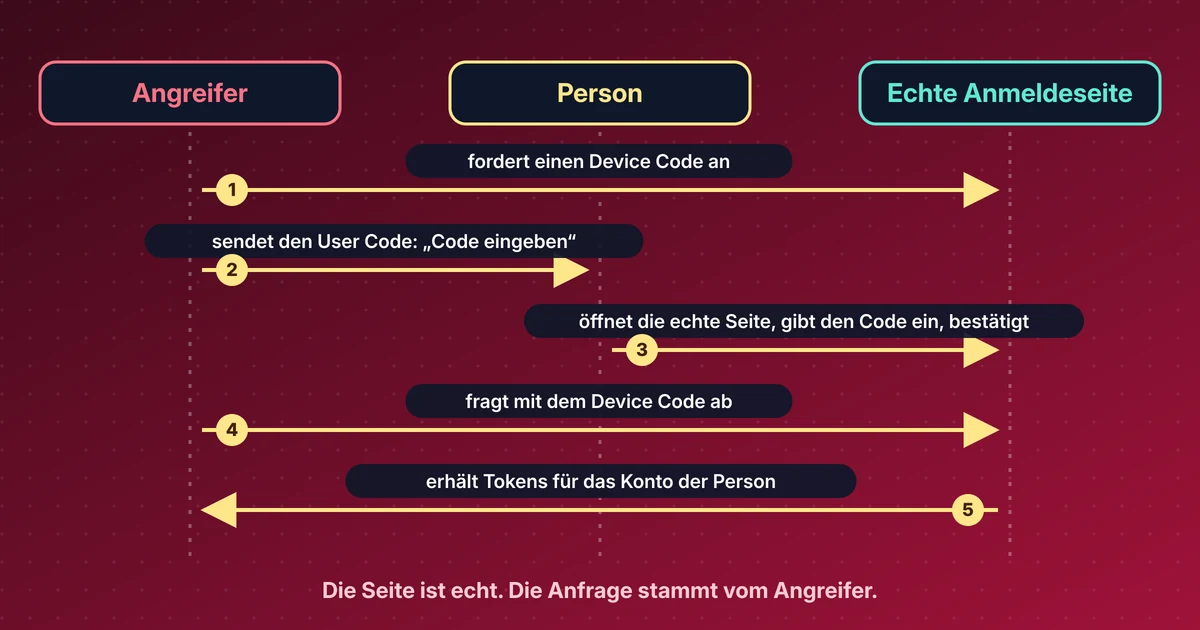
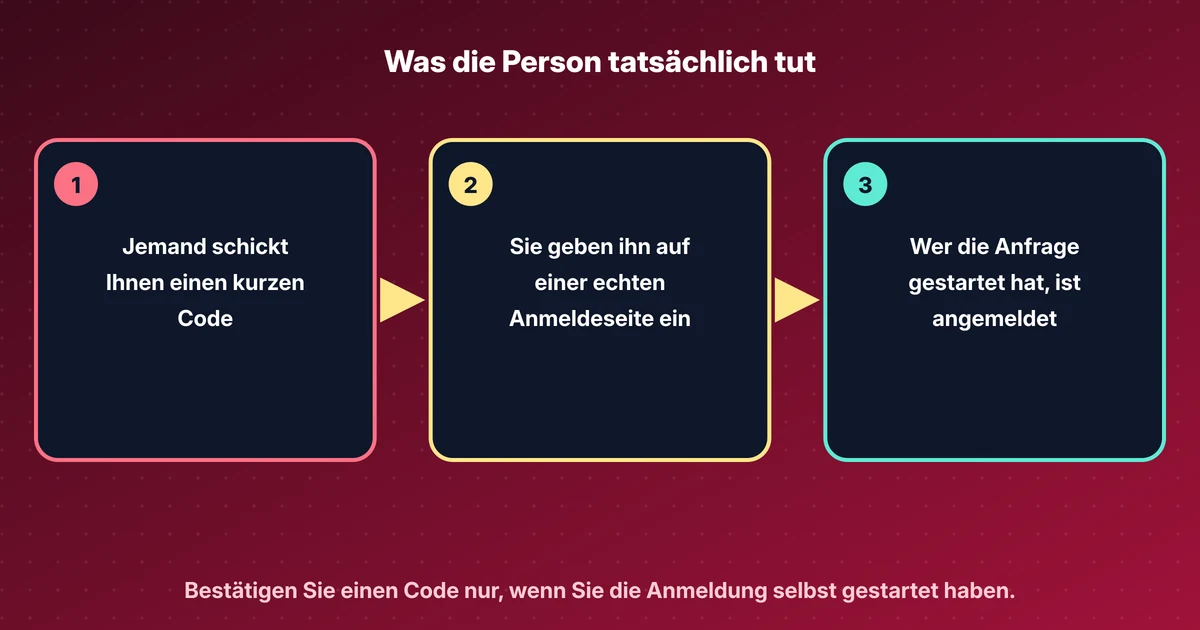
Microsoft zeigte im Labor, wie ein bestätigter Device Code Angreifern die Kontrolle über einen KI-Coding-Assistenten gibt. Risiken und Gegenmaßnahmen.
Microsoft zeigte am 17. November 2026 im Labor, dass ein bestätigter Device Code einem Angreifer einen KI-Assistenten geben kann. Was Sie dem Team sagen.
Labor im Testmandanten: Device Code, die Agenten-API tauscht das Token On-Behalf-of per Zertifikat ohne Secret, ein nicht genehmigter Scope scheitert.
Keycloak-Labor: Ein MCP-Server tauscht das Nutzer-Token gegen ein engeres für eine nachgelagerte API; drei ungültige Tauschversuche werden abgelehnt.
Labor mit dem offiziellen MCP-Python-SDK und Keycloak: 401-Handshake, Audience-Prüfung, RFC-8693-Tausch für die Zahlungs-API und ein abgelehntes Passthrough.
Labor: Ein Container-App-Agent mit Managed Identity und ohne Secrets erhält eine enge App-Rolle, bekommt ein App-only-Token, und die API validiert es.