Kurz gesagt
- Device-Code-Phishing bringt eine Person dazu, eine Anmeldung zu genehmigen, die ein Angreifer gestartet hat.
- In einem kontrollierten Labortest zeigte Microsoft, dass ein einziger genehmigter Code einem Angreifer erlauben konnte, eine GitHub-Copilot-CLI-Sitzung zu steuern und, je nach Einstellungen, den Sitzungsverlauf in der Cloud und private Repositories zu erreichen.
- Das sind Proof-of-Concept-Ergebnisse; Microsoft sagt, es habe sie in echten Angriffen nicht beobachtet, doch Device-Code-Phishing selbst ist ein wiederkehrender Weg zur Kontoübernahme.
- Geben Sie einen Device Code nur ein, wenn Sie die Anfrage selbst gestartet haben.
- Prüfen Sie die mit Ihren Konten verbundenen Apps und nutzen Sie die restriktivsten Einstellungen für Fernsteuerung und Sitzungsspeicherung, die Ihre KI-Werkzeuge erlauben.
Device-Code-Anmeldung ist der Ablauf, bei dem ein Gerät ohne bequeme Tastatur einen kurzen Code anzeigt, den der Nutzer zur Authentifizierung auf einem zweiten Gerät eingibt. Smart-TVs nutzen ihn ebenso wie viele Kommandozeilenwerkzeuge von Entwicklern.
Am 17. November 2026 veröffentlichten die Sicherheitsforscher von Microsoft eine Analyse, wie derselbe Ablauf gegen KI-Coding-Assistenten eingesetzt werden kann.
Das Angriffsmuster#
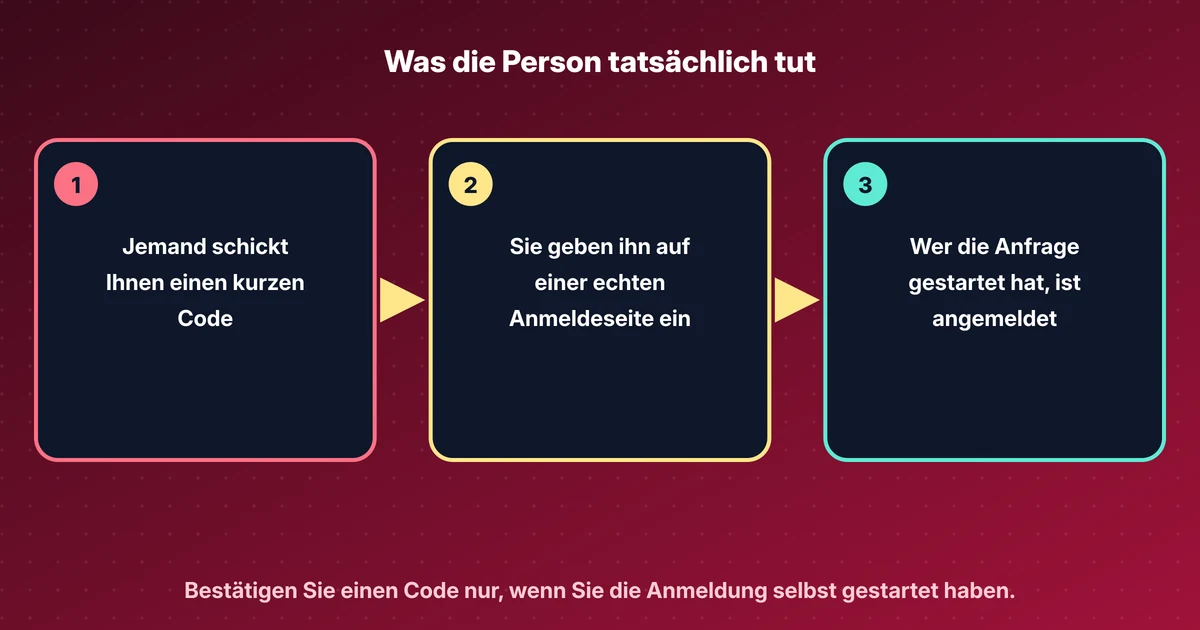
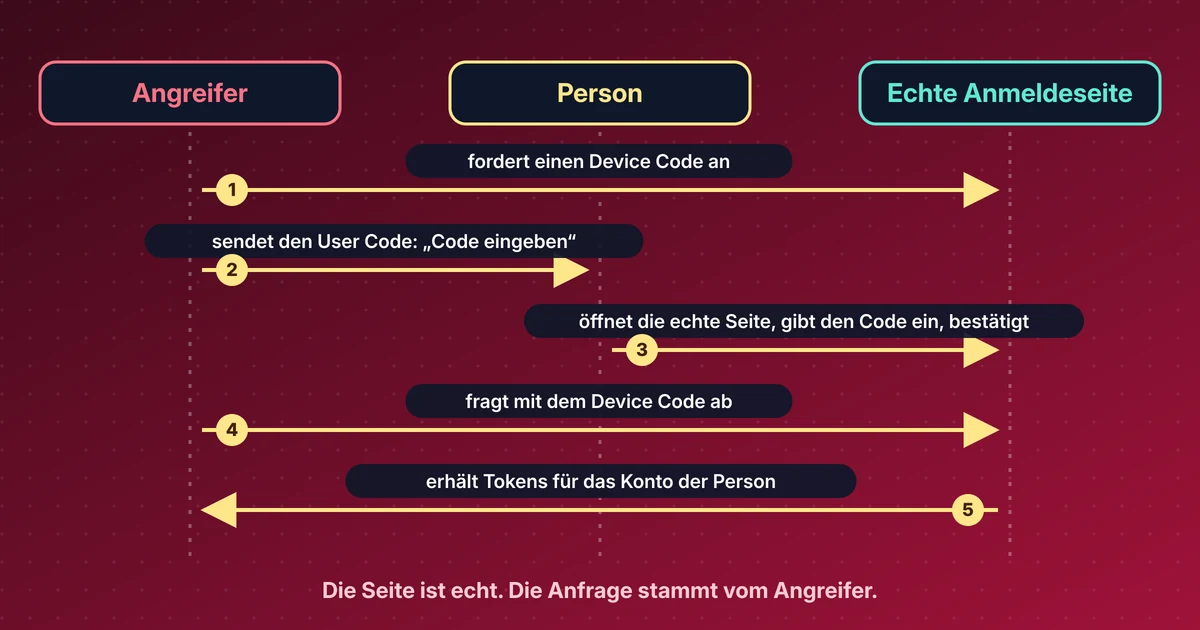
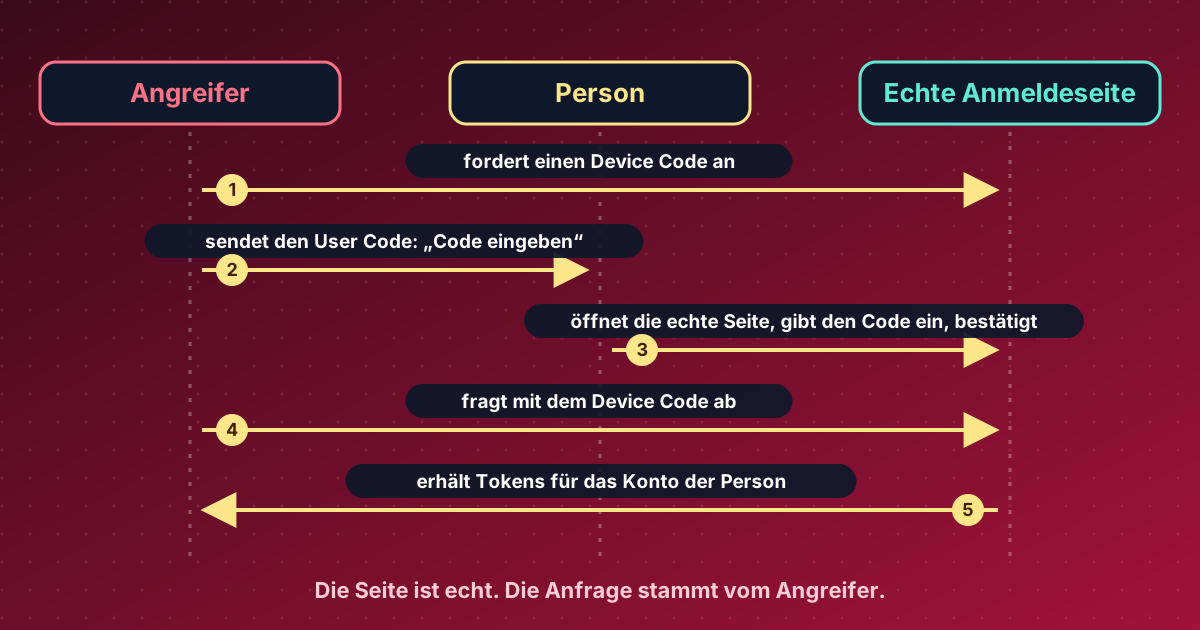
Beim Device-Code-Phishing startet der Angreifer die Anmeldung auf seinem eigenen Rechner, erhält einen Code und schickt ihn dem Opfer. Die Nachricht kann wie eine IT-Anfrage oder eine Lizenzprüfung aussehen. Das Opfer öffnet die echte Anmeldeseite, gibt den Code ein und bestätigt, womit es den Angreifer anmeldet.
Die Anmeldeseite ist legitim, deshalb funktioniert die Technik. In den Worten von Microsoft sagt die legitime Seite allein dem Nutzer nicht, wer die Anfrage gestartet hat.
Was Microsoft gezeigt hat#
Das Team führte einen kontrollierten Labortest durch, mit dem Kommandozeilenwerkzeug von GitHub Copilot als Beispiel. Mit einem einzigen bestätigten Code konnte es, je nach Kontoeinstellungen:
- eine aktive Sitzung des Assistenten aus der Ferne steuern und ihn Befehle auf dem Rechner der Person ausführen lassen,
- irreführende Einträge in das Gedächtnis des Assistenten schreiben,
- in der Cloud gespeicherte Sitzungsverläufe lesen,
- auf private Code-Repositories zugreifen, die für das Konto sichtbar waren.
Microsoft betont, dass es sich um Proof-of-Concept-Ergebnisse handelt und dass es diese vier Folgen in echten Angriffen nicht beobachtet hat. Device-Code-Phishing selbst ist eine andere Sache. Laut Microsoft ist es ein wiederkehrender Weg zur Kontoübernahme; das Unternehmen nennt frühere Kampagnen, darunter eine namens EvilTokens, deren Zerschlagung es im September 2026 unterstützt hat.
Empfohlene Gegenmaßnahmen#
- Geben Sie einen Device Code nur ein, wenn Sie ihn selbst angefordert haben, auf einem Bildschirm, den Sie selbst gestartet haben. Ein Code in einer Nachricht von jemand anderem ist ein Warnsignal, auch wenn die Seite echt ist.
- Prüfen Sie die mit Ihren Konten verbundenen Anwendungen und entfernen Sie unbekannte. Microsofts Hinweise nennen als Beispiel die GitHub-Einstellungen „authorized OAuth apps“.
- Nutzen Sie die restriktivsten Einstellungen, die Ihre KI-Werkzeuge für Fernsteuerung und Cloud-Speicherung von Sitzungen erlauben.
Microsofts grundsätzlicher Punkt: Je mehr ein KI-Assistent erreichen kann, desto mehr ist eine einzelne durch Phishing erschlichene Freigabe wert.
Quelle: Microsoft Security Blog, 17. November 2026.
Quellen#
Diesen Beitrag diskutieren#
Hat es dir geholfen? Teile es und sag mir, was du denkst.
Dieser Beitrag als Markdown · RSS · JSON feed
Neue Beiträge per E-Mail
Eine E-Mail pro Woche mit neuen Beiträgen und Labs. Jederzeit abbestellbar.
Ihre Adresse wird bei Kit gespeichert, dem Dienst, der die E-Mails versendet. Details