Kurz gesagt
- Am 18. November 2026 berichtete TechCrunch, dass Citi in jener Woche die Online User Agreement aktualisiert hat: Kunden, die einem KI-Agenten Dritter Zugang gewähren, haften für das, was der Agent tut, auch wenn das Werkzeug Anmeldedaten preisgibt oder gehackt wird.
- Derselbe Bericht sagt, dass JPMorgan und Bank of America im Oktober 2026 ähnliche Regelungen ankündigten, PNC die Bedingungen am 18. November änderte und Citizens in derselben Woche Kunden anschrieb.
- Die eigene Mitteilung von Wells Fargo sagt, dass eine aktualisierte Online Access Agreement am 24. November 2026 in Kraft tritt: ein KI-Werkzeug Dritter wird nicht von der Bank betrieben, und Anfragen können behandelt werden, als kämen sie von Ihnen.
- Laut TechCrunch können KI-Agenten, die Citi selbst bereitstellt, ohne diese zusätzliche Haftung genutzt werden. Solange eine Bank Person und Agent nicht unterscheiden kann, gilt ein geteiltes Login als Sie.
Am 18. November 2026 berichtete TechCrunch, dass mehrere große US-Banken ihre Bedingungen für Kunden aktualisiert haben, die einem KI-Agenten Dritter Zugang zu einem Konto geben. Die Änderung ist kein Verbot. Sie ist eine Aussage darüber, wer verantwortlich ist, wenn etwas schiefgeht.
Was die Banken gesagt haben#
Citibank hat das Online User Agreement in der Woche des 18. November 2026 aktualisiert. Ein Sprecher von Citi sagte TechCrunch, Kunden, die KI-Agenten Dritter Zugang zum Konto gewähren, seien verantwortlich für Tätigkeiten, die über diese Agenten laufen. TechCrunch berichtete auch, dass Citis Aktualisierung weiter geht: Wenn das KI-Werkzeug die Anmeldedaten preisgibt oder gehackt wird, haftet der Kunde für das, was Angreifer danach mit dem Konto tun.
Derselbe Artikel sagt, dass JPMorgan und Bank of America im Oktober 2026 ähnliche Regelungen ankündigten, dass PNC die Bedingungen am 18. November änderte und dass Citizens in derselben Woche die Kunden anschrieb.
Wells Fargo hat eine eigene Kundenmitteilung veröffentlicht: ein aktualisiertes Online Access Agreement tritt am 24. November 2026 in Kraft. Die Bank sagt, wenn Sie ein KI-Werkzeug oder einen Agenten Dritter nutzen, um auf Ihre Konten zuzugreifen, wird das Werkzeug nicht von Wells Fargo betrieben, dass Anfragen über das Werkzeug behandelt werden können, als kämen sie direkt von Ihnen, und dass sie sich das Recht vorbehält, den Zugang bestimmter KI-Werkzeuge Dritter einzuschränken oder zu sperren.
Ich bin kein Anwalt, und dies ist keine Rechtsberatung. Einige dieser Bedingungen, auch die von Wells Fargo, lassen Raum für Schutz, den das Gesetz Ihnen bereits gibt. Die Richtung bleibt klar.
Warum das jetzt geschieht#
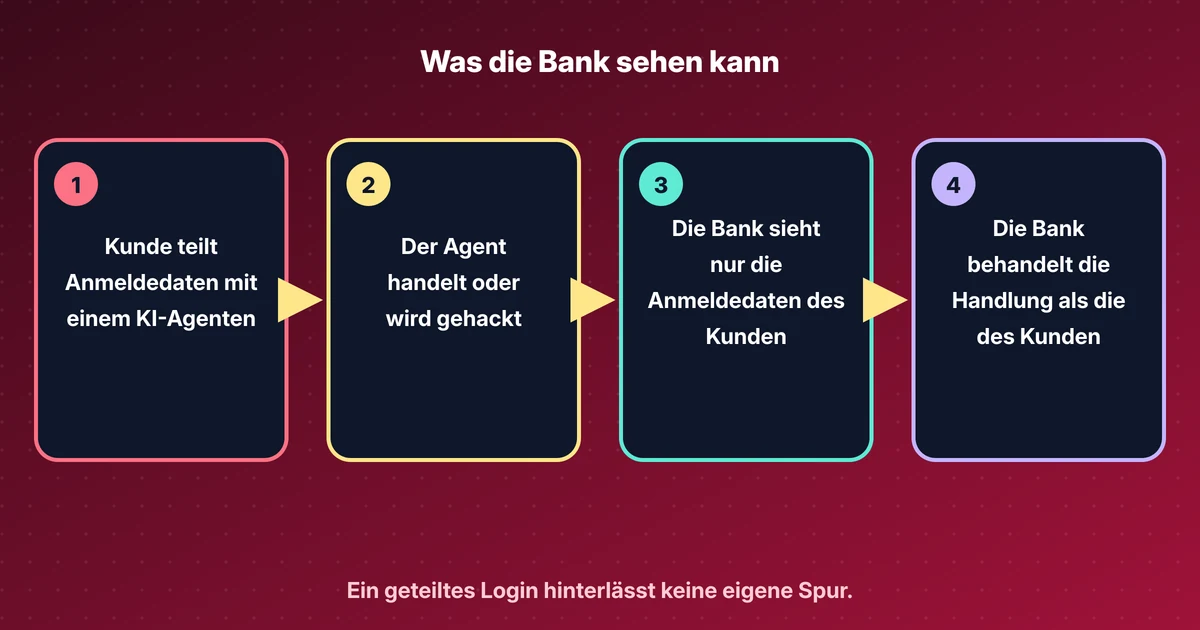
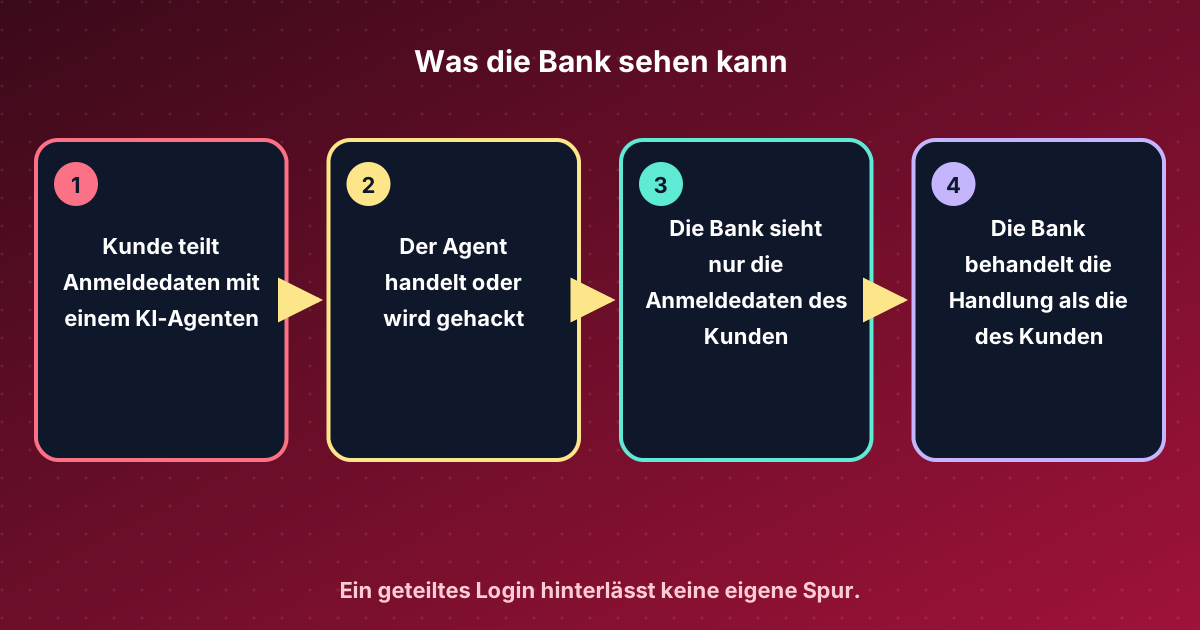
Ein KI-Agent, der sich mit Benutzername und Passwort des Kunden anmeldet, sieht für die Bank wie der Kunde aus. Die Prüfspur, also der Nachweis, wer was getan hat, zeigt keinen eigenen Akteur. Deshalb kann eine Bank sagen, die Zahlung des Agenten, oder die Zahlung eines Angreifers nach einem durchgesickerten Login, sei von Ihnen autorisiert worden.
TechCrunch nennt einen nützlichen Gegensatz in Citis eigenen Bedingungen: KI-Agenten, die Citi selbst bereitstellt, können ohne diese zusätzliche Haftung genutzt werden. Die Bank zieht eine Linie zwischen Werkzeugen, die sie kontrolliert, und solchen, die sie nicht kontrolliert.
Das persönliche Finanzwerkzeug von Anthropic, das im selben Artikel erwähnt wird, wird als nur lesend beschrieben: es «kann Ihr Geld nicht bewegen, verwalten oder anlegen». Das verringert das Risiko, dass eine Zahlung abgeht. Es löst nicht den Fall, in dem ein Werkzeug, das ein Konto nur liest, trotzdem Anmeldedaten besitzt.
Was ich tun würde#
Geben Sie Anmeldedaten eines Bankkontos nicht an ein KI-Werkzeug Dritter weiter, es sei denn, Sie haben einen klaren Grund und verstehen die Bedingungen. Wenn ein Werkzeug diesen Zugang bereits hat, widerrufen Sie ihn beim Anbieter, ändern Sie das Passwort, falls das Werkzeug es hatte, und behalten Sie einen Nachweis.
Das bessere Muster auf Dauer ist ein benannter Agent mit einer engen, zeitlich begrenzten Berechtigung, die Sie abschalten können, ohne Ihr eigenes Passwort zu ändern. Banken und Anbieter beginnen, darüber zu sprechen, aber die am 18. November berichteten Bedingungen setzen noch ein geteiltes Login voraus. Solange die Bank eine Person nicht von einem Agenten unterscheiden kann, sind Sie der Agent.
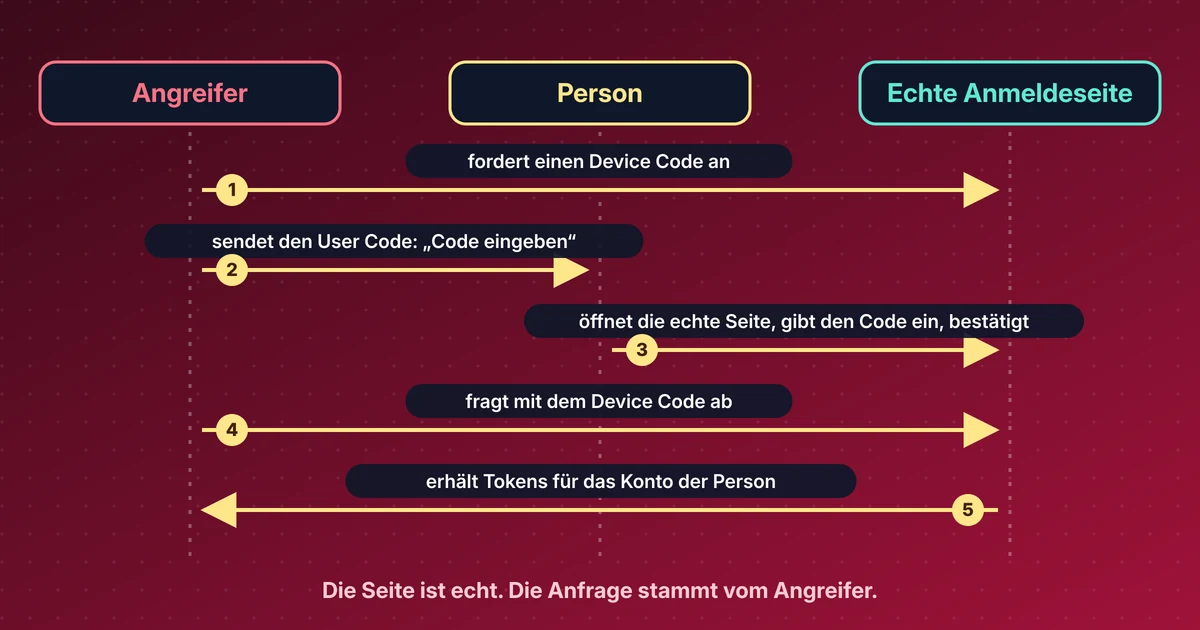
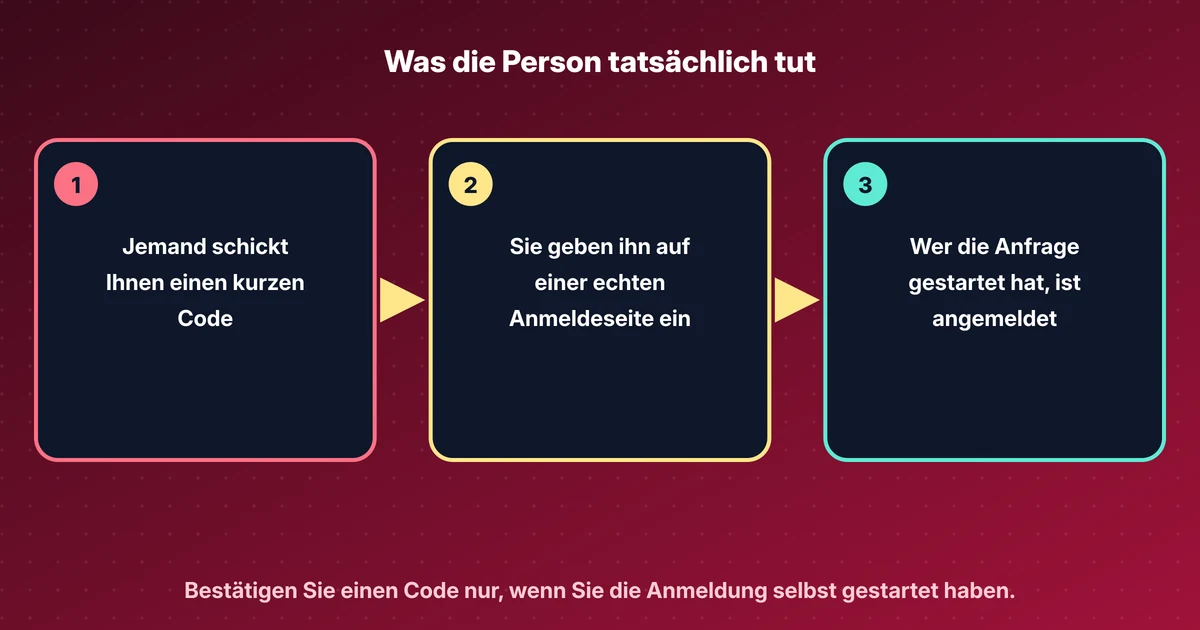
Wenn Sie die technische Seite interessiert, wie ein Agent ein Token erhalten kann, ohne ein Passwort zu teilen, habe ich über ID-JAG geschrieben. Am 17. November veröffentlichte Microsoft außerdem eine Laboranalyse zu Device-Code-Phishing gegen KI-Coding-Assistenten.
Quellen#
Diesen Beitrag diskutieren#
Hat es dir geholfen? Teile es und sag mir, was du denkst.
Dieser Beitrag als Markdown · RSS · JSON feed
Neue Beiträge per E-Mail
Eine E-Mail pro Woche mit neuen Beiträgen und Labs. Jederzeit abbestellbar.
Ihre Adresse wird bei Kit gespeichert, dem Dienst, der die E-Mails versendet. Details