En resumen
- El 18 de noviembre de 2026, TechCrunch informó de que Citi actualizó su Online User Agreement esa semana: quien concede acceso a un agente de IA de terceros es responsable de lo que ese agente hace, incluso si la herramienta filtra credenciales o es atacada.
- El mismo artículo indica que JPMorgan y Bank of America anunciaron políticas similares en octubre de 2026, que PNC cambió sus términos el 18 de noviembre y que Citizens escribió a sus clientes esa misma semana.
- El aviso de Wells Fargo indica que un Online Access Agreement actualizado entra en vigor el 24 de noviembre de 2026: una herramienta de IA de terceros no la opera el banco, y las solicitudes pueden tratarse como si vinieran de usted.
- Según TechCrunch, los agentes de IA que Citi misma proporciona se pueden usar sin esa responsabilidad extra. Hasta que un banco distinga a una persona de un agente, un acceso compartido se trata como si fuera usted.
El 18 de noviembre de 2026, TechCrunch informó de que varios grandes bancos de Estados Unidos han actualizado sus términos para los clientes que dan a un agente de IA de terceros acceso a una cuenta. El cambio no es una prohibición. Es una declaración sobre quién es responsable cuando algo sale mal.
Qué dijeron los bancos#
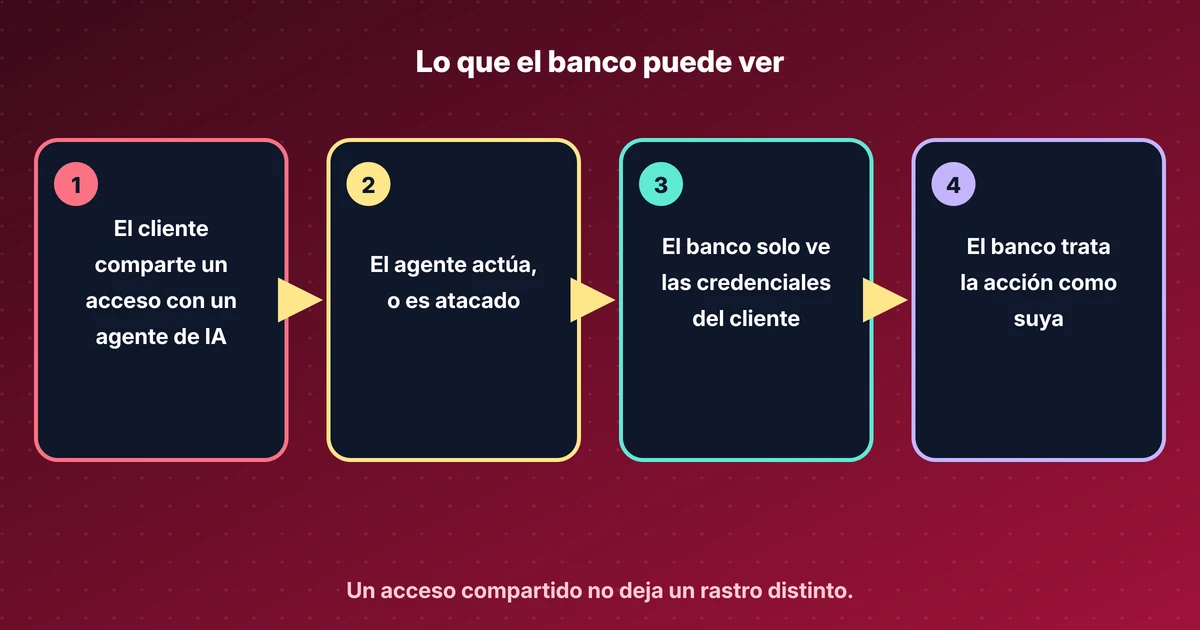
Citibank actualizó su Online User Agreement en la semana del 18 de noviembre de 2026. Un portavoz de Citi dijo a TechCrunch que los clientes que conceden acceso a la cuenta a agentes de IA de terceros son responsables de las actividades realizadas a través de esos agentes. TechCrunch también informó de que la actualización de Citi va más allá: si la herramienta de IA filtra las credenciales, o es atacada, el cliente es responsable de lo que los atacantes hagan después con la cuenta.
El mismo artículo indica que JPMorgan y Bank of America anunciaron políticas similares en octubre de 2026, que PNC cambió sus términos el 18 de noviembre y que Citizens escribió a sus clientes esa misma semana.
Wells Fargo ha publicado su propio aviso a los clientes: un Online Access Agreement actualizado entra en vigor el 24 de noviembre de 2026. El banco dice que si usa una herramienta o un agente de IA de terceros para acceder a sus cuentas, la herramienta no la opera Wells Fargo, que las solicitudes enviadas a través de la herramienta pueden tratarse como si vinieran directamente de usted, y que se reserva el derecho de restringir o bloquear el acceso de ciertas herramientas de IA de terceros.
No soy abogado, y esto no es un consejo legal. Algunos de estos términos, incluido el de Wells Fargo, dejan margen para las protecciones que la ley ya le otorga. La dirección sigue siendo clara.
Por qué ocurre ahora#
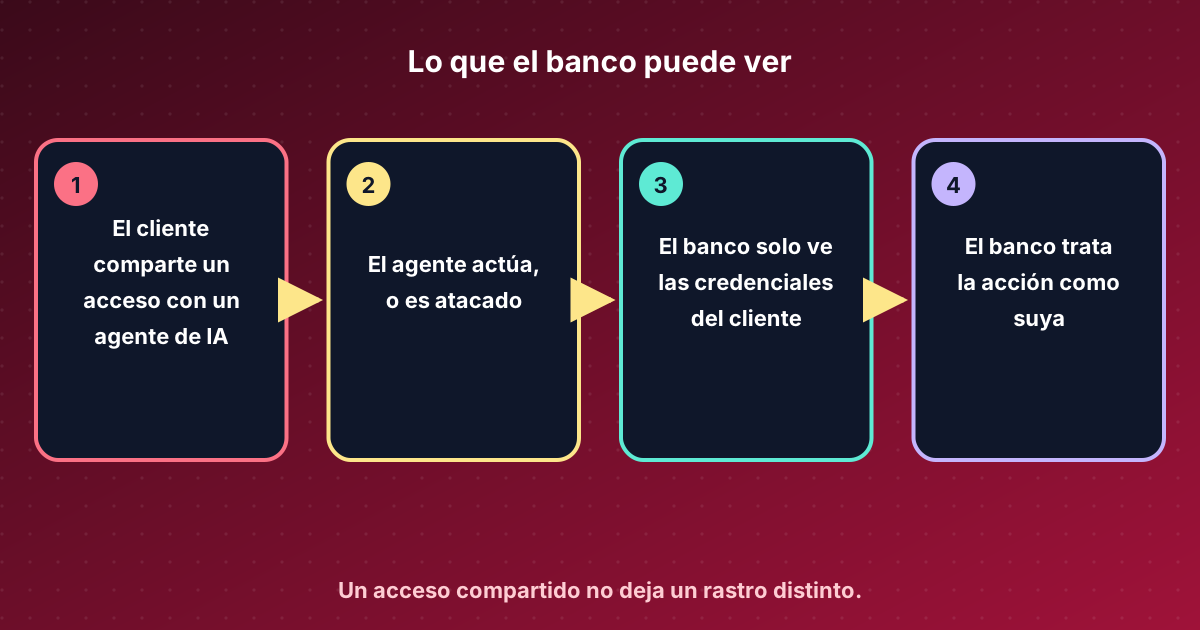
Un agente de IA que inicia sesión con el nombre de usuario y la contraseña del cliente parece, para el banco, el cliente. El rastro de auditoría, el registro de quién hizo qué, no muestra un actor distinto. Por eso un banco puede decir que el pago del agente, o el pago de un atacante después de una filtración de credenciales, fue autorizado por usted.
TechCrunch señala un contraste útil en los propios términos de Citi: los agentes de IA que Citi misma proporciona se pueden usar sin esa responsabilidad extra. El banco traza una línea entre las herramientas que controla y las que no controla.
La herramienta de finanzas personales de Anthropic, mencionada en el mismo artículo, se describe como de solo lectura: «no puede mover, gestionar ni invertir su dinero». Eso reduce el riesgo de que salga un pago, aunque no resuelve el caso en el que una herramienta que solo lee una cuenta sigue teniendo un inicio de sesión.
Qué haría yo#
No entregue el inicio de sesión de una cuenta bancaria a una herramienta de IA de terceros a menos que tenga un motivo claro y entienda los términos. Si una herramienta ya tiene ese acceso, revóquelo en el proveedor, cambie la contraseña si la herramienta la tenía, y conserve un registro.
El mejor modelo a largo plazo es un agente con nombre y un permiso estrecho y limitado en el tiempo, que pueda desactivar sin cambiar su propia contraseña. Los bancos y los proveedores empiezan a hablar de ello, pero los términos comunicados el 18 de noviembre siguen presuponiendo un acceso compartido. Mientras el banco no pueda distinguir a una persona de un agente, el agente es usted.
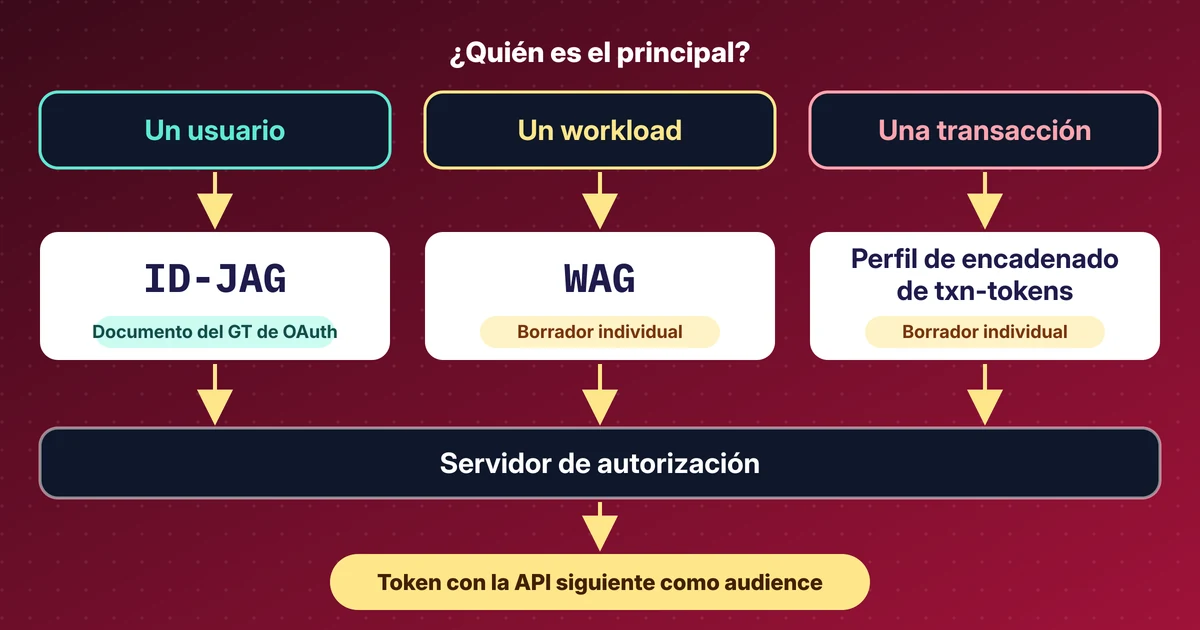
Si le interesa el lado técnico de cómo un agente puede obtener un token sin compartir una contraseña, escribí sobre ID-JAG. El 17 de noviembre Microsoft también publicó un análisis de laboratorio sobre el device code phishing contra asistentes de código de IA.
Fuentes#
Comenta este artículo#
¿Te ha servido? Compártelo y dime qué piensas.
Este artículo en Markdown · RSS · JSON feed
Nuevos artículos por correo
Un correo a la semana con nuevos artículos y labs. Puedes darte de baja cuando quieras.
Tu dirección se guarda en Kit, el servicio que envía los correos. Detalles