En resumen
- El phishing con device code engaña a una persona para que apruebe un inicio de sesión que ha iniciado un atacante.
- En una prueba de laboratorio controlada, Microsoft mostró que un solo código aprobado podía permitir a un atacante dirigir una sesión de GitHub Copilot CLI y llegar al historial de sesiones en la nube y a repositorios privados, según la configuración.
- Son resultados de prueba de concepto; Microsoft dice que no los ha visto en ataques reales, aunque el phishing con device code es una vía recurrente de toma de cuentas.
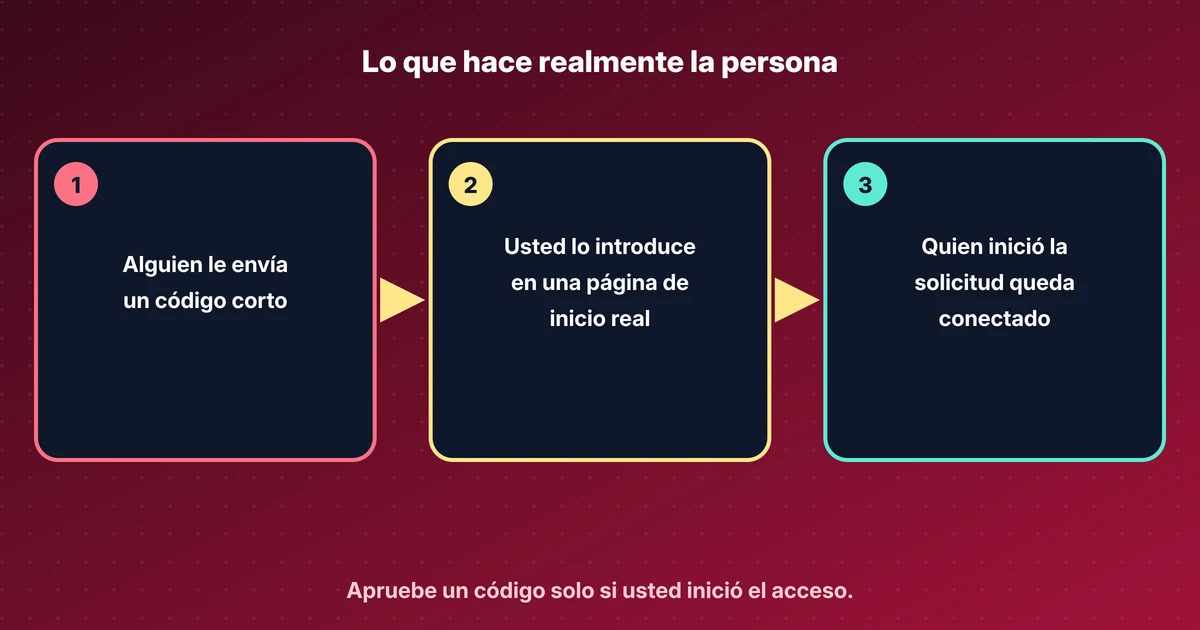
- Introduce un device code solo si has iniciado tú la solicitud.
- Revisa las aplicaciones conectadas a tus cuentas y usa los ajustes más restrictivos de control remoto y almacenamiento de sesiones que permitan tus herramientas de IA.
El inicio de sesión con código de dispositivo (device code) es el flujo en el que un dispositivo sin teclado cómodo muestra un código corto que el usuario introduce en un segundo dispositivo para autenticarse. Lo usan los televisores inteligentes y también muchas herramientas de línea de comandos empleadas por desarrolladores.
El 17 de noviembre de 2026, los investigadores de seguridad de Microsoft publicaron un análisis de cómo ese mismo flujo puede usarse contra los asistentes de programación con IA.
El patrón del ataque#
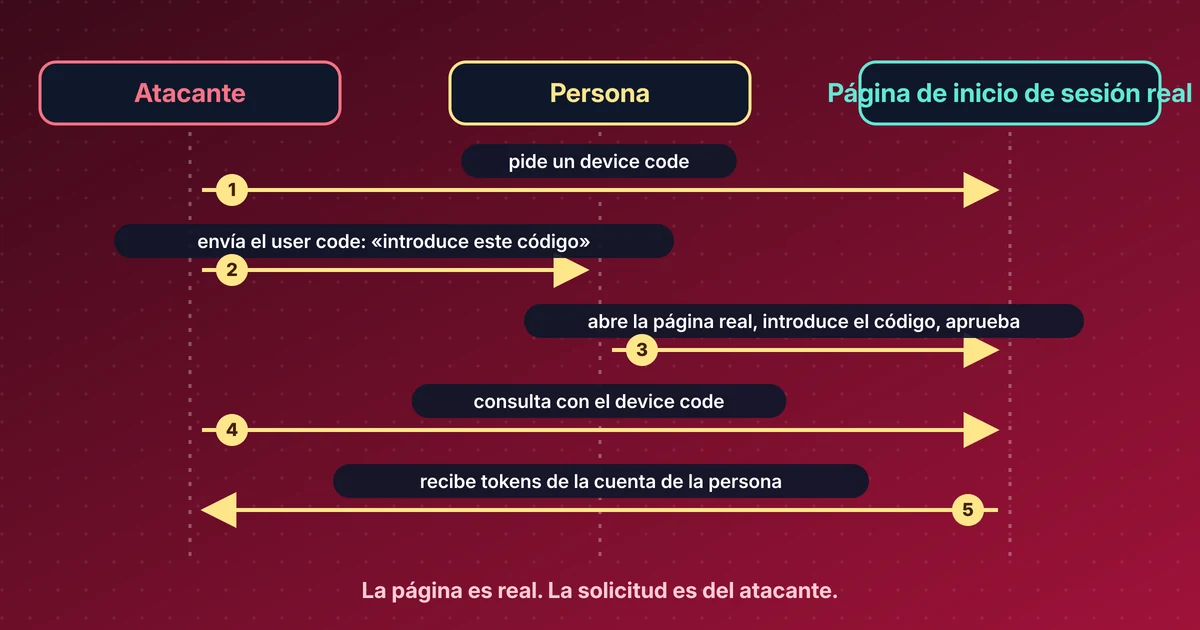
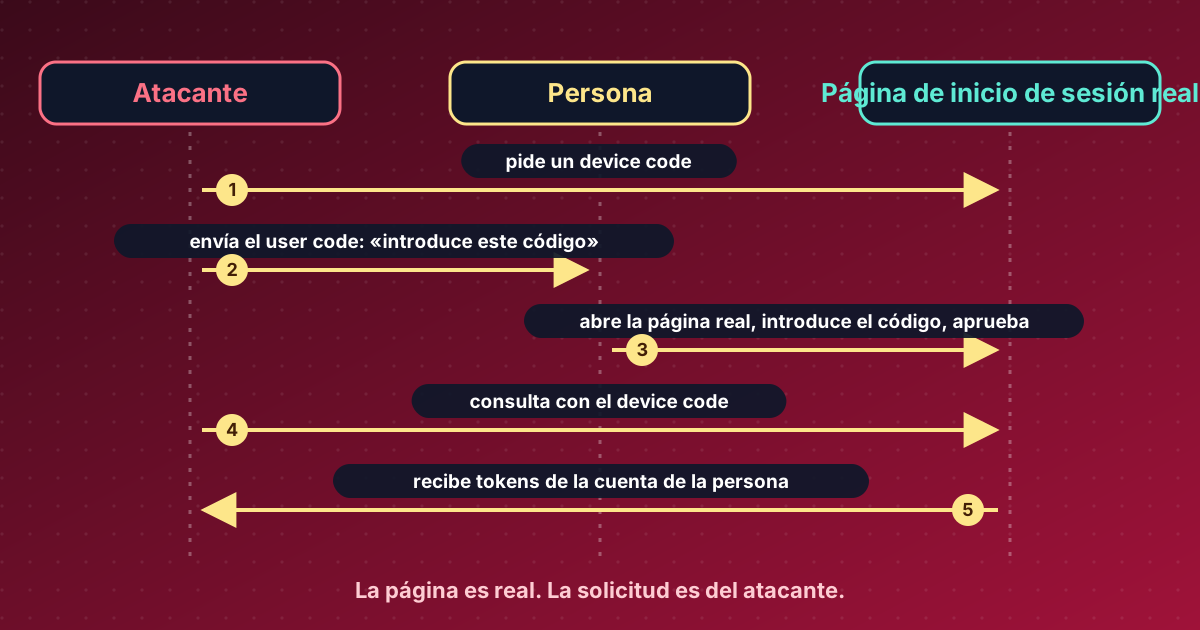
En el device code phishing, el atacante inicia el inicio de sesión en su propio equipo, recibe un código y se lo envía a la víctima. El mensaje puede parecer una petición del departamento de TI o una comprobación de licencia. La víctima abre la página de inicio de sesión auténtica, introduce el código y aprueba, con lo que inicia sesión al atacante.
La página de inicio de sesión es legítima, y por eso funciona la técnica. En palabras de Microsoft, el sitio legítimo por sí solo no le dice al usuario quién inició la solicitud.
Qué demostró Microsoft#
El equipo realizó una prueba de laboratorio controlada con la herramienta de línea de comandos de GitHub Copilot como ejemplo. Con un solo código aprobado, pudo, según la configuración de la cuenta:
- dirigir de forma remota una sesión activa del asistente y hacer que ejecutara comandos en el equipo de la persona,
- añadir entradas engañosas a la memoria del asistente,
- leer el historial de sesiones almacenado en la nube,
- acceder a los repositorios de código privados visibles para la cuenta.
Microsoft aclara que son resultados de prueba de concepto y que no ha observado estos cuatro resultados en ataques reales. El device code phishing en sí es otra cuestión. Según Microsoft, ha sido una vía recurrente de toma de cuentas y cita campañas anteriores, entre ellas una llamada EvilTokens, que ayudó a desarticular en septiembre de 2026.
Medidas de mitigación recomendadas#
- Introduce un código de dispositivo solo si lo has solicitado tú, en una pantalla que hayas iniciado tú. Un código que llega en un mensaje de otra persona es una señal de alerta, incluso cuando la página es auténtica.
- Revisa las aplicaciones conectadas a tus cuentas y elimina las que no reconozcas. La guía de Microsoft cita como ejemplo los ajustes «authorized OAuth apps» de GitHub.
- Usa los ajustes más restrictivos que permitan tus herramientas de IA para el control remoto y el almacenamiento de sesiones en la nube.
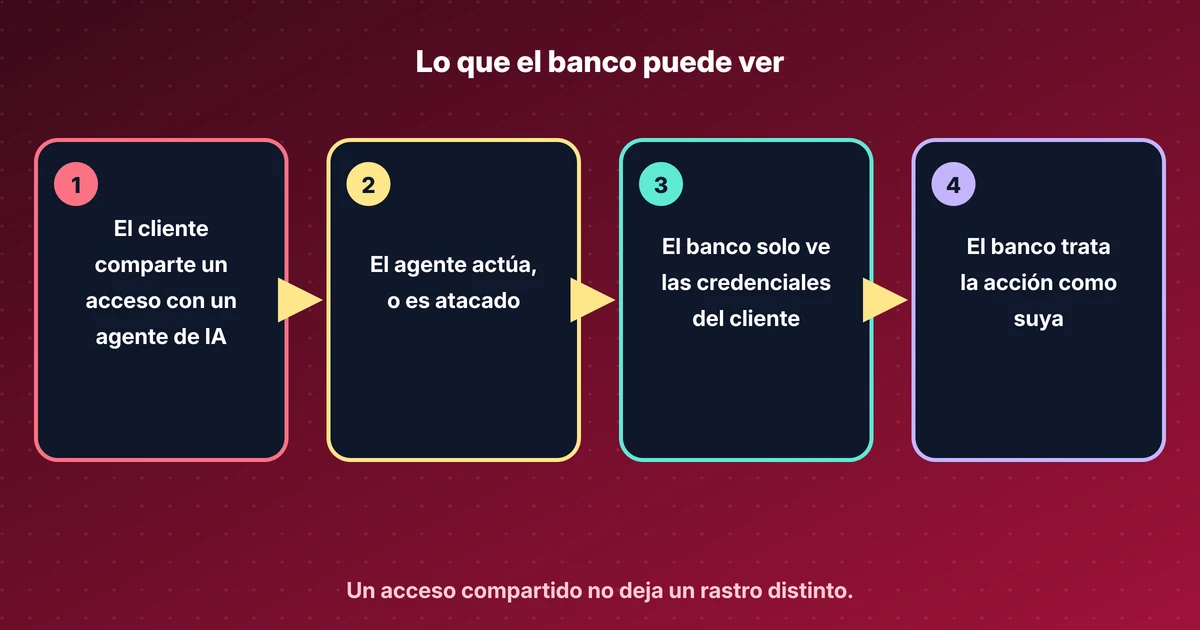
La idea más general de Microsoft es que cuanto más puede alcanzar un asistente de IA, más vale una sola aprobación obtenida mediante phishing.
Fuente: Microsoft Security Blog, 17 de noviembre de 2026.
Fuentes#
Comenta este artículo#
¿Te ha servido? Compártelo y dime qué piensas.
Este artículo en Markdown · RSS · JSON feed
Nuevos artículos por correo
Un correo a la semana con nuevos artículos y labs. Puedes darte de baja cuando quieras.
Tu dirección se guarda en Kit, el servicio que envía los correos. Detalles