In breve
- Il phishing con device code induce una persona ad approvare un accesso avviato da un attaccante.
- In un test controllato di laboratorio, Microsoft ha mostrato che un solo codice approvato poteva permettere a un attaccante di guidare una sessione di GitHub Copilot CLI e raggiungere la cronologia delle sessioni nel cloud e i repository privati, a seconda delle impostazioni.
- Sono risultati di proof of concept; Microsoft dice di non averli osservati in attacchi reali, ma il phishing con device code è un percorso ricorrente verso la presa di controllo degli account.
- Inserisci un device code solo se hai avviato tu la richiesta.
- Controlla le app collegate ai tuoi account e usa le impostazioni più restrittive per controllo remoto e archiviazione delle sessioni che i tuoi strumenti AI consentono.
Il device code sign-in è il flusso in cui un dispositivo senza una tastiera comoda mostra un breve codice che l’utente inserisce su un secondo dispositivo per autenticarsi. Lo usano le smart TV e anche molti strumenti a riga di comando usati dagli sviluppatori.
Il 17 novembre 2026 i ricercatori di sicurezza di Microsoft hanno pubblicato un’analisi su come lo stesso flusso possa essere usato contro gli assistenti AI per la programmazione.
Lo schema di attacco#
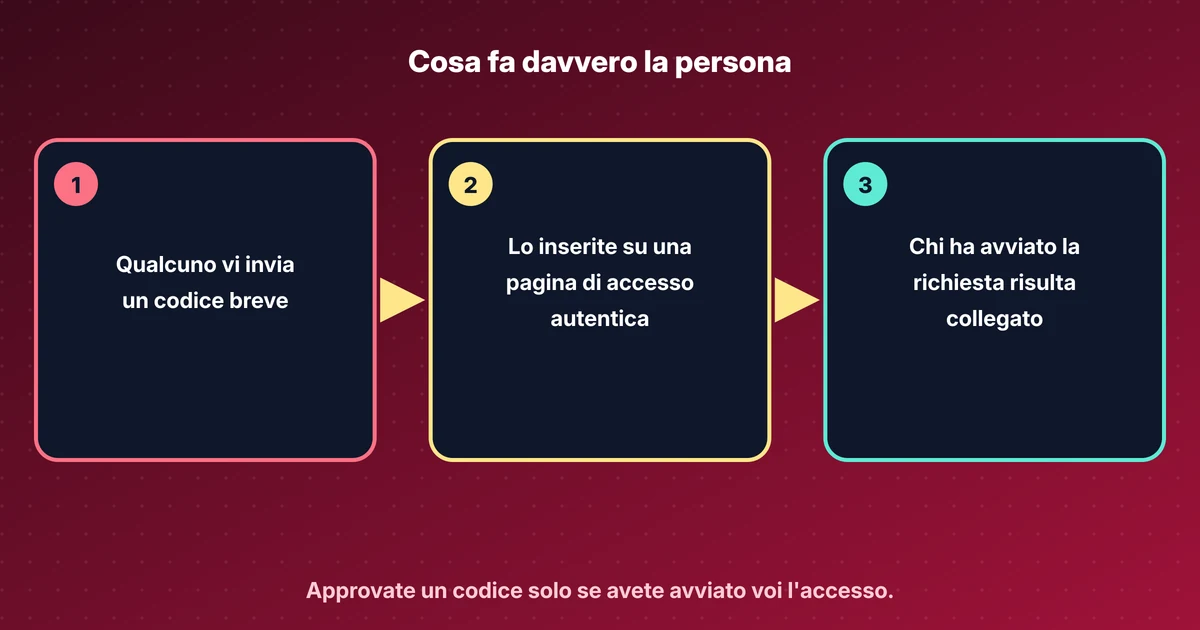
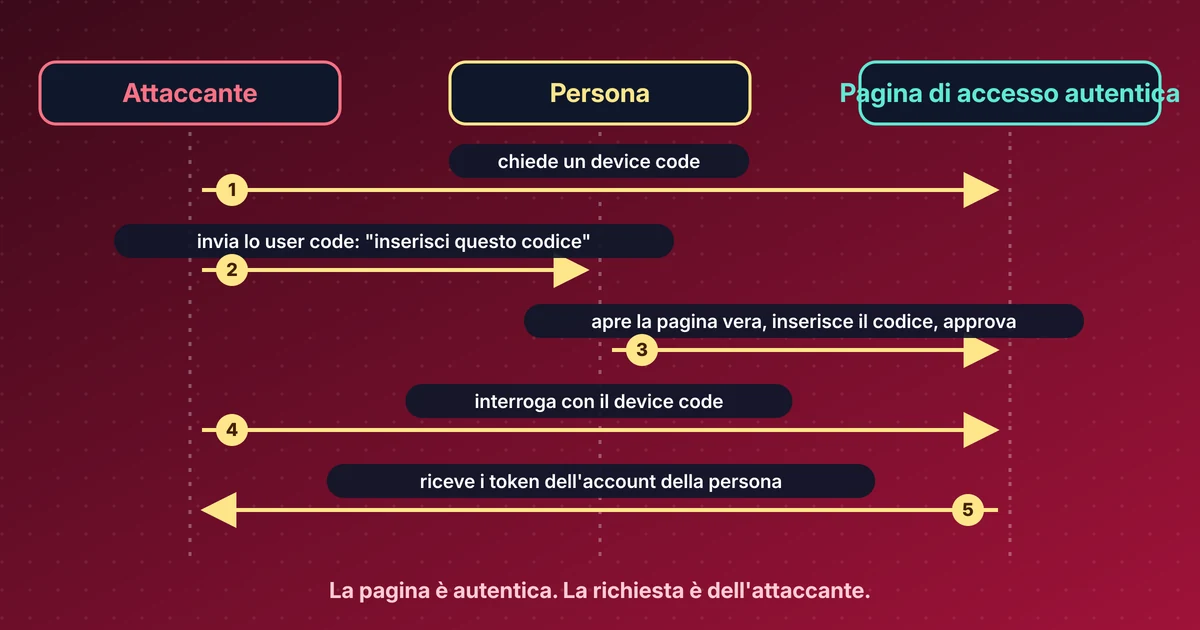
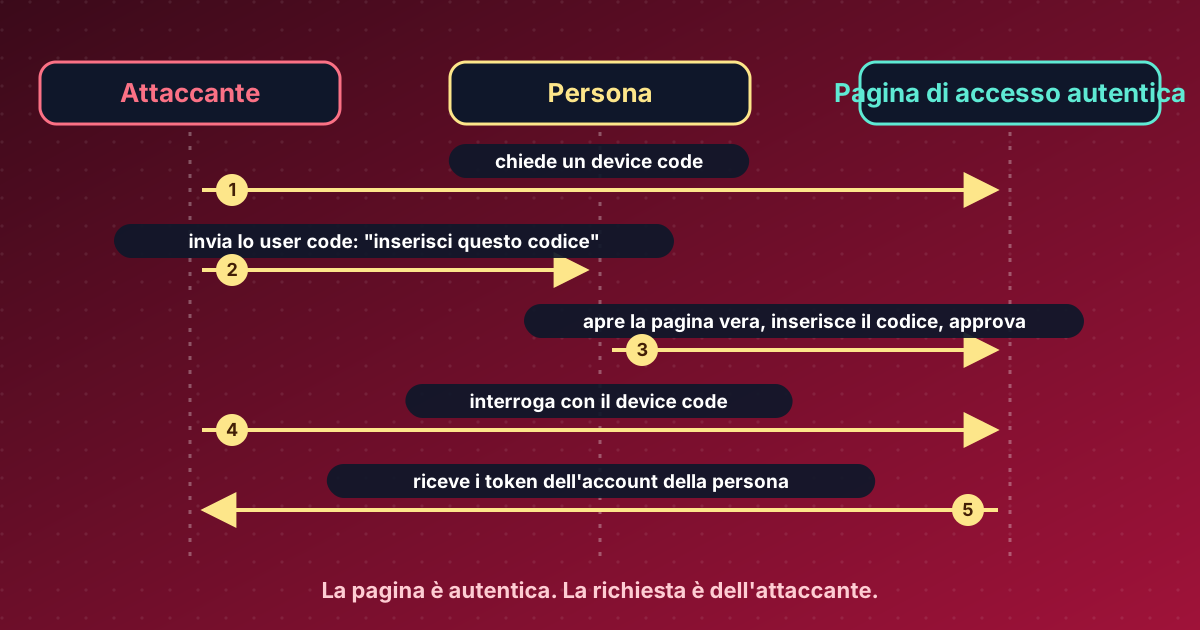
Nel device code phishing è l’attaccante ad avviare l’accesso sul proprio computer, ricevere un codice e inviarlo alla vittima. Il messaggio può sembrare una richiesta dell’IT o un controllo della licenza. La vittima apre la vera pagina di accesso, inserisce il codice e approva, e così autentica l’attaccante.
La pagina di accesso è legittima, ed è per questo che la tecnica funziona. Nelle parole di Microsoft, il sito legittimo da solo non dice all’utente chi ha avviato la richiesta.
Cosa ha dimostrato Microsoft#
Il team ha condotto un test di laboratorio controllato usando come esempio lo strumento a riga di comando di GitHub Copilot. Con un solo codice approvato, a seconda delle impostazioni dell’account, ha potuto:
- guidare da remoto una sessione attiva dell’assistente e fargli eseguire comandi sul computer della persona,
- aggiungere voci fuorvianti alla memoria dell’assistente,
- leggere la cronologia delle sessioni conservata nel cloud,
- accedere ai repository di codice privati visibili all’account.
Microsoft precisa che si tratta di risultati proof-of-concept e di non aver osservato questi quattro esiti in attacchi reali. Il device code phishing in sé è un’altra cosa. Secondo Microsoft è una via ricorrente per il furto di account e cita campagne precedenti, tra cui una chiamata EvilTokens che ha contribuito a interrompere a settembre 2026.
Contromisure raccomandate#
- Inserisci un device code solo se lo hai richiesto tu, su una schermata che hai avviato tu. Un codice che arriva in un messaggio di qualcun altro è un segnale d’allarme, anche quando la pagina è autentica.
- Controlla le applicazioni collegate ai tuoi account e rimuovi quelle che non riconosci. Le indicazioni di Microsoft rimandano come esempio alle impostazioni “authorized OAuth apps” di GitHub.
- Usa le impostazioni più restrittive che i tuoi strumenti AI consentono per il controllo remoto e per l’archiviazione delle sessioni nel cloud.
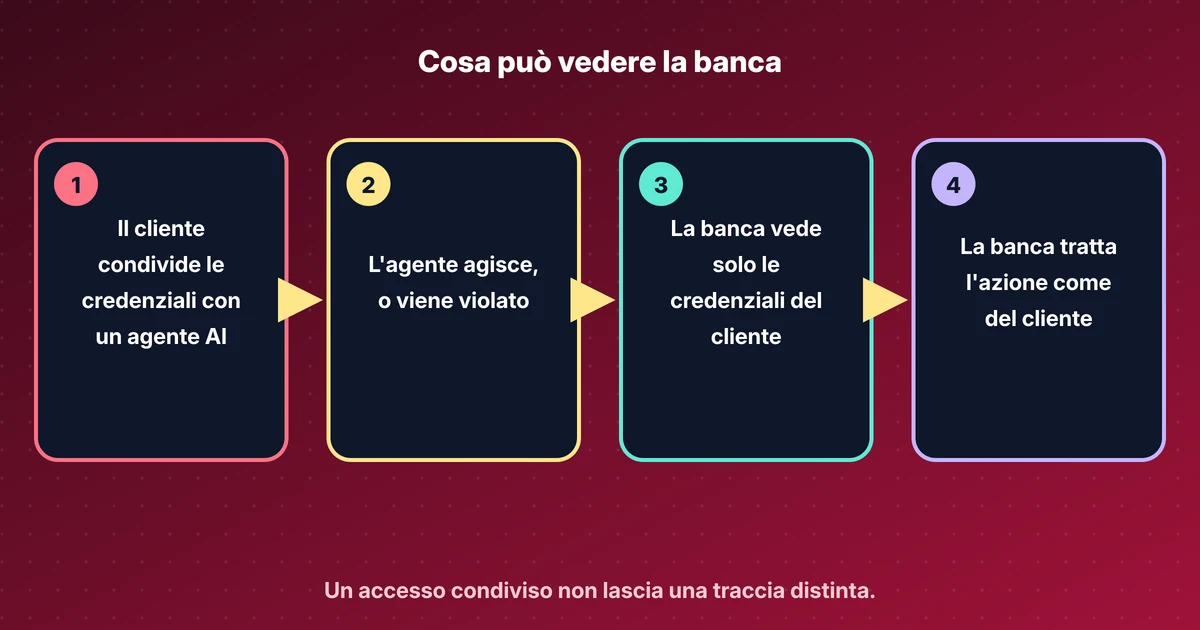
Il punto più generale di Microsoft è che più un assistente AI può raggiungere, più vale una singola approvazione ottenuta con il phishing.
Fonte: Microsoft Security Blog, 17 novembre 2026.
Fonti#
Discuti questo articolo#
Ti è stato utile? Condividilo e dimmi cosa ne pensi.
Questo articolo in formato Markdown · RSS · JSON feed
Nuovi articoli via email
Una email a settimana con nuovi articoli e lab. Disiscrizione in qualsiasi momento.
Il tuo indirizzo è salvato su Kit, il servizio che invia le email. Dettagli