Imporre il downscoping nel token exchange per le chiamate tra agenti
Lab Keycloak per agenti A2A: il token che B ottiene per C segue gli scope di B, non quelli di A, se non imponi il downscoping. Prova, controllo, rimedio.
Scrivi l'URL di un server MCP. Seguo dal tuo browser i passi di discovery della specifica MCP e controllo cosa trova un client.
Gira nel tuo browser. Niente di ciò che incolli viene inviato altrove. Non incollare chiavi private di produzione.
Avvia la discovery invia semplici richieste GET dal tuo browser all'URL MCP che hai scritto e agli URL di metadati che trova, senza cookie e senza credenziali. Nulla arriva a iamops.dev e nulla viene salvato. Ciò che incolli nei riquadri resta sul tuo dispositivo.
curl -i https://mcp.example.com/mcpcurl -s https://mcp.example.com/.well-known/oauth-protected-resourcenpx @modelcontextprotocol/inspectorUsa un account di test e chiavi usa e getta. Non incollare segreti di produzione, cookie di sessione o token di utenti reali.
L'URL del server MCP, oppure il JSON di Protected Resource Metadata e dei metadati dell'authorization server se CORS blocca il recupero.
I controlli seguono la parte sull'autorizzazione di MCP 2026-07-28.
Incolla il valore di WWW-Authenticate e il JSON dei comandi curl. I controlli si aggiornano mentre scrivi.
Gli esempi usano chiavi usa e getta e nomi example.test. Fuori da questa pagina non valgono nulla.
L'URL del server MCP, oppure il JSON di Protected Resource Metadata e dei metadati dell'authorization server se CORS blocca il recupero.
Il caso più frequente: il server risponde 401 senza indicazione resource_metadata e non ha metadati in /.well-known/oauth-protected-resource, oppure il valore resource è diverso dall'URL usato dai client.
Il server non consente letture cross-origin. A un client MCP desktop CORS non interessa, quindi non è un bug del server. Esegui i comandi curl e incolla il JSON.
Gli articoli e i lab più recenti sullo stesso tema, scelti in automatico.
Lab Keycloak per agenti A2A: il token che B ottiene per C segue gli scope di B, non quelli di A, se non imponi il downscoping. Prova, controllo, rimedio.
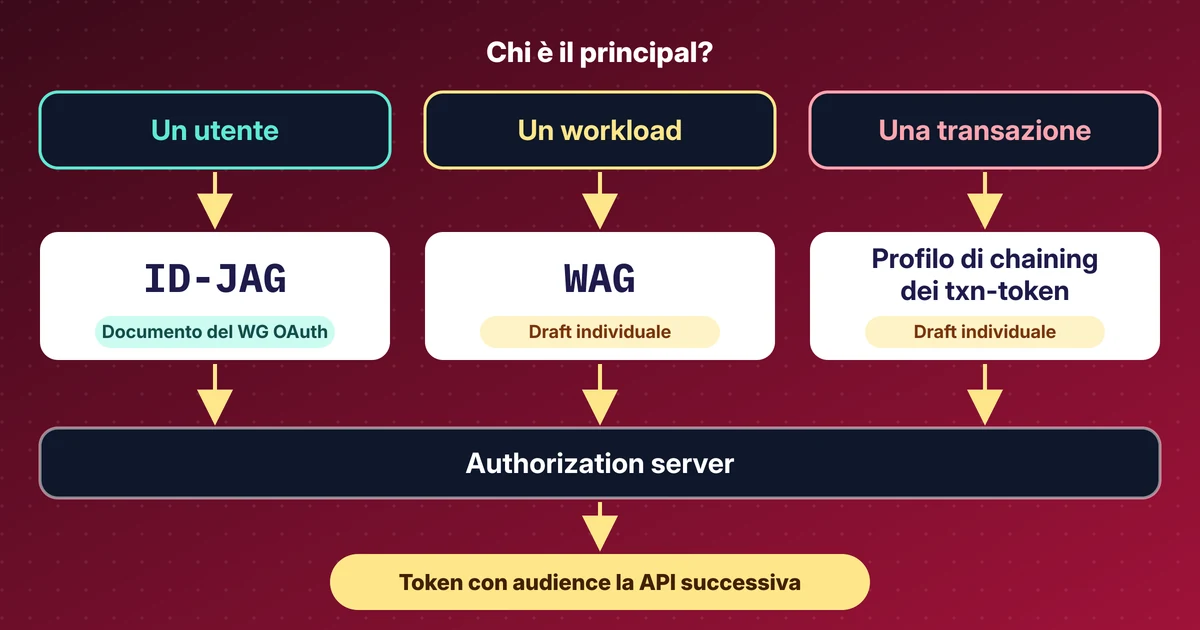
La mia lettura delle sessioni OAuth e WIMSE di IETF 127: ID-JAG, Workload Authorization Grant, transaction token e attori, con le revisioni dei draft.
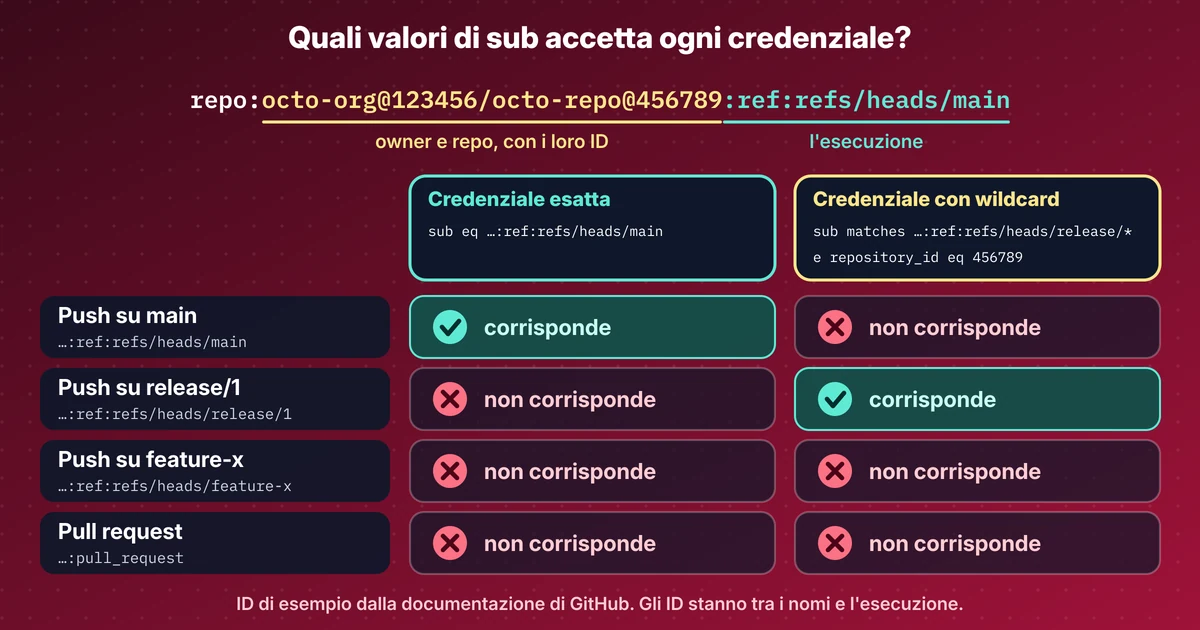
Il sub OIDC di GitHub ora contiene gli ID di owner e repo, le credenziali Entra con wildcard sono in preview e WorkOS ha lanciato l'agent auth.
Come ID-JAG e Cross App Access fanno approvare all'identity provider l'accesso degli agenti AI ad altre app: lab con screenshot e stato della bozza.