
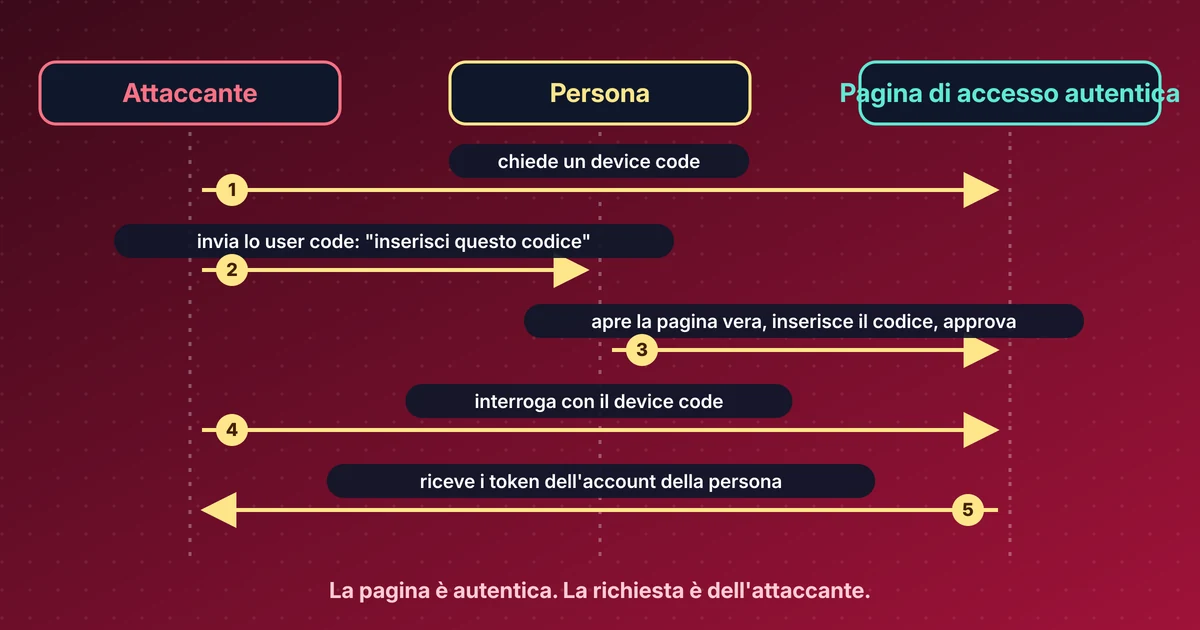
Device code phishing e agenti AI: rischi e contromisure
Microsoft ha mostrato in laboratorio come un solo device code approvato possa dare a un attaccante il controllo di un assistente AI di coding. Rischi e difese.
Incolla un Security Event Token. Spiego ogni evento, il soggetto a cui si riferisce e i timestamp, e lo confronto con SSF 1.0.
Gira nel tuo browser. Niente di ciò che incolli viene inviato altrove. Non incollare chiavi private di produzione.
La pagina non fa richieste di rete mentre lavori. Le uniche eccezioni sono i pulsanti Scarica, che chiamano l'indirizzo che scrivi tu. Tieni le chiavi private vere fuori da qualsiasi pagina web, questa compresa.
Usa un account di test e chiavi usa e getta. Non incollare segreti di produzione, cookie di sessione o token di utenti reali.
Un Security Event Token (JWT) come l'ha inviato il transmitter, nel body di una push o in una risposta di poll. In opzione incolla il JWK o il JWKS del transmitter per verificare la firma.
Tipi di evento e formati da OpenID Shared Signals Framework 1.0, OpenID CAEP 1.0, OpenID RISC 1.0, RFC 8417, RFC 9493.
Gli esempi usano chiavi usa e getta e nomi example.test. Fuori da questa pagina non valgono nulla.
Un Security Event Token (JWT) come l'ha inviato il transmitter, nel body di una push o in una risposta di poll. In opzione incolla il JWK o il JWKS del transmitter per verificare la firma.
Un JWT definito nella RFC 8417 che dice che è successo qualcosa a un soggetto, per esempio una sessione revocata. OpenID Shared Signals Framework, CAEP e RISC definiscono i tipi di evento e come vengono consegnati.
Gli eventi CAEP riguardano l'accesso in corso: sessioni, token, dispositivi e livelli di garanzia. Gli eventi RISC riguardano la sicurezza dell'account: credenziali compromesse, account disattivati e identificativi riciclati.
Gli articoli e i lab più recenti sullo stesso tema, scelti in automatico.
Microsoft ha mostrato in laboratorio come un solo device code approvato possa dare a un attaccante il controllo di un assistente AI di coding. Rischi e difese.
Lab Keycloak per agenti A2A: il token che B ottiene per C segue gli scope di B, non quelli di A, se non imponi il downscoping. Prova, controllo, rimedio.
Lab: un workflow GitHub accede ad Azure senza segreti. Stampo il sub di sei tipi di run e mostro quale credenziale fa passare ciascuno, pull request comprese.

