Imporre il downscoping nel token exchange per le chiamate tra agenti
Lab Keycloak per agenti A2A: il token che B ottiene per C segue gli scope di B, non quelli di A, se non imponi il downscoping. Prova, controllo, rimedio.
Incolla ciò che ha restituito navigator.credentials. Decodifico il CBOR, do un nome all'autenticatore quando posso e verifico le firme di attestazione e di accesso.
Gira nel tuo browser. Niente di ciò che incolli viene inviato altrove. Non incollare chiavi private di produzione.
La pagina non fa richieste di rete mentre lavori. Le uniche eccezioni sono i pulsanti Scarica, che chiamano l'indirizzo che scrivi tu. Tieni le chiavi private vere fuori da qualsiasi pagina web, questa compresa.
const cred = await navigator.credentials.create(options); // or .get()
console.log(JSON.stringify(cred.toJSON()));Usa un account di test e chiavi usa e getta. Non incollare segreti di produzione, cookie di sessione o token di utenti reali.
Un JSON di registrazione o autenticazione WebAuthn (la credenziale di navigator.credentials), oppure i campi separati: clientDataJSON e attestationObject per una registrazione, oppure clientDataJSON, authenticatorData, firma e chiave pubblica per un'asserzione.
Registrazione (create)
Accesso (get)
I nomi degli autenticatori vengono da un elenco incluso, costruito da Microsoft Entra documentation (MicrosoftDocs/entra-docs) (MIT), web.dev: Determine the passkey provider with AAGUID (CC BY 4.0).
Gli esempi usano chiavi usa e getta e nomi example.test. Fuori da questa pagina non valgono nulla.
Un JSON di registrazione o autenticazione WebAuthn (la credenziale di navigator.credentials), oppure i campi separati: clientDataJSON e attestationObject per una registrazione, oppure clientDataJSON, authenticatorData, firma e chiave pubblica per un'asserzione.
BE (backup eligible) dice che la credenziale può essere sincronizzata su altri dispositivi. BS (backup state) dice che lo è adesso. Sono impostati per la maggior parte delle passkey di Apple, Google e dei password manager.
Alcuni provider inviano un AAGUID a zero di proposito, di solito con attestazione none. Il relying party non può quindi conoscere il modello, e questo strumento lo mostra come non dichiarato.
Gli articoli e i lab più recenti sullo stesso tema, scelti in automatico.
Lab Keycloak per agenti A2A: il token che B ottiene per C segue gli scope di B, non quelli di A, se non imponi il downscoping. Prova, controllo, rimedio.
Lab: un workflow GitHub accede ad Azure senza segreti. Stampo il sub di sei tipi di run e mostro quale credenziale fa passare ciascuno, pull request comprese.
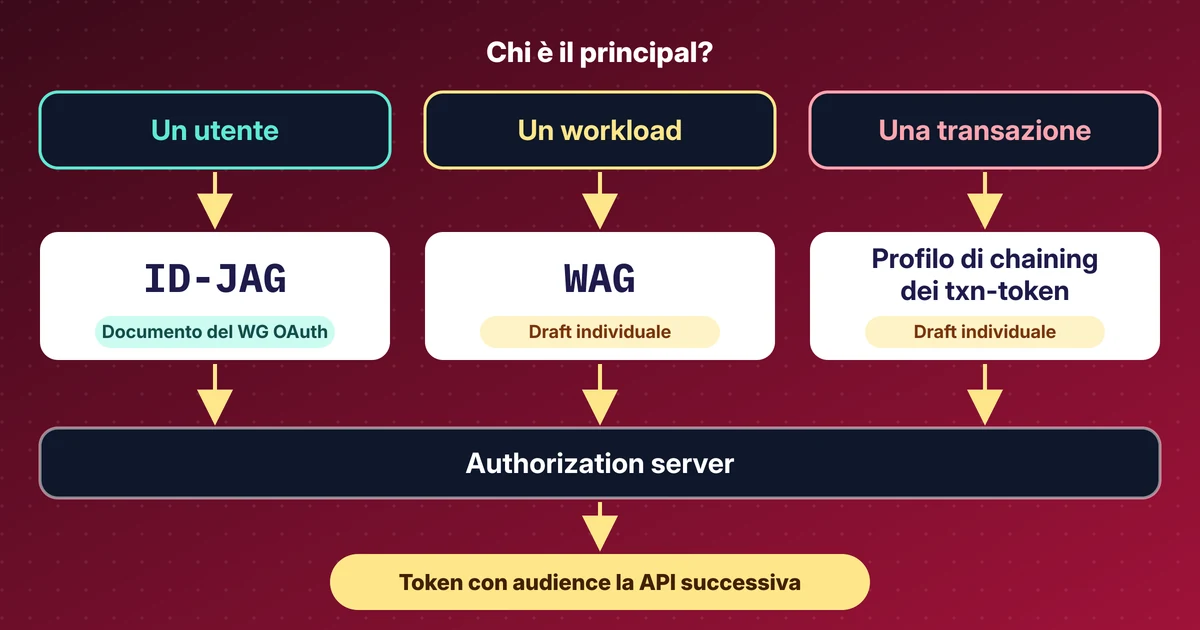
La mia lettura delle sessioni OAuth e WIMSE di IETF 127: ID-JAG, Workload Authorization Grant, transaction token e attori, con le revisioni dei draft.