
Note da IETF 127: ID-JAG, grant per workload e transaction token per la delega agli agenti
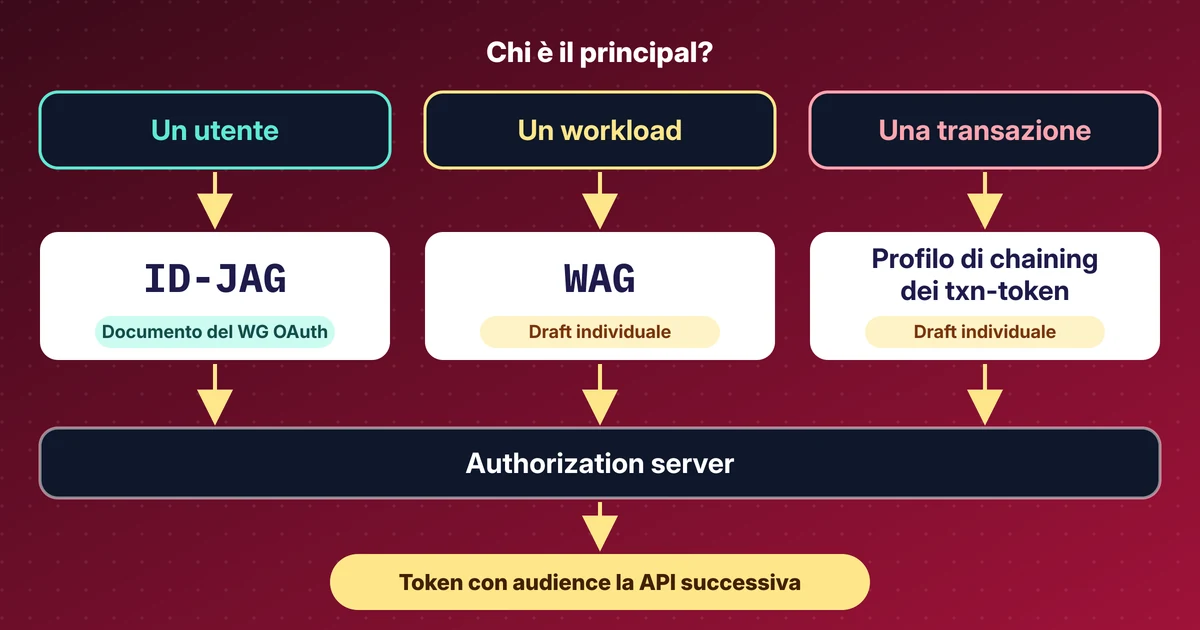
La mia lettura delle sessioni OAuth e WIMSE di IETF 127: ID-JAG, Workload Authorization Grant, transaction token e attori, con le revisioni dei draft.
Un ID-JAG permette al sign-in aziendale di approvare l'accesso di un agente AI a un'altra applicazione senza una schermata di consenso per ogni app. Concatena il token exchange (RFC 8693) con il grant JWT bearer (RFC 7523) ed è ancora una bozza IETF.
Questi articoli seguono la bozza, le implementazioni e i laboratori che ho potuto eseguire. L'ispettore qui sotto controlla un token rispetto alla bozza attuale nel browser.
Nessun articolo in questo pubblico.
La mia lettura delle sessioni OAuth e WIMSE di IETF 127: ID-JAG, Workload Authorization Grant, transaction token e attori, con le revisioni dei draft.
Come ID-JAG e Cross App Access fanno approvare all'identity provider l'accesso degli agenti AI ad altre app: lab con screenshot e stato della bozza.
