
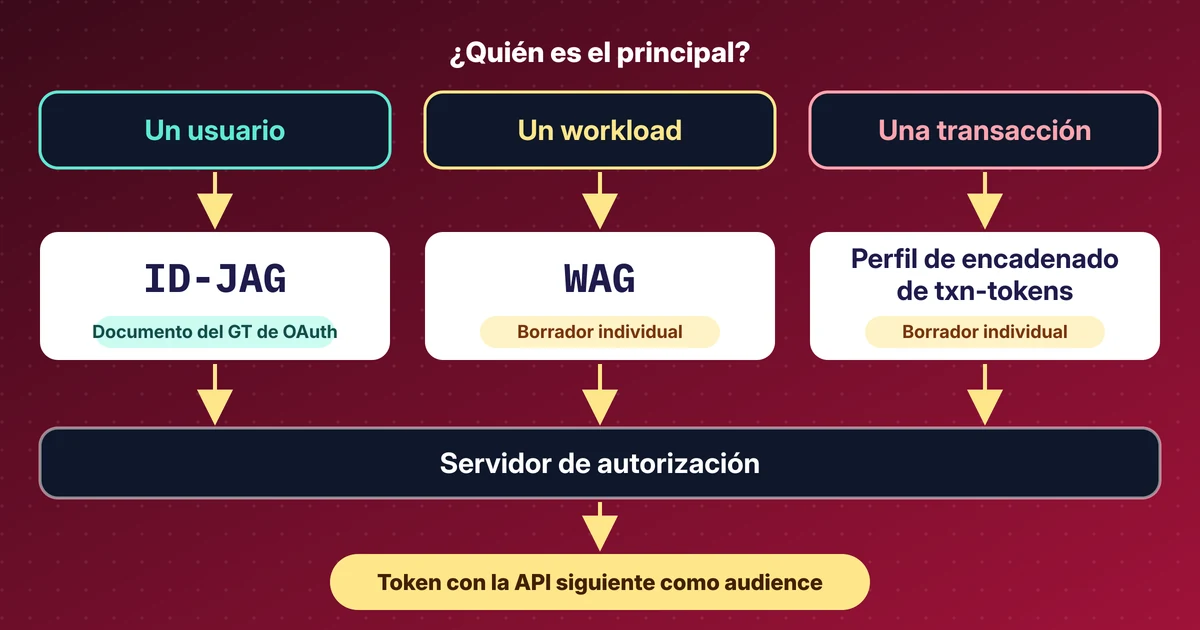
Notas de IETF 127: ID-JAG, grants de workload y transaction tokens para delegar en agentes
Mi lectura de las sesiones OAuth y WIMSE de IETF 127: ID-JAG, Workload Authorization Grant, transaction tokens y actores, con las revisiones de los drafts.
Un ID-JAG permite que el inicio de sesión de la empresa apruebe el acceso de un agente IA a otra aplicación sin una pantalla de consentimiento por cada app. Encadena el token exchange (RFC 8693) con el grant JWT bearer (RFC 7523) y sigue siendo un borrador del IETF.
Estos artículos siguen el borrador, las implementaciones y los labs que pude ejecutar. El inspector de abajo comprueba un token frente al borrador actual en el navegador.
No hay artículos en este público.
Mi lectura de las sesiones OAuth y WIMSE de IETF 127: ID-JAG, Workload Authorization Grant, transaction tokens y actores, con las revisiones de los drafts.
Cómo ID-JAG y Cross App Access permiten que el proveedor de identidad de la empresa apruebe el acceso de agentes de IA a otras apps. Con capturas del lab.
