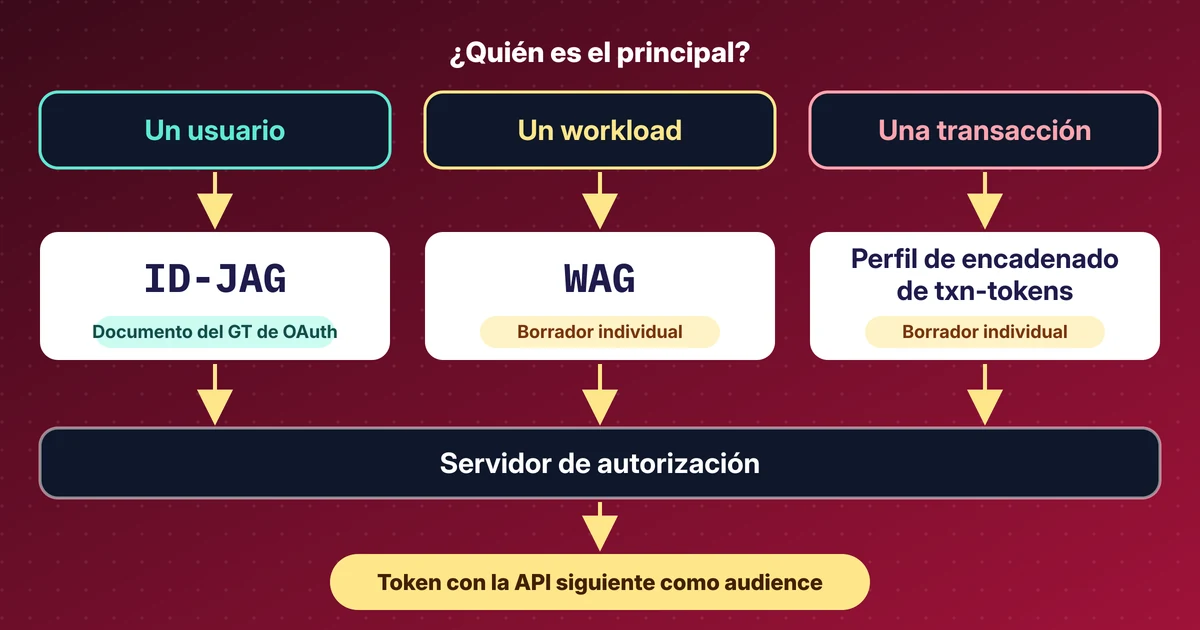
En resumen
- ID-JAG es un estándar IETF propuesto (borrador -06) que permite al proveedor de identidad de una empresa aprobar el acceso de un agente de IA a otra aplicación.
- El proveedor de identidad emite una aserción firmada de corta duración; la otra aplicación la verifica y emite su propio token de acceso de corta duración.
- Sustituye las ventanas de consentimiento por aplicación y las claves de larga duración por un único punto para política y auditoría.
- Sigue siendo un borrador: el key binding y el aprovisionamiento just-in-time podrían pasar a documentos aparte, y varios productos ya lo implementan.
- El laboratorio con el ejemplo público xaa.dev muestra el flujo, con capturas censuradas y una grabación.
Repite este lab
Escribí este lab para que puedas repetirlo tú mismo. Cada paso tiene los comandos para copiar y la salida que obtuve yo, y puedes marcarlo como hecho. Las marcas se quedan solo en este navegador.
Copia un prompt listo para Claude Code, Cursor, Codex o cualquier agente de código. Solo para entornos de prueba.
Mostrar el prompt
I want to run a hands-on lab from iamops.dev, and I would like your help to do it safely.

Lab: ID-JAG explicado: cómo los agentes de IA obtienen acceso entre aplicaciones bajo control empresarial
Read the whole lab here (Markdown): https://iamops.dev/es/id-jag-explained.md

What the lab needs before the first step:
- A browser; xaa.dev is a public playground with throwaway data
- Values I have to set myself (the lab uses placeholders): <APP_CLIENT_ID>, <APP_CLIENT_SECRET>, <EXCHANGE_CLIENT_ID>, <EXCHANGE_CLIENT_SECRET>, <RESOURCE_CLIENT_ID>, <RESOURCE_CLIENT_SECRET>

How I want you to work:
1. Read the lab from start to finish first (each step lists its own prerequisites). Then check that the prerequisites are in place and that the tool versions match what the lab expects. Tell me what is missing before you run anything.
2. Run one step at a time. Before each command, show it to me and say in a sentence what it does.
3. Ask me before anything that costs money, creates cloud resources, touches a real tenant or account, or deletes anything. Wait for my answer.
4. Use the placeholders from the lab. Never paste real secrets, tokens or production identities into a command, a file or this chat. If a value is needed, tell me where to set it myself.
5. After each step, compare the output with the expected output in the lab. If it does not match, stop and tell me what differs. Do not carry on or invent a fix without asking me.
6. At the end, report what passed, what failed and which cleanup you did. Then offer to tick the steps off for me. The lab page keeps ticks only in my browser, so if you cannot do that, list the steps I should tick.

This lab is for test environments only. Do not run it against production, or against a tenant or account that holds real data or real users.

You may answer in my language.
Muchos agentes de IA necesitan acceder a varias aplicaciones corporativas en nombre de un usuario. Hoy, cada conexión suele activar su propia solicitud de consentimiento o depende de una clave de larga duración guardada en la configuración del agente. En ambos casos resulta difícil para una organización ver y controlar lo que ocurre.
ID-JAG es un estándar propuesto que traslada esa aprobación del usuario individual al proveedor de identidad de la organización. Este artículo explica cómo funciona, en qué punto está la especificación y qué muestra una prueba de laboratorio con una aplicación de ejemplo pública.
El problema#
Los empleados inician sesión una sola vez, con una sola cuenta, mediante el inicio de sesión único (single sign-on). El sistema que lo gestiona es el proveedor de identidad de la empresa, llamado aquí «inicio de sesión corporativo».
Después, un agente de IA necesita leer tareas en una aplicación, archivos en otra y un calendario en una tercera. Cada una de esas aplicaciones tiene su propio servidor de autorización, que no sabe nada del agente. En la práctica, cada conexión funciona de una de estas dos maneras:
- Una solicitud de consentimiento por cada aplicación y cada usuario. Los usuarios tienden a aprobar sin leer y la organización no tiene un registro central.
- Una clave de larga duración pegada en la configuración del agente. No caduca y cualquiera que la obtenga puede usarla.
La alternativa es un único punto que dé fe del usuario y del agente, aplique las reglas de la organización y deje constancia.
Qué hace un ID-JAG#
El nombre completo es Identity Assertion JWT Authorization Grant. En la práctica es una aserción firmada y de corta duración emitida por el inicio de sesión corporativo. Indica que la organización de este usuario permite que este agente solicite a esa aplicación un acceso concreto.
El patrón construido a su alrededor se llama informalmente Cross App Access (XAA). La página de oauth.net sobre él dice que «sustituye el paso de aprobación manual del usuario por un intercambio de tokens» (token exchange).
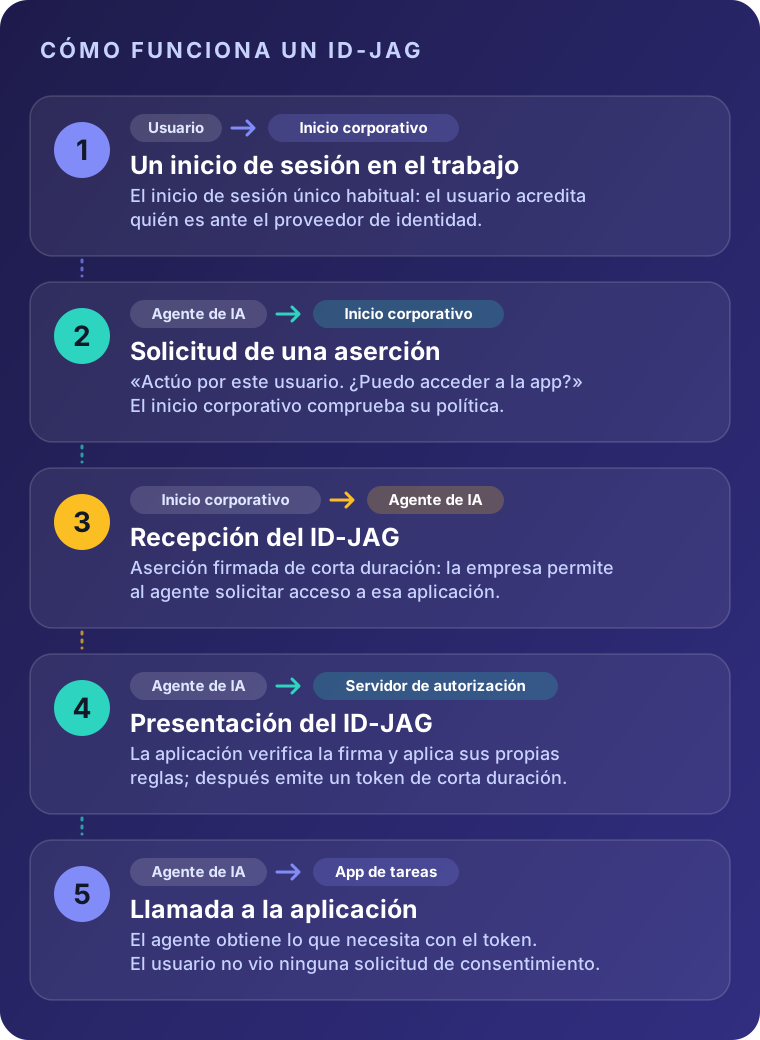
El flujo en cinco pasos:
- El usuario inicia sesión en el trabajo una sola vez, de la forma habitual.
- El agente pide al inicio de sesión corporativo una aserción válida para una aplicación concreta.
- El inicio de sesión corporativo evalúa su política. Si la conexión está permitida, emite el ID-JAG.
- El agente presenta el ID-JAG al servidor de autorización de la otra aplicación. Ese servidor verifica la firma, aplica sus propias reglas y emite un token de acceso de corta duración.
- El agente usa ese token para llamar a la aplicación.
Importan dos detalles. La aplicación receptora sigue decidiendo qué concede, así que el ID-JAG no es un cheque en blanco. Y, como el inicio de sesión corporativo está en medio, hay un único lugar donde definir la política y un único lugar donde auditar lo ocurrido.
Técnicamente encadena dos estándares existentes: el intercambio de tokens (RFC 8693) y el JWT bearer grant (RFC 7523).
Laboratorio: el flujo en el ejemplo de xaa.dev#
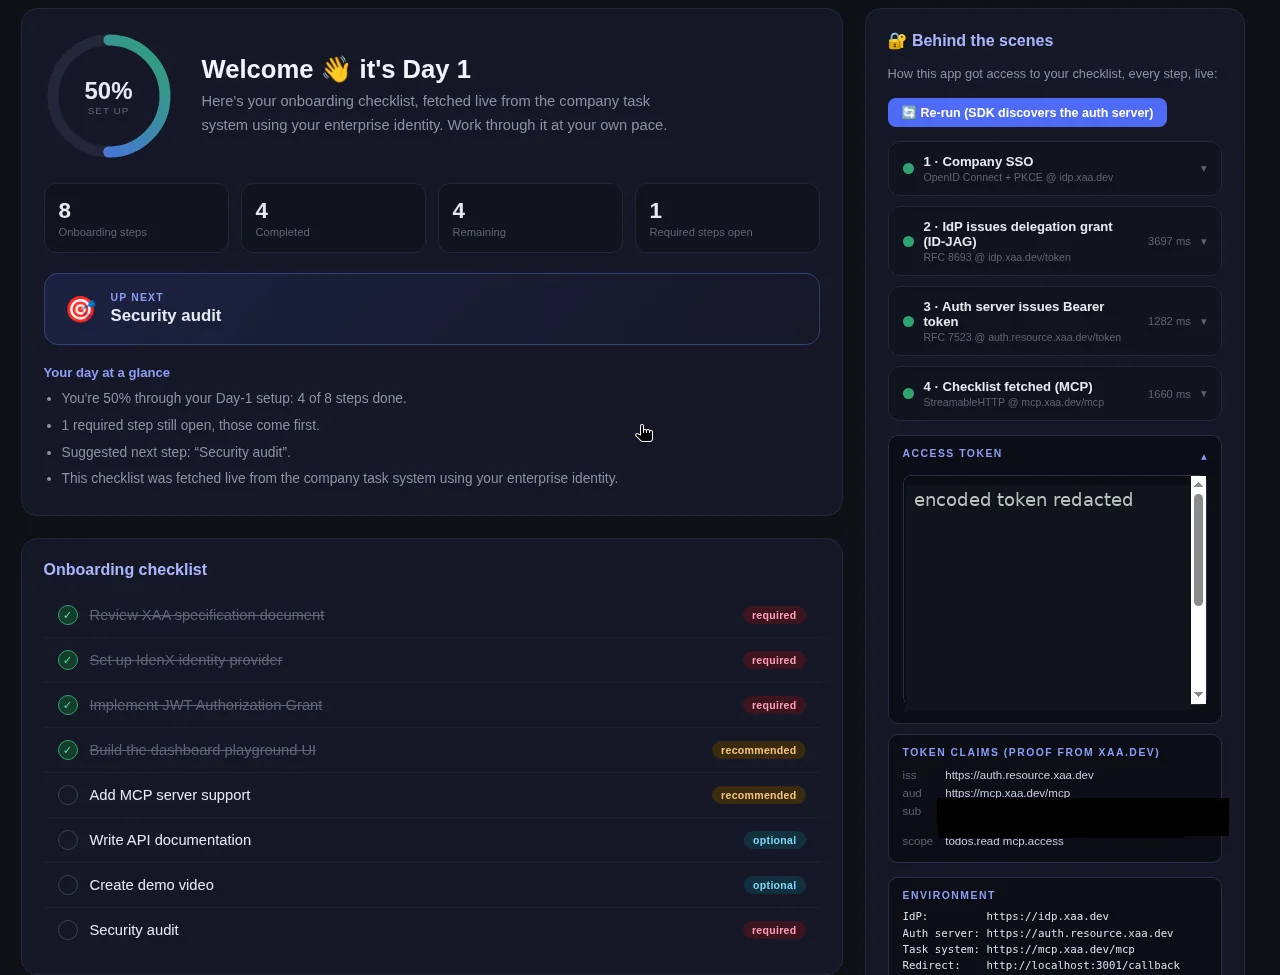
El área de pruebas gratuita xaa.dev, del equipo de desarrolladores de Okta, hace visible el flujo. En una prueba de laboratorio el 7 de noviembre de 2026, su aplicación de ejemplo se ejecutó en local en un entorno de pruebas. La aplicación tiene un panel «Behind the scenes» que marca cada fase al completarse: inicio de sesión corporativo, ID-JAG, token de acceso y lista de comprobación obtenida de la segunda aplicación. En ningún momento apareció una solicitud de consentimiento.
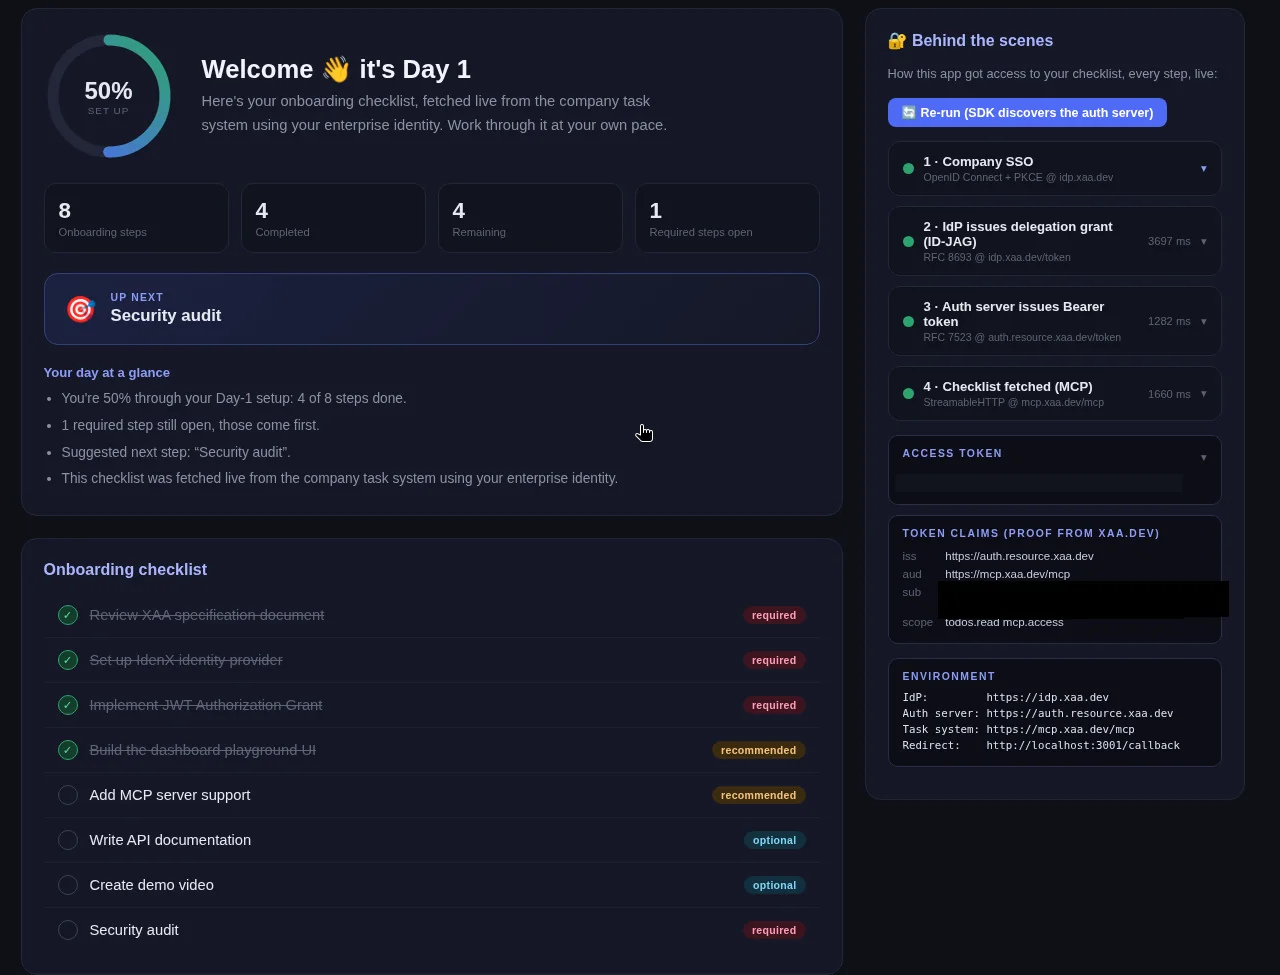
Fase 2: la aserción. Tras el inicio de sesión corporativo, el ejemplo intercambia el ID token del usuario por un ID-JAG (RFC 8693). Al desplegar la fase 2 se ve la aserción decodificada: el emisor, la audiencia (el servidor de autorización de la otra aplicación), el recurso y el scope solicitados, y las horas de emisión y caducidad, que aquí están separadas por cinco minutos. Los identificadores que apuntan a una persona o a un cliente están tapados.
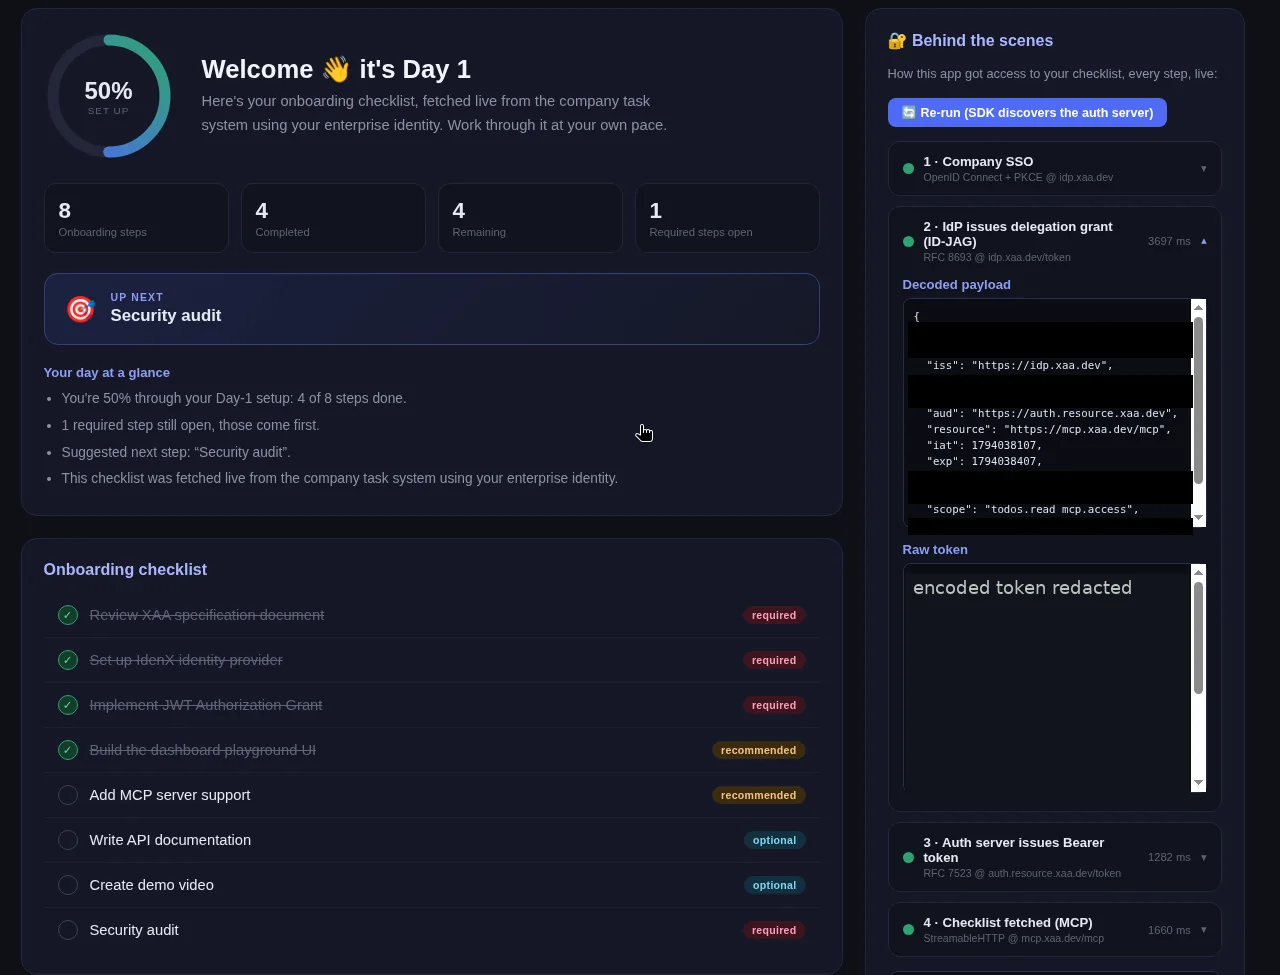
Fases 3 y 4: el token de acceso. El servidor de autorización de la otra aplicación verifica el ID-JAG (RFC 7523) y devuelve un token de acceso con un scope limitado. El ejemplo lo usa después para obtener la lista mediante MCP. Los claims del token muestran quién lo emitió, para qué audiencia y con qué scope.
Grabé todo el flujo en el playground público de xaa.dev, con la app de ejemplo en un entorno de pruebas local y un usuario sintético. Empieza en la página de inicio de sesión, así ves cada salto y después su header y payload decodificados. Lo único añadido es la barra de subtítulos de arriba. No tiene sonido y dura aproximadamente un minuto y 44 segundos.
Qué estás viendo#
- 0:08 Inicio de sesión en el IdP de la empresa. El usuario inicia sesión en idp.xaa.dev, no en la app del agente. La app nunca ve una contraseña, y en el IdP viven la MFA y las reglas de acceso. El playground acepta seis dígitos cualesquiera como segundo factor.
- 0:30 La app del agente recibe un ID token. Demuestra quién inició sesión. Fíjate en
iss(el IdP),aud(el client ID de la app) yexp, una hora después deiat. La app ya tiene una identidad de la organización, pero todavía ningún acceso a la app todo. - 0:47 El IdP lo cambia por un ID-JAG (RFC 8693). El agente pide una aserción dirigida a un solo destino. El tipo del header es
oauth-id-jag+jwt. Los claims nombran enaudel servidor de autorización de la app todo, junto conresource,client_idyscope. En un despliegue real aquí decide la política del administrador. El playground simplemente lo permite. - 0:58 El ID-JAG vive poco.
expllega 300 segundos después deiat. Un ID-JAG filtrado no sirve pasados cinco minutos, y solo funciona en el servidor nombrado enaud. - 1:07 El servidor de autorización propio de la app todo emite el access token (RFC 7523). El agente le presenta el ID-JAG. Ese servidor comprueba la firma del IdP y luego aplica sus propias reglas. En el token, ese servidor es
iss, el servidor MCP esaudy solo aparece elscopeaprobado. El usuario se identifica dentro del espacio de nombres de la app todo. - 1:30 El agente llama a la API. Con el access token lee la checklist por MCP. La parte izquierda de la página es esa respuesta. En ningún momento apareció una pantalla de consentimiento.
El laboratorio usa un ejemplo público con cuentas desechables y datos de muestra. Las capturas se recortaron a la aplicación y se tapó la información sensible antes de publicarlas. La grabación muestra los tokens de demostración decodificados por completo, porque vienen del playground público, pertenecen a un usuario sintético y caducan en una hora. Las cadenas de tokens codificados están acortadas por maquetación.
En qué punto está la especificación#
Sigue siendo un borrador, no un estándar terminado. El documento es draft-ietf-oauth-identity-assertion-authz-grant, ahora en la versión -06, con fecha del 31 de octubre de 2026. Es un documento del grupo de trabajo OAuth de la IETF, escrito por autores de Okta y Ping Identity y por un autor independiente. El resultado previsto es un documento Standards Track, pero los borradores aún pueden cambiar.
IETF 127, 18 de noviembre de 2026. Los autores presentaron el borrador en la sesión de OAuth. Las diapositivas señalan tres temas abiertos:
- Aprovisionamiento just-in-time: cómo trata una aplicación a un usuario que nunca ha visto, porque su primer contacto es un ID-JAG. Las diapositivas recomiendan abordarlo en una extensión futura.
- Key binding: vincular los tokens a una clave criptográfica para que un token robado sea inútil. Las diapositivas preguntan si debe pasar a una extensión propia, y las notas recogen una recomendación de varios borradores de seguimiento. Un participante dijo que trasladar temas a otros documentos hace que el borrador parezca inacabado. El autor respondió que el aprovisionamiento es opcional y que el key binding se aplica más ampliamente que este borrador.
- Gateways y proxies, habituales en despliegues de IA en los que un gateway se sitúa entre el agente y las aplicaciones. Es una cuestión abierta. Se propone un borrador aparte y las notas dicen que los autores querrían reuniones adicionales («interim») sobre gateways y key binding.
Las notas las recogen como recomendaciones. En ellas no aparece ninguna decisión definitiva. Los siguientes pasos de las diapositivas son clasificar las cuestiones pendientes, resolviendo cada una en una versión -07 o descartándola deliberadamente, y después solicitar un last call del grupo de trabajo.
Implementaciones#
Varios proveedores ya lo implementan, aunque el borrador no es definitivo. Según la lista de implementaciones de oauth.net, consultada el 19 de noviembre de 2026:
- Los proveedores de identidad que emiten ID-JAG incluyen Okta, Oracle OCI IAM, Ping, Gravitee, Descope, Keycloak (marcado «in progress») y otros.
- Los servidores de autorización que los aceptan incluyen Okta, Oracle OCI IAM, Ping, Gravitee, Auth0 (acceso anticipado), Stytch y WorkOS AuthKit (acceso anticipado).
- Las aplicaciones y herramientas de IA que actúan como clientes incluyen Claude, OpenAI Codex CLI y Visual Studio Code (versión preliminar).
- Las aplicaciones en el lado receptor incluyen Asana, Atlassian, Linear, Notion y Slack, algunas en beta.
Algunos ejemplos con fecha:
- Oracle: el 9 de octubre de 2026 Oracle publicó el intercambio de tokens ID-JAG en OCI IAM.
- Gravitee: Access Management 4.13, anunciado el 12 de noviembre de 2026, puede desempeñar ambos papeles: emitir ID-JAG y aceptarlos.
- Okta: el 13 de noviembre de 2026 anunció la disponibilidad general de la compatibilidad con proveedores de identidad de terceros, y cita a Ping, Descope y Oracle como proveedores habilitados para XAA con cuyos usuarios y agentes puede trabajar.
- MCP: el Model Context Protocol, una forma habitual de conectar herramientas de IA con aplicaciones, tiene una extensión «Enterprise-Managed Authorization» que usa un ID-JAG. El blog del proyecto la anunció como estable en junio de 2026.
Microsoft Entra no figuraba en la lista de oauth.net en el momento de la comprobación.
Diferencias con las pantallas de consentimiento y el on-behalf-of#
| Solicitud de consentimiento | On-behalf-of (OBO) | ID-JAG / XAA | |
|---|---|---|---|
| Quién aprueba | El usuario, aplicación por aplicación | El consentimiento previo del usuario, transmitido | El inicio de sesión corporativo, según reglas fijadas por un administrador |
| Qué ve el usuario | Una solicitud por aplicación | Normalmente nada tras el primer inicio de sesión | Nada |
| Dónde funciona | En cualquier lugar donde funcione OAuth | Un servicio que llama a otro, dentro de un solo sistema de identidad | Entre aplicaciones y organizaciones que gestionan cada una su propio servidor de autorización |
| Control central | Limitado | Parcial | El objetivo del diseño |
Frente a las pantallas de consentimiento: una solicitud de consentimiento pregunta al usuario cada vez. Un ID-JAG aplica una vez las reglas de la organización y después las hace cumplir en silencio.
Frente al on-behalf-of: la documentación de Microsoft describe el OBO como una API web que usa la identidad de un usuario para llamar a otra API, transmitiendo a lo largo de la cadena la identidad y los permisos del usuario. Ocurre dentro de la plataforma de identidad de Microsoft. El ID-JAG aborda un problema afín entre fronteras: las dos aplicaciones tienen servidores de autorización distintos y un tercero, el inicio de sesión corporativo, da fe del usuario. Desde el punto de vista del usuario se parecen, pero la confianza está organizada de otra manera.
Una consideración#
Menos solicitudes significan más comodidad, pero también menos momentos en los que una persona revisa la petición. Es una valoración, no una afirmación del estándar: el diseño solo ayuda si las políticas de la organización son sólidas y se revisan con regularidad. El ID-JAG hace posible ver y controlar el acceso de los agentes en un solo lugar. Alguien tiene que seguir ejerciendo ese control.
Este artículo se actualizará a medida que el borrador avance hacia el last call del grupo de trabajo.
Repite este lab#
Solo hacen falta Node.js 20 o posterior, git y un navegador. Registras una app gratuita en xaa.dev, ejecutas en local el ejemplo TypeScript de Okta y lees el ID-JAG y el access token en el panel Behind the scenes. Unos 20 minutos. Abre cada paso, copia los bloques y compara con lo que vi yo.
Cada valor entre corchetes angulares es un marcador para tu entorno de prueba. Nada en esta página es un identificador o secreto real.
Define tus variables una sola vez
# Values from the xaa.dev registration dialog. Replace each <PLACEHOLDER>; the endpoints below are the public defaults.
export XAA_CLIENT_ID='<APP_CLIENT_ID>'
export XAA_CLIENT_SECRET='<APP_CLIENT_SECRET>'
export EXCHANGE_CLIENT_ID='<EXCHANGE_CLIENT_ID>'          # leave empty if the dialog shows the same pair as above
export EXCHANGE_CLIENT_SECRET='<EXCHANGE_CLIENT_SECRET>'
export MCP_CLIENT_ID='<RESOURCE_CLIENT_ID>'               # the id that ends in -at-todo0-mcp
export MCP_CLIENT_SECRET='<RESOURCE_CLIENT_SECRET>'
export IDP_BASE_URL='https://idp.xaa.dev'
export AUTH_SERVER_URL='https://auth.resource.xaa.dev'
export MCP_SERVER_URL='https://mcp.xaa.dev/mcp'
export PORT='3001'
export BASE_URL='http://localhost:3001'
export XAA_SCOPE='todos.read mcp.access'
0 de 6 pasos hechos
Paso 1Registra una requesting app en xaa.dev
Objetivo. Registra el ejemplo como Requesting App con el URI de redirección local exacto y conéctalo al recurso Todo MCP server.
Requisitos
- Un navegador; xaa.dev es un playground público con datos desechables
1. Open https://xaa.dev/developer/register and enter any email address (it only filters which apps you see; no account is created).
2. Select + Register New App.
   Application Name:   Onboarding App - Local Dev
   Redirect URIs:      http://localhost:3001/callback      (exact match: scheme, host, port, path)
   Connect to Resource: Todo MCP server (todo0-mcp), keep the scopes todos.read and mcp.access
3. Save the credentials from the confirmation dialog. There are two OAuth clients:
   - main client (client_id / client_secret): sign-in and token exchange at the IdP
   - resource client (the id ends in -at-todo0-mcp): the JWT bearer grant at the resource's authorization server
4. Put them into env.sh. Do not mix the two pairs up: that is the most common mistake.
Salida esperada
Credential dialog shows two pairs:
  client_id           <APP_CLIENT_ID>
resource_client_id <RESOURCE_CLIENT_ID> (ends in -at-todo0-mcp)Paso 2Descarga el ejemplo e instálalo
Objetivo. Clona el ejemplo TypeScript de Okta basado en el SDK de MCP e instala sus dependencias.
Requisitos
- Node.js 20 o posterior y git
- Puerto 3001 libre
node --version
git clone https://github.com/oktadev/okta-xaa-typescript-mcp-sdk-example.git
cd okta-xaa-typescript-mcp-sdk-example
npm install
Salida esperada
v20.x.x
Cloning into 'okta-xaa-typescript-mcp-sdk-example'...
added <n> packages in <n>sPaso 3Define las credenciales
Objetivo. Carga env.sh y comprueba que ningún valor necesario esté vacío. La app los lee del entorno, así que no hay un archivo .env que subir por error.
Requisitos
- Las credenciales del paso de registro en env.sh
- La terminal está dentro de la carpeta clonada
. ./env.sh   # adjust the path if you saved env.sh elsewhere
for v in XAA_CLIENT_ID XAA_CLIENT_SECRET MCP_CLIENT_ID MCP_CLIENT_SECRET IDP_BASE_URL AUTH_SERVER_URL MCP_SERVER_URL BASE_URL XAA_SCOPE; do
  [ -n "${!v}" ] && echo "ok       $v" || echo "MISSING  $v"
done
Salida esperada
ok       XAA_CLIENT_ID
ok       XAA_CLIENT_SECRET
ok       MCP_CLIENT_ID
ok       MCP_CLIENT_SECRET
ok       IDP_BASE_URL
ok       AUTH_SERVER_URL
ok       MCP_SERVER_URL
ok       BASE_URL
ok XAA_SCOPEPaso 4Inicia la app e inicia sesión
Objetivo. Inicia la app e inicia sesión con el company SSO. El proveedor de identidad de la demo acepta cualquier correo, así que no hacen falta credenciales reales.
Requisitos
- Las variables de env.sh están definidas en esta terminal
npm start # keep it running, then open http://localhost:3001 and select "Sign in with company SSO"curl -s -o /dev/null -w "%{http_code}\n" http://localhost:3001/ # from a second terminalSalida esperada
╔════════════════════════════════════════════════════╗
║     Employee Onboarding (XAA · xaa.dev demo)        ║
╚════════════════════════════════════════════════════╝
  App:          http://localhost:3001
  IdP:          https://idp.xaa.dev
  Auth server:  https://auth.resource.xaa.dev
  MCP server:   https://mcp.xaa.dev/mcp
[login] logged in as <your-demo-email>
200Paso 5Lee el ID-JAG y el access token
Objetivo. Despliega cada tarjeta del panel Behind the scenes y comprueba tres cosas en los tokens decodificados.
Requisitos
- El panel muestra los cuatro pasos como completados
Stage 2, ID-JAG:
  header typ  = oauth-id-jag+jwt
  aud         = https://auth.resource.xaa.dev     (the resource's authorization server)
  resource    = https://mcp.xaa.dev/mcp
  scope       = todos.read mcp.access
  exp - iat   = 300 seconds

Stage 3, access token:
  scope       contains todos.read and mcp.access
  aud         = the ID-JAG's resource, byte for byte
Salida esperada
ID-JAG aud is the authorization server:           yes
ID-JAG resource is the MCP server:                yes
access token scope has todos.read and mcp.access: yes
access token aud equals ID-JAG resource: yesPaso 6Limpieza
Objetivo. Detén la app, borra el clon y las variables y elimina la app registrada en xaa.dev.
Requisitos
- Nada más usa el puerto 3001
# Stop the app: Ctrl+C in its terminal, or:
pkill -f "tsx.*src/server.ts" || true
cd .. && rm -rf okta-xaa-typescript-mcp-sdk-example
unset XAA_CLIENT_ID XAA_CLIENT_SECRET EXCHANGE_CLIENT_ID EXCHANGE_CLIENT_SECRET MCP_CLIENT_ID MCP_CLIENT_SECRET
# Then delete the app on https://xaa.dev/developer/register (select it, then delete).
# check: nothing listens on port 3001 any more
curl -s -o /dev/null -w "%{http_code}\n" http://localhost:3001/
Salida esperada
000Fuentes#
- IETF draft-ietf-oauth-identity-assertion-authz-grant-06 (Identity Assertion JWT Authorization Grant)
- IETF 127 OAuth session slides: Identity Assertion Authorization Grant
- IETF 127 OAuth working group session notes
- oauth.net: Cross-App Access, with the list of implementations
- Okta Developer: Cross App Access (XAA) concepts
- Okta press release, 13 Nov 2026: third-party identity providers in Okta for AI Agents
- Oracle OCI IAM release note, 9 Oct 2026: ID-JAG token exchange across trust domains
- Gravitee blog, 12 Nov 2026: Cross App Access in Access Management 4.13
- Model Context Protocol blog: Enterprise-Managed Authorization
- Microsoft Learn: the on-behalf-of flow
- xaa.dev, the free Cross App Access playground
- Video: See How Cross App Access (XAA) Works (OktaDev, 7:45)
Comenta este artículo#
La conversación sucede donde lo compartí. Participa, o dime en qué me equivoqué.
Este artículo en Markdown · RSS · JSON feed
Nuevos artículos por correo
Un correo a la semana con nuevos artículos y labs. Puedes darte de baja cuando quieras.
Tu dirección se guarda en Kit, el servicio que envía los correos. Detalles