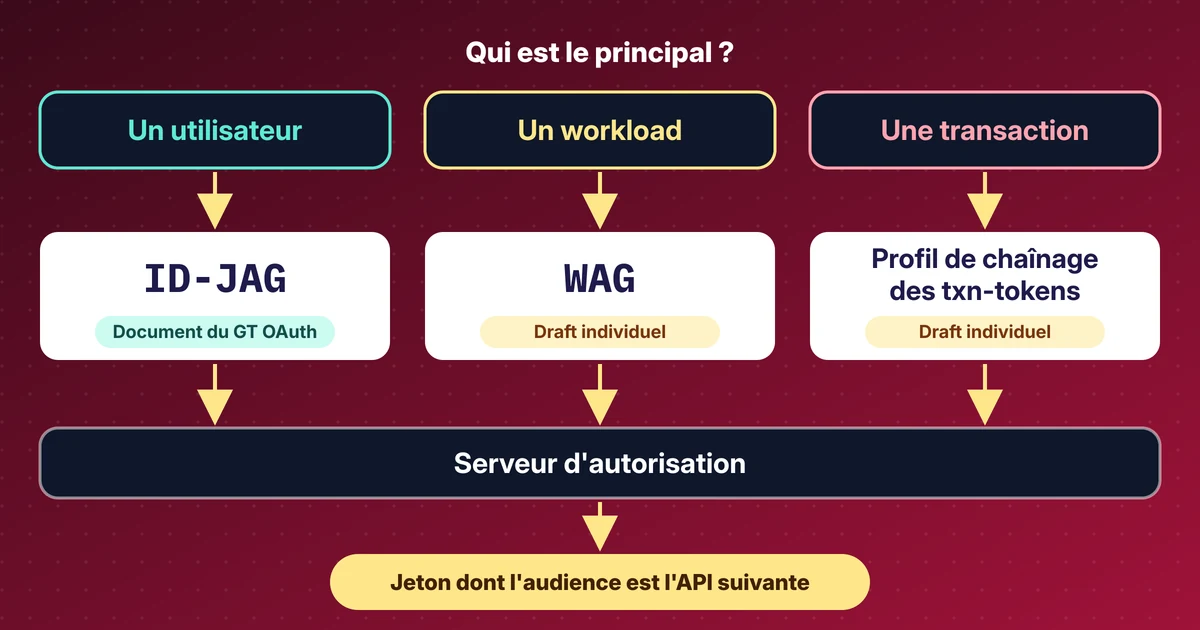
Un ID-JAG permet à la connexion d'entreprise d'approuver l'accès d'un agent IA à une autre application sans écran de consentement pour chaque app. Il enchaîne le token exchange (RFC 8693) et le grant JWT bearer (RFC 7523) et reste un draft IETF.
Ces articles suivent le draft, les implémentations et les labs que j'ai pu exécuter. L'inspecteur ci-dessous contrôle un token face au draft actuel dans le navigateur.
Outils pour ce sujet
Inspecteur ID-JAG: Contrôle un ID-JAG face au brouillon, comprends chaque claim et copie les requêtes RFC 8693 et RFC 7523 en curl.
Décodeur et vérification JWT: Décode en-tête et payload, lis exp et iat comme des dates, vérifie avec un secret, PEM, JWK ou JWKS et sois alerté sur les configurations faibles.
OIDC discovery et JWKS: Lis les métadonnées de discovery et la JWKS, avec des alertes sur PKCE, les clés faibles et les grants risqués.
Ma lecture des sessions OAuth et WIMSE d'IETF 127 : ID-JAG, Workload Authorization Grant, transaction tokens et acteurs, avec les révisions des drafts.
Comment ID-JAG et Cross App Access laissent le fournisseur d'identité de l'entreprise approuver l'accès des agents d'IA à d'autres applications, avec captures.