Imposer le downscoping dans le token exchange pour les appels entre agents
Lab Keycloak pour agents A2A : le jeton que B obtient pour C suit les scopes de B, pas ceux de A, sans downscoping imposé. Essai standard, contrôle, correctif.
Récupère ou colle un document de discovery et ses clés. Je les lis avant de faire confiance à un nouvel issuer.
Tourne dans ton navigateur. Rien de ce que tu colles n'est envoyé ailleurs. Ne colle pas de clés privées de production.
La page ne fait aucune requête réseau pendant que tu travailles. Seules exceptions : les boutons « Récupérer », qui appellent l'adresse que tu saisis. Garde les vraies clés privées hors de toute page web, celle-ci comprise.
L'URL de l'émetteur, ou le JSON de discovery lui-même et le JWKS si la récupération est bloquée par CORS.
Les exemples utilisent des clés jetables et des noms example.test. En dehors de cette page, ils ne valent rien.
L'URL de l'émetteur, ou le JSON de discovery lui-même et le JWKS si la récupération est bloquée par CORS.
À l'URL de l'issuer plus /.well-known/openid-configuration. Les serveurs OAuth publient parfois /.well-known/oauth-authorization-server à la place. Saisis l'issuer et la page le récupère.
Le navigateur exige des en-têtes CORS sur l'issuer. S'ils manquent, récupère le JSON avec curl et colle-le dans la page.
Les articles et labs les plus récents sur le même sujet, choisis automatiquement.
Lab Keycloak pour agents A2A : le jeton que B obtient pour C suit les scopes de B, pas ceux de A, sans downscoping imposé. Essai standard, contrôle, correctif.
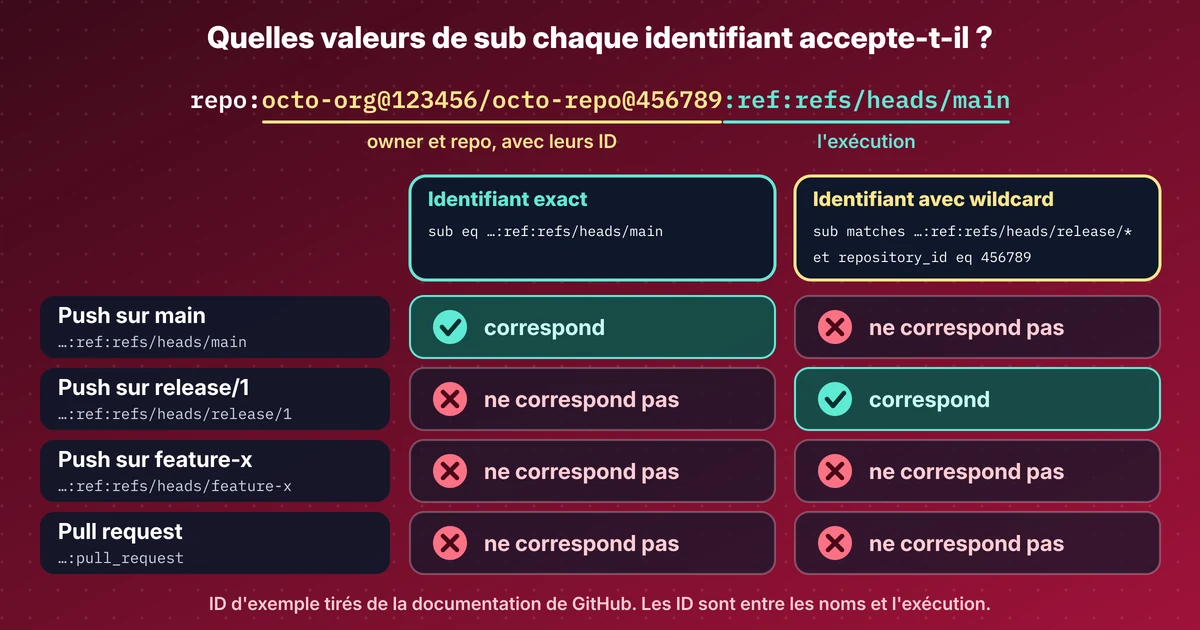
Lab : un workflow GitHub se connecte à Azure sans secret. J'affiche le sub de six types de run et le credential qui fait passer chacun, PR comprises.
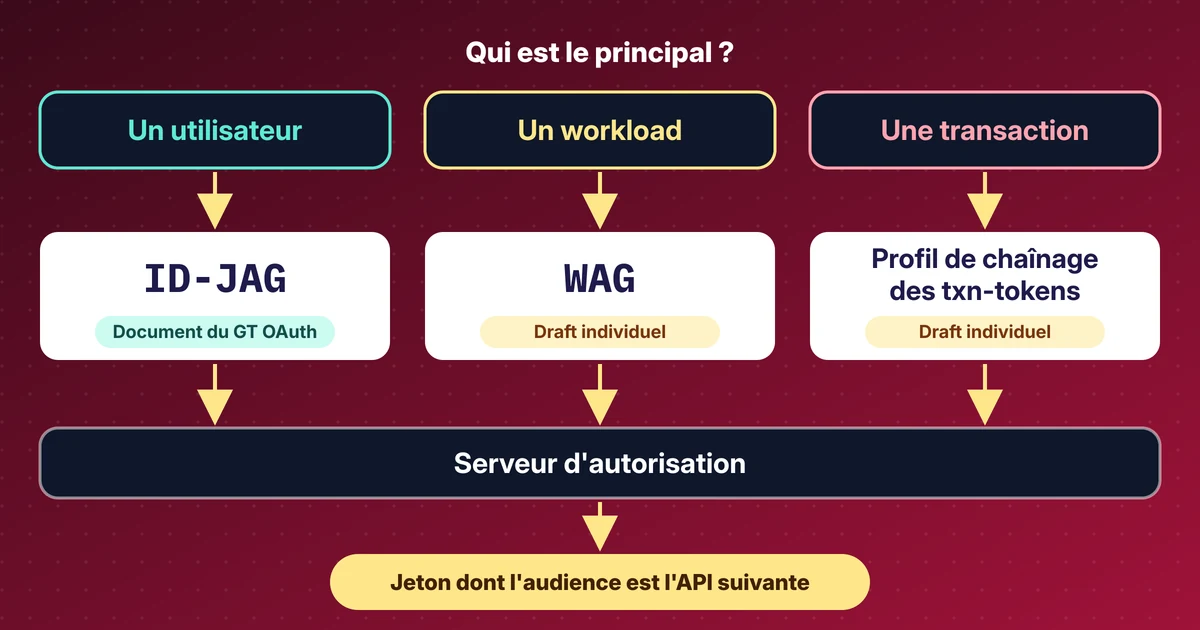
Ma lecture des sessions OAuth et WIMSE d'IETF 127 : ID-JAG, Workload Authorization Grant, transaction tokens et acteurs, avec les révisions des drafts.
Le sub OIDC de GitHub contient les ID du propriétaire et du dépôt, les identifiants Entra avec wildcard restent en preview, WorkOS lance l'agent auth.