Imposer le downscoping dans le token exchange pour les appels entre agents
Lab Keycloak pour agents A2A : le jeton que B obtient pour C suit les scopes de B, pas ceux de A, sans downscoping imposé. Essai standard, contrôle, correctif.
Envoie une requête avec la méthode d'auth dont tu as besoin, y compris les grants OAuth et une preuve DPoP facultative. L'appel va de ton navigateur à l'API, pas par ce site.
Les requêtes quittent ton navigateur vers l'API que tu saisis.
Quand tu cliques sur Envoyer ou Obtenir le token, ton navigateur appelle cette adresse directement. La requête ne passe pas par iamops.dev, et ce site ne voit jamais l'URL, les en-têtes ni le corps.
Utilise uniquement des identifiants de test ou de bac à sable. Ne colle jamais de secrets de production, de mots de passe ou de tokens en service.
Les tokens et les secrets restent dans la mémoire de cet onglet. Si tu le choisis, la page peut mémoriser la configuration sans les secrets.
Ne teste que des API que tu possèdes ou que tu as le droit de tester.
Cet outil est fourni en l'état, sans garantie.
Tourne dans ton navigateur. Rien de ce que tu colles n'est envoyé ailleurs. Ne colle pas de clés privées de production.
Utilisez un compte de test et des clés jetables. Ne collez pas de secrets de production, de cookies de session ni de jetons d'utilisateurs réels.
L'URL de l'API et les identifiants ou le jeton de la méthode d'authentification choisie : Basic, Bearer, une clé d'API, ou des paramètres OAuth comme l'émetteur, l'identifiant client, et pour certains grants un secret client ou un jeton de rafraîchissement. Vous pouvez aussi coller une commande curl, une entrée HAR ou une définition OpenAPI ou Postman pour remplir le formulaire. Utilisez uniquement des tenants et des secrets de test.
Colle une commande curl, un HAR, un document OpenAPI ou Swagger, ou une collection Postman. L'analyse reste dans ce navigateur. Les secrets restent en mémoire et ne sont pas enregistrés.
Crée une clé ES256 en mémoire et ajoute un en-tête DPoP sur l'appel token et sur Envoyer.
Enregistre sur cet appareil la méthode, l'URL, les noms d'en-têtes, les endpoints et le client id. Les tokens, mots de passe et secrets ne sont pas enregistrés.
Se met à jour pendant que tu tapes. L'option qui masque les secrets dans les copies s'applique ici et à Copier.
Les exemples utilisent des clés jetables et des noms example.test. En dehors de cette page, ils ne valent rien.
L'URL de l'API et les identifiants ou le jeton de la méthode d'authentification choisie : Basic, Bearer, une clé d'API, ou des paramètres OAuth comme l'émetteur, l'identifiant client, et pour certains grants un secret client ou un jeton de rafraîchissement. Vous pouvez aussi coller une commande curl, une entrée HAR ou une définition OpenAPI ou Postman pour remplir le formulaire. Utilisez uniquement des tenants et des secrets de test.
Non. Ton navigateur appelle l'API ou le token endpoint directement. Si ce serveur n'autorise pas les lectures cross-origin, l'appel échoue dans le navigateur et je propose la même requête en curl.
Non, pas par défaut. Les tokens et les secrets restent dans la mémoire de cet onglet. Si tu coches Mémoriser la configuration sans les secrets, seuls des réglages non secrets comme l'URL, le client id et les endpoints sont stockés sur cet appareil.
Client credentials, authorization code avec PKCE, device code, refresh token et échange de token RFC 8693. Tu peux aussi joindre une preuve DPoP construite dans le navigateur.
Les articles et labs les plus récents sur le même sujet, choisis automatiquement.
Lab Keycloak pour agents A2A : le jeton que B obtient pour C suit les scopes de B, pas ceux de A, sans downscoping imposé. Essai standard, contrôle, correctif.
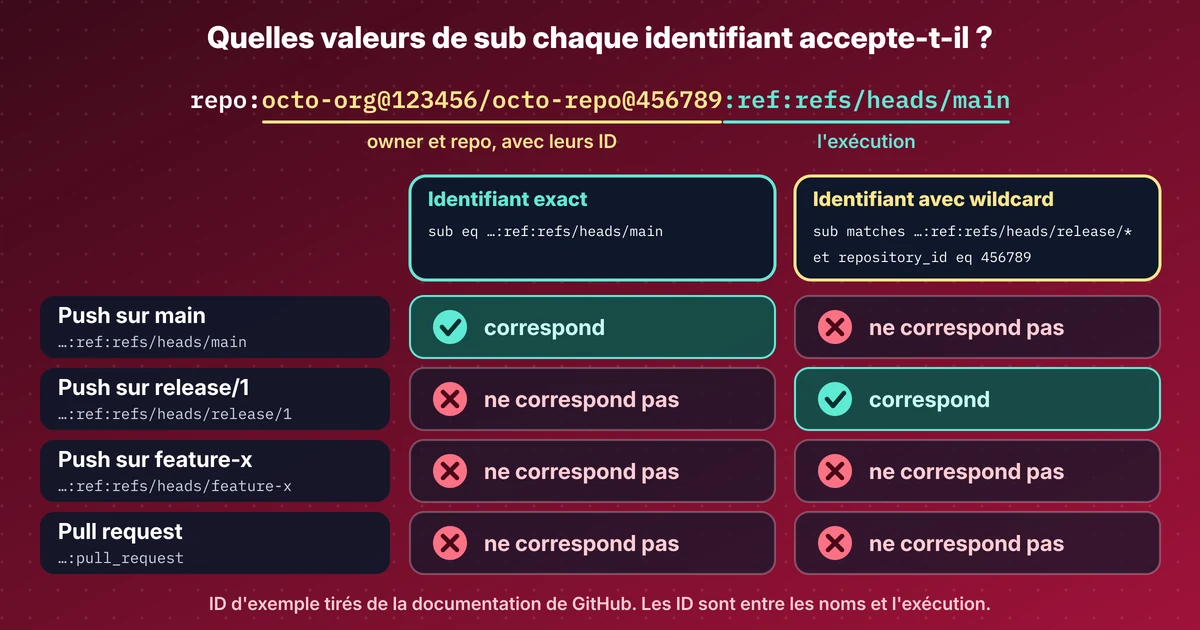
Lab : un workflow GitHub se connecte à Azure sans secret. J'affiche le sub de six types de run et le credential qui fait passer chacun, PR comprises.
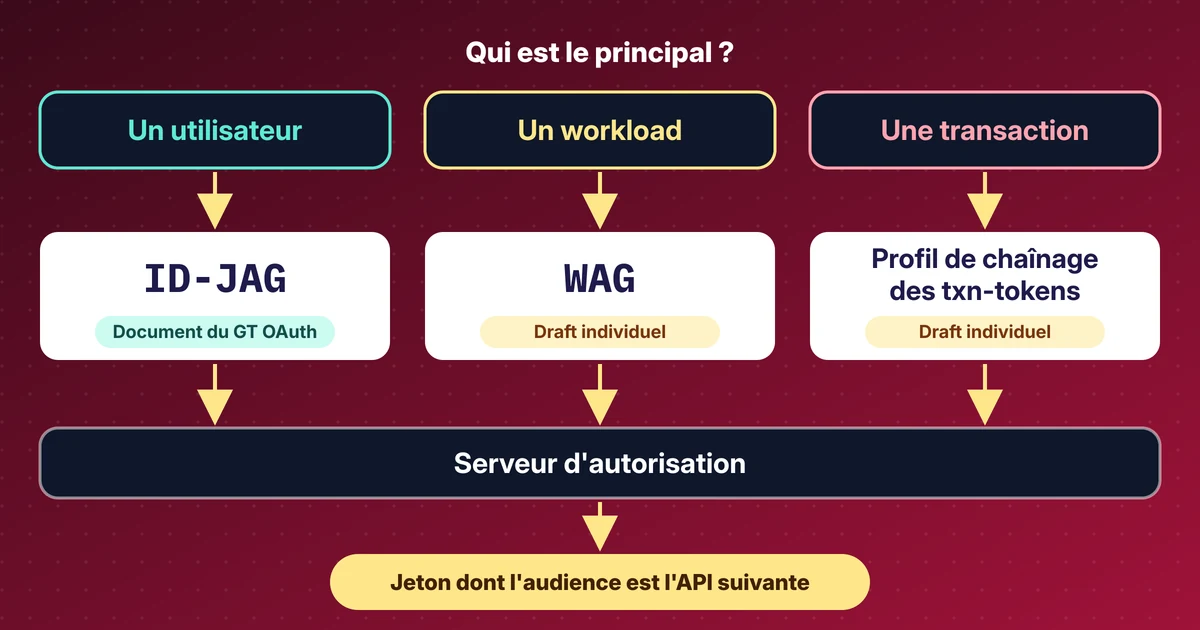
Ma lecture des sessions OAuth et WIMSE d'IETF 127 : ID-JAG, Workload Authorization Grant, transaction tokens et acteurs, avec les révisions des drafts.
Le sub OIDC de GitHub contient les ID du propriétaire et du dépôt, les identifiants Entra avec wildcard restent en preview, WorkOS lance l'agent auth.