Downscoping beim Token Exchange für Agent-zu-Agent-Aufrufe erzwingen
Keycloak-Labor für A2A-Agenten: Das Token, das B für C erhält, folgt den Scopes von B, nicht von A, ohne erzwungenes Downscoping. Lauf, Kontrolle, Abhilfe.
Sende eine Anfrage mit der Auth-Methode, die du brauchst, inklusive OAuth-Grants und einem optionalen DPoP-Proof. Der Aufruf geht von deinem Browser an die API, nicht über diese Seite.
Anfragen verlassen deinen Browser in Richtung der API, die du eingibst.
Wenn du auf Senden oder Token holen klickst, ruft dein Browser diese Adresse direkt auf. Die Anfrage geht nicht über iamops.dev, und diese Seite sieht nie die URL, die Header oder den Body.
Verwende nur Test- oder Sandbox-Zugangsdaten. Füge keine Produktionsgeheimnisse, Passwörter oder lebenden Tokens ein.
Tokens und Geheimnisse bleiben im Speicher dieses Tabs. Wenn du es erlaubst, merkt sich die Seite die Konfiguration ohne die Geheimnisse.
Teste nur APIs, die dir gehören oder die du testen darfst.
Dieses Tool wird ohne Gewähr bereitgestellt, so wie es ist.
Läuft in deinem Browser. Nichts, was du einfügst, wird irgendwohin gesendet. Füge keine privaten Produktionsschlüssel ein.
Die API-URL und die Anmeldedaten oder das Token der gewählten Auth-Methode: Basic, Bearer, ein API-Schlüssel oder OAuth-Einstellungen wie Issuer, Client-ID und bei manchen Grants ein Client-Secret oder ein Refresh Token. Sie können auch einen curl-Befehl, einen HAR-Eintrag oder eine OpenAPI- oder Postman-Definition einfügen, um das Formular zu füllen. Verwenden Sie nur Test-Tenants und Test-Geheimnisse.
Füge einen curl-Befehl, eine HAR, ein OpenAPI- oder Swagger-Dokument oder eine Postman-Collection ein. Die Auswertung bleibt in diesem Browser. Geheimnisse bleiben im Speicher und werden nicht abgelegt.
Erzeugt einen ES256-Schlüssel im Speicher und setzt einen DPoP-Header beim Token-Aufruf und bei Senden.
Speichert Methode, URL, Header-Namen, Endpoints und die Client-ID auf diesem Gerät. Tokens, Passwörter und Geheimnisse werden nicht gespeichert.
Aktualisiert sich beim Tippen. Wenn du Geheimnisse in Kopien redigierst, gilt das auch hier und für Kopieren.
Die Beispiele nutzen Wegwerf-Schlüssel und example.test-Namen. Außerhalb dieser Seite sind sie wertlos.
Die API-URL und die Anmeldedaten oder das Token der gewählten Auth-Methode: Basic, Bearer, ein API-Schlüssel oder OAuth-Einstellungen wie Issuer, Client-ID und bei manchen Grants ein Client-Secret oder ein Refresh Token. Sie können auch einen curl-Befehl, einen HAR-Eintrag oder eine OpenAPI- oder Postman-Definition einfügen, um das Formular zu füllen. Verwenden Sie nur Test-Tenants und Test-Geheimnisse.
Nein. Dein Browser ruft die API oder den Token-Endpoint direkt auf. Wenn dieser Server keine Cross-Origin-Leserei erlaubt, schlägt der Aufruf im Browser fehl und ich biete dieselbe Anfrage als curl an.
Nein, nicht standardmäßig. Tokens und Geheimnisse bleiben im Speicher dieses Tabs. Wenn du Konfiguration ohne Geheimnisse merken ankreuzt, werden nur ungeheime Einstellungen wie URL, Client-ID und Endpoints auf diesem Gerät gespeichert.
Client Credentials, Authorization Code mit PKCE, Device Code, Refresh Token und Token Exchange nach RFC 8693. Du kannst auch einen DPoP-Proof anhängen, der im Browser erzeugt wird.
Die neuesten Beiträge und Labs zum selben Thema, automatisch ausgewählt.
Keycloak-Labor für A2A-Agenten: Das Token, das B für C erhält, folgt den Scopes von B, nicht von A, ohne erzwungenes Downscoping. Lauf, Kontrolle, Abhilfe.
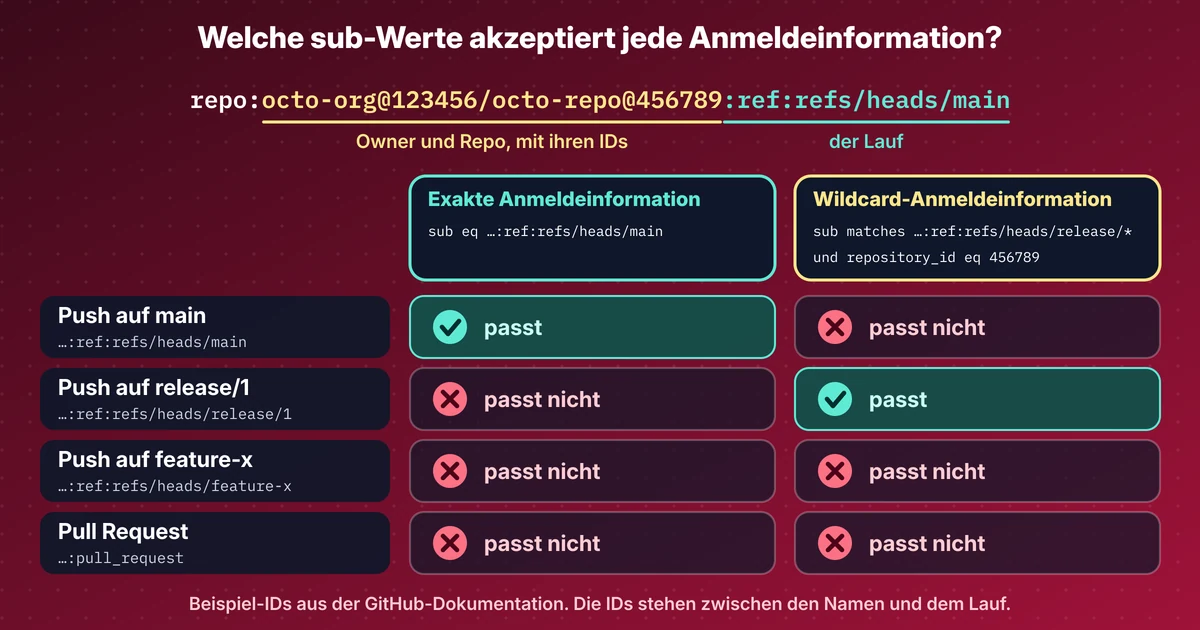
Lab: Ein GitHub-Workflow meldet sich ohne Secret bei Azure an. Ich zeige den sub von sechs Laufarten und welches Credential jede zulässt, auch Pull Requests.
Meine Lesart der OAuth- und WIMSE-Sitzungen von IETF 127: ID-JAG, Workload Authorization Grant, Transaction Tokens und Akteure, mit den Draft-Revisionen.
Der OIDC-sub von GitHub enthält jetzt Owner- und Repo-ID, Entra-Wildcard-Anmeldeinformationen sind in der Preview, WorkOS hat Agent Auth veröffentlicht.