Imponer el downscoping en el token exchange para llamadas entre agentes
Lab de Keycloak para agentes A2A: el token que B obtiene para C sigue los scopes de B, no los de A, sin downscoping impuesto. Prueba, control y solución.
Envía una petición con el método de auth que necesites, incluidos los grants OAuth y una prueba DPoP opcional. La llamada va de tu navegador a la API, no a través de este sitio.
Las peticiones salen de tu navegador hacia la API que indiques.
Cuando pulsas Enviar u Obtener token, tu navegador llama a esa dirección de forma directa. La petición no pasa por iamops.dev, y este sitio nunca ve la URL, las cabeceras ni el cuerpo.
Usa solo credenciales de prueba o de entorno aislado. No pegues secretos de producción, contraseñas ni tokens en uso.
Los tokens y los secretos se quedan en la memoria de esta pestaña. Si lo eliges, la página puede recordar la configuración sin los secretos.
Prueba solo APIs que sean tuyas o que tengas permiso para probar.
Esta herramienta se ofrece tal cual, sin garantía.
Se ejecuta en tu navegador. Nada de lo que pegues se envía a ningún sitio. No pegues claves privadas de producción.
Usa una cuenta de prueba y claves desechables. No pegues secretos de producción, cookies de sesión ni tokens de usuarios reales.
La URL de la API y las credenciales o el token del método de autenticación elegido: Basic, Bearer, una clave de API, o ajustes OAuth como emisor, client id y, en algunas concesiones, un client secret o un token de actualización. También puedes pegar un comando curl, una entrada HAR o una definición OpenAPI o Postman para rellenar el formulario. Usa solo tenants y secretos de prueba.
Pega un comando curl, un HAR, un documento OpenAPI o Swagger, o una colección Postman. El análisis se queda en este navegador. Los secretos quedan en memoria y no se guardan.
Crea una clave ES256 en memoria y añade una cabecera DPoP en la llamada token y en Enviar.
Guarda en este dispositivo el método, la URL, los nombres de cabecera, los endpoints y el client id. No se guardan tokens, contraseñas ni secretos.
Se actualiza mientras escribes. La opción de omitir secretos en las copias vale aquí y para Copiar.
Los ejemplos usan claves desechables y nombres example.test. Fuera de esta página no valen nada.
La URL de la API y las credenciales o el token del método de autenticación elegido: Basic, Bearer, una clave de API, o ajustes OAuth como emisor, client id y, en algunas concesiones, un client secret o un token de actualización. También puedes pegar un comando curl, una entrada HAR o una definición OpenAPI o Postman para rellenar el formulario. Usa solo tenants y secretos de prueba.
No. Tu navegador llama a la API o al token endpoint de forma directa. Si ese servidor no permite lecturas cross-origin, la llamada falla en el navegador y ofrezco la misma petición como curl.
No, no por defecto. Los tokens y los secretos se quedan en la memoria de esta pestaña. Si marcas Recordar la configuración sin secretos, en este dispositivo solo se guardan ajustes no secretos como la URL, el client id y los endpoints.
Client credentials, authorization code con PKCE, device code, refresh token e intercambio de token RFC 8693. También puedes adjuntar una prueba DPoP construida en el navegador.
Los artículos y labs más recientes sobre el mismo tema, elegidos automáticamente.
Lab de Keycloak para agentes A2A: el token que B obtiene para C sigue los scopes de B, no los de A, sin downscoping impuesto. Prueba, control y solución.
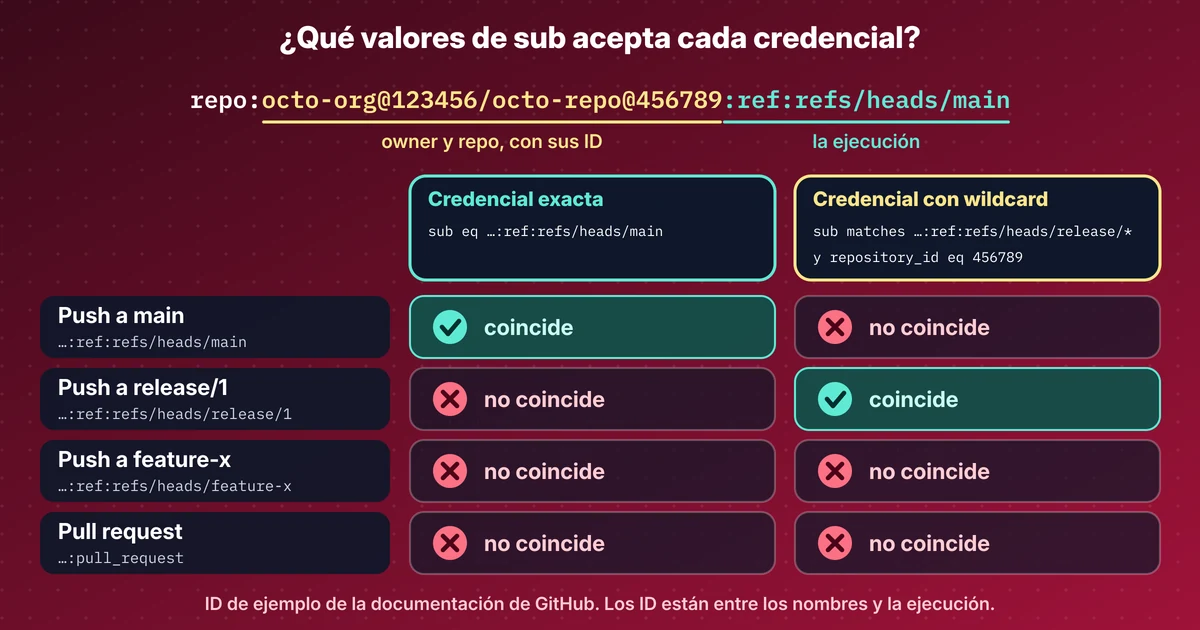
Lab: un workflow de GitHub inicia sesión en Azure sin secretos. Imprimo el sub de seis tipos de run y qué credencial deja pasar a cada uno, PR incluidas.
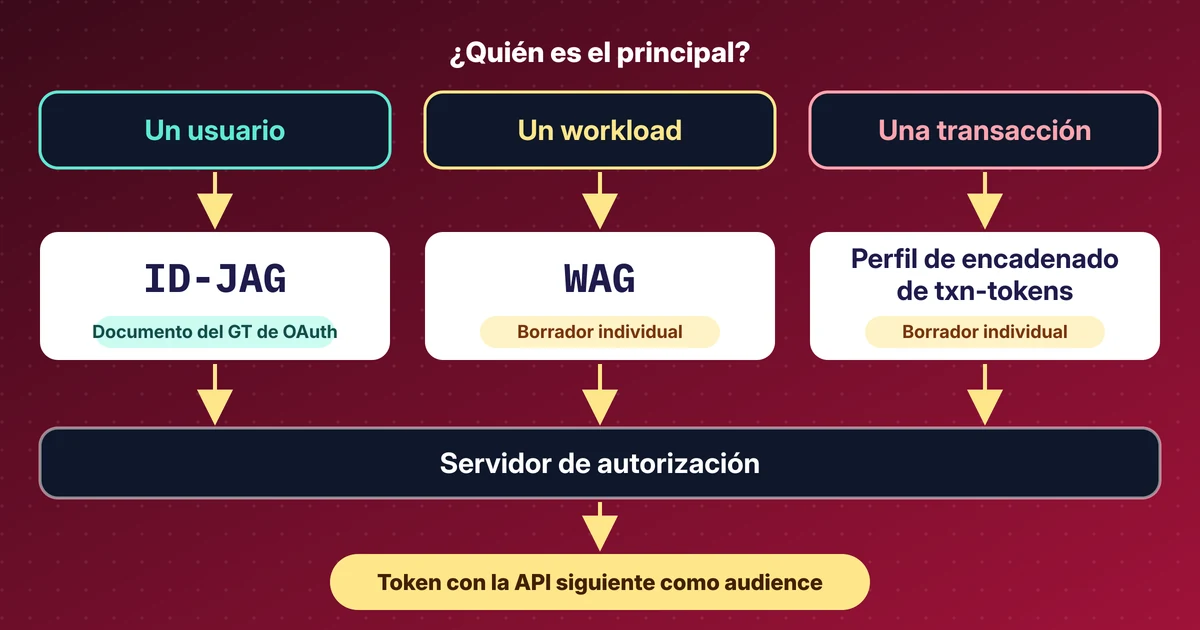
Mi lectura de las sesiones OAuth y WIMSE de IETF 127: ID-JAG, Workload Authorization Grant, transaction tokens y actores, con las revisiones de los drafts.
El sub OIDC por defecto de GitHub ya incluye los ID de owner y repo, las credenciales de Entra con wildcard siguen en preview y WorkOS lanzó agent auth.