Kurz gesagt
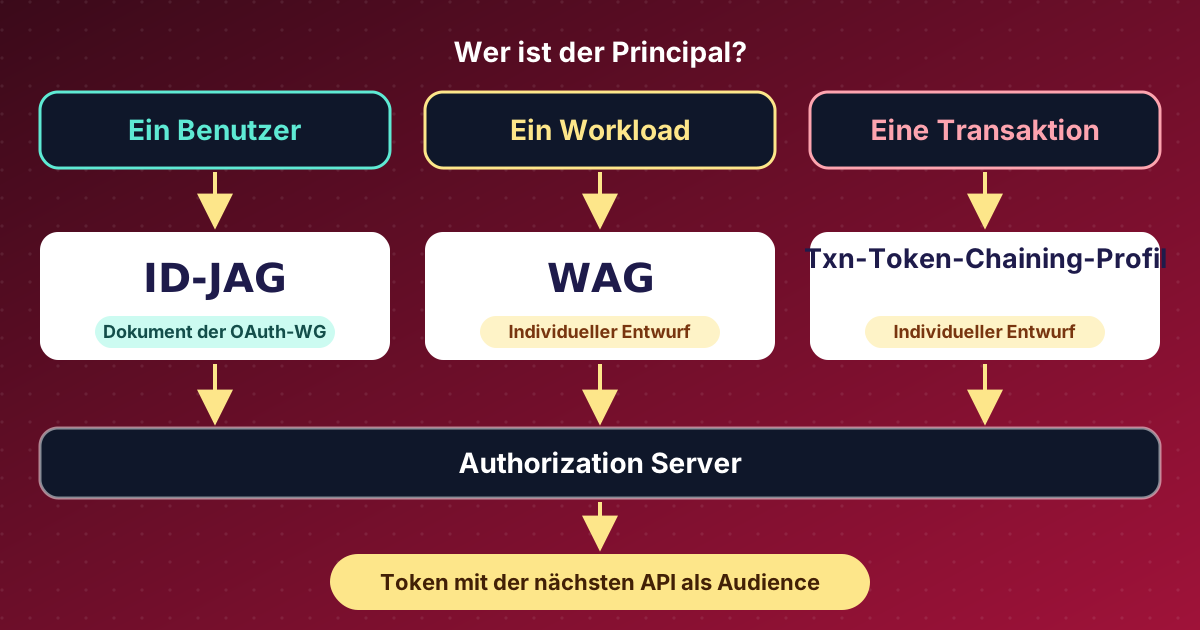
- Auf der IETF 127 wurde die Delegation an Agenten in drei Fällen behandelt: ein Benutzer (ID-JAG), ein Workload, der für sich selbst handelt (Workload Authorization Grant, WAG), und eine laufende Transaktion (ein Transaction-Token-Grant).
- ID-JAG steht bei Draft -06 und ist weiterhin ein Dokument der OAuth-Arbeitsgruppe. Just-in-Time-Provisionierung und Key Binding wandern in eigene Drafts, offen bleibt der Gateway in der Mitte.
- WAG, das Transaction-Token-Profil, Transactional Access Tokens, das Actor Profile und die drei neuesten Delegations-Drafts sind individuelle Drafts. Nichts davon ist angenommen oder final.
- Für eigene Entwürfe: jeden Agentenfluss nach dem Principal einordnen, das eingehende Token nie an den nächsten Hop weiterreichen und die Draft-Revision in jedes Design schreiben, das davon abhängt.
Die IETF 127 fand diese Woche in San Francisco statt. Ich war nicht dabei. Ich habe die Folien, die Mitschriften der Freiwilligen und die aktuellen Drafts der OAuth- und WIMSE-Sitzungen gelesen und am 20. November 2026 Name und Revision jedes Drafts auf datatracker.ietf.org geprüft.
Die OAuth-Sitzung war am Mittwoch, dem 18. November. WIMSE traf sich am selben Abend (22:00 UTC), und die gemeinsame Sitzung von OAuth und WIMSE folgte am Donnerstag, dem 19. November. OAuth hat heute noch eine Sitzung, die beim Schreiben noch nicht stattgefunden hat. Ich zitiere die Mitschriften als Mitschriften. Sie sind keine Beschlüsse.
Drei Grants für drei Arten von Principals#
In der gemeinsamen Sitzung schlug Justin Richer eine einfache Einteilung vor, festgehalten in den WIMSE-Notizen: ID-JAG betrifft eine Person, WAG einen Workload und “TAG” eine laufende Transaktion. “TAG” ist ein Spitzname aus der Diskussion. Es ist weder ein Draft noch ein registrierter Name.
| Fall | Draft, den ich geprüft habe | Stand |
|---|---|---|
| Ein Benutzer | draft-ietf-oauth-identity-assertion-authz-grant-06 (ID-JAG) | Dokument der OAuth-Arbeitsgruppe, veröffentlicht am 31. Okt. 2026 |
| Ein Workload, der für sich selbst handelt | draft-carleton-workload-authz-grant-02 (WAG) | Individueller Draft, “Informational”, veröffentlicht am 2. Nov. 2026 |
| Eine laufende Transaktion | draft-fletcher-oauth-txn-token-chaining-profile-01 | Individueller Draft, veröffentlicht am 26. Okt. 2026 |
ID-JAG und das Transaction-Token-Profil sind beide Profile von Identity Chaining. Dieser Draft steht bei -17, und der Datatracker zeigt ihn in der Warteschlange des RFC Editors mit dem Status “blocked: Final Approval Pending”. Die WIMSE-Notizen nennen ihn “RFC 10092 (to be)”. Der Datatracker zeigt noch keine RFC-Nummer, deshalb würde ich keine nennen.
ID-JAG bei Draft -06#
Die ID-JAG-Folien listen die Änderungen von -05 und -06 auf. Diese würde ich zuerst lesen:
- Ein schlüsselgebundenes ID-JAG kann die Client-Authentifizierung am Authorization Server der Ressource ersetzen.
- Token Exchange ist auf eine einzige Audience beschränkt. Eine unbekannte Audience erhält
invalid_target. - mTLS-Binding wurde ergänzt, und ein DPoP-gebundenes ID-JAG verlangt den Grant-Typ
jwt-dpop. - Ein neuer Abschnitt Subject Identifier Mapping, Tenant-Prüfungen und ein Metadatenwert
id_jag_signing_alg_values_supported. - Ein Abschnitt Privacy Considerations.
Die Folien nennen auch, wer es implementiert. Auf der Liste stehen unter anderem Okta, Ping, Auth0, Descope, Keycloak, WorkOS und Oracle OCI IAM. Die Grundlagen habe ich in ID-JAG explained beschrieben.
Aus der Implementierungserfahrung kamen drei Themen, und jedes landete woanders als im Kern-Draft:
- Just-in-Time-Provisionierung (Issues #83 und #121). Empfohlen wird eine spätere Erweiterung. Eine App kann einen Benutzer jetzt zum ersten Mal über ein ID-JAG kennenlernen, und eigene Claims sind erlaubt, aber nicht zwingend interoperabel.
- Key Binding (Issue #103). Die Folien nennen die fehlenden Teile in draft-mcguinness-oauth-token-exchange-cnf und draft-parecki-oauth-jwt-dpop-grant und fragen, ob das Key Binding in eine eigene Erweiterung gehört. In den Notizen sagte Hannes, das Auslagern in andere Dokumente lasse den Draft unfertig wirken. Aaron Parecki antwortete, die Provisionierung sei optional und das Binding gelte breiter als ID-JAG.
- Gateways und Proxys (Issue #114). Ein Gateway in der Mitte führt den Token Exchange aus, aber die Audience des ID-Tokens ist der Client, der das Gateway aufgerufen hat, und die Audience-Prüfung schlägt fehl. Die Folien schlagen vor, Topologien mit Vermittlern für außerhalb des Umfangs zu erklären, und verweisen auf draft-mcguinness-oauth-id-continuation-assertion als Erweiterung.
Die Autoren baten um Interim-Treffen zu Gateways und Key Binding. Die nächsten Schritte auf den Folien: die übrigen Issues in -07 einarbeiten oder ausdrücklich zurückstellen und danach den Working Group Last Call anfragen.
Meine Meinung: Der Kern-Grant wirkt stabil genug, um darauf aufzubauen. Ein Design mit einem Gateway in der Mitte würde ich noch nicht darauf stützen, denn genau diesen Fall haben die Autoren selbst ausgelagert.
WAG: die Workload-Variante#
Der WAG-Draft beschreibt eine Plattform, deren Workload Identity Provider einen JWT-Grant nach RFC 7523 signiert, der genau einen Workload benennt. Der Authorization Server eines Dritten wird einmalig so konfiguriert, dass er diesem Provider vertraut, und lehnt einen Workload nicht ab, nur weil er ihn noch nie gesehen hat. Der Draft nennt einen KI-Agenten als Ausgangsfall und erklärt den Zugriff im Namen eines Benutzers für außerhalb des Umfangs.
Er sagt auch klar, dass er ein früher, explorativer individueller Draft ist und kein Dokument der Arbeitsgruppe. In der WIMSE-Sitzung sagte Aaron Parecki, ID-JAG gehe im Kern um einen Benutzer, und ohne Benutzer sehe der Fall nach WAG aus. Jeff Lombardo sagte, er unterstütze die Annahme ausdrücklich. Karl McGuinness plädierte dafür, die Principal-Typen getrennt zu halten, statt den Empfänger den Typ aus Claims ableiten zu lassen. Die Notizen halten keinen Einwand gegen die Idee fest. Einen Aufruf zur Annahme halten sie ebenfalls nicht fest.
Auch die Client-Identität kam zur Sprache. Justin Richers Vortrag The Future of Client ID nannte als Optionen dynamische Registrierung, eine Metadaten-URL (CIMD), eine Client-ID als JWT und eine SPIFFE-ID. Der Draft SPIFFE client authentication steht bei -03 (2. November) und deckt nur den Token-Endpunkt ab.
Zwei weitere WIMSE-Punkte zählen, wenn Sie darauf aufbauen:
- Workload Proof Token (draft-ietf-wimse-wpt-02) hat den Nachweis in den
Authorization-Header verlegt. Eine Anfrage hat nur einen solchen Header, ein WPT kann also nicht zusammen mit einem OAuth-Access-Token reisen. Flemming Andreasen nannte die Änderung unvereinbar mit der Architektur, und Jonathan Rosenberg wies darauf hin, dass ein Agent, der für einen Benutzer handelt, sowohl ein Access Token als auch die Authentifizierung des Agenten braucht. Der Chair verwies die Frage an die Mailingliste. - WIMSE Architecture (-09) erschien am 17. November (UTC). Die Autoren halten sie für fertig, und die Chairs planen in den nächsten Wochen einen Working Group Last Call.
In derselben Sitzung stellte Brian Campbell den Draft AI Identity Management System vor, mit der Formel “OAuth in the front, WIMSE in the back”. Laut Notizen definiert er kein neues Protokollverhalten.
Transaction Tokens über eine Grenze hinweg#
Transaction Tokens bleiben innerhalb einer Trust Domain. George Fletchers Profil beschreibt, wie ein Workload sein Txn-Token beim eigenen Authorization Server gegen ein Txn-Token-JAG (typ gleich txn-chain+jwt) eintauscht und dieses beim Server eines Partners vorlegt. Laut Folien gilt der Grant höchstens 300 Sekunden, bevorzugt 60, die jti ist einmalig verwendbar, und die interne Aufrufkette verlässt die Grenze nie. Offen sind die Fragen, ob das Sender Constraining von SHOULD auf MUST angehoben werden soll und wie das Subject abgebildet wird.
Interessant war die Diskussion:
- Max Gerber fragte, warum ein neuer JAG-Typ nötig sei, wenn es ID-JAG und WAG gibt. Justin Richer und Pieter Kasselman antworteten, das Eingangsartefakt sei ein anderes und das JAG würde eine reduzierte Teilmenge seiner Claims tragen.
- Mark Atwood sagte, das Entfernen interner Kennungen, bevor ein Token eine Grenze überquert, solle ein MUST sein. Antoine Fressancourt entgegnete, Kennungen müssten für das Audit trotzdem rekonstruierbar bleiben.
- Arndt Schwenkschuster befürchtete, Transaction Tokens würden zu “the new bearer AT”, der gestohlen und eingetauscht werden kann. George Fletcher antwortete, sie seien orthogonal zur Client-Authentifizierung.
- Justin Richer: “Semantically, the transaction token shouldn’t contain authorization to do work, it should shape work being done.”
Die Notizen schließen mit breiter Zustimmung, dass die Arbeit eine echte Lücke füllt. Ein Hinweis zur Ordnung: Die Notizen verlinken einen älteren Namen, draft-fletcher-transaction-token-chaining-profile. Der Datatracker zeigt diesen Namen als ersetzt durch den oben verlinkten oauth-txn-Namen, den auch die Folien verwenden.
Transactional Access Tokens (-01, datiert 18. November) gehen einen anderen Weg. Ein Txn-AT ist ein JWT-Access-Token nach RFC 9068 mit Transaktionskennung und -kontext, für genau einen Resource Server, angefordert über Rich Authorization Requests. Die Lebensdauer soll laut Draft 300 Sekunden nicht überschreiten (SHOULD NOT). Ausgestellt werden kann es per Token Exchange, Refresh und Client Credentials, nicht direkt per Authorization Code. In der Sitzung sagte ein Teilnehmer namens George, man müsse das nicht standardisieren, und der Autor entgegnete, ein Standardweg sei wünschenswert. Justin Richer verwies die Diskussion an die Mailingliste.
Wer der Akteur ist#
Das OAuth Actor Profile for Delegation (-01, 9. Oktober) profiliert den act-Claim aus dem Token Exchange, verlangt Akteurskennungen mit Gültigkeitsbereich beim Issuer und klassifiziert Akteure mit sub_profile. Karl McGuinness’ Zusammenfassung in den Notizen: Delegation explizit machen, und die Client-ID bleibt der Client. Zwei Personen sprachen sich für die Annahme aus. Ein anderer Teilnehmer sagte, es sei keine kurze Arbeit, und Justin Richer hielt es für vernünftig, vor der Annahme Klärung zu suchen. Die Notizen halten fest, dass die Chairs um ein Stimmungsbild baten, aber nicht, was der Raum antwortete.
Ein neuer individueller Draft geht einen Schritt weiter. Token Exchange with Actor-Bound Tokens (-00, 16. November) lässt einen Orchestrator ein Token anfordern, das an den Schlüssel des Agenten gebunden ist, der die Arbeit erledigt. Der Akteur weist den Besitz dieses Schlüssels nach, das Token funktioniert also nur für diesen Agenten. Es ist ein individueller Draft.
Drei weitere Drafts dieser Woche#
Alle drei sind individuelle -00-Drafts ohne Status in einer Arbeitsgruppe.
- Security Events for Revocation of Agent Delegations (19. Nov.). Ein Security Event Token, das eine Delegation und alles, was daraus delegiert wurde, widerruft, mit Regeln, wie Agenten es die Kette hinunter weitergeben, auch über einen Shared-Signals-Stream. Token Status Lists bleiben der Statusmechanismus pro Token.
- OAuth Brokered Authorization (20. Nov.). Ein dauerhafter Broker ist der OAuth-Client der vorgelagerten Ressource. Jede kurzlebige Instanz erhält per Client Credentials ein senderbeschränktes Token (DPoP oder mTLS) für den Broker, mit einem
authorization_details-Typbrokered_access. Eine Instanz hält nie ein Refresh Token. - OAuth 2.0 Audience-Bound Client Authorization (18. Nov.). Nur ein Client, der die Audience des Tokens vertritt, darf es eintauschen oder introspizieren. Die Verbindung kann aus lokaler Richtlinie kommen, aus einem
private_key_jwt, das gegen diejwks_urider Ressource geprüft wird, oder aus einem neuen Parameterresource_clientsin den RFC-9728-Metadaten. Die Agenda für Freitag nennt einen früheren Draft desselben Autors,draft-zehavi-oauth-audience-bound-token-exchange-00. Wie sich beide zueinander verhalten, habe ich nicht geprüft.
Was ich damit machen würde#
Das ist meine Meinung, nicht die des Standards.
- Jeden Agentenfluss zuerst nach seinem Principal einordnen: Benutzer, Workload oder Transaktion. Die Drafts teilen sich genau entlang dieser Linie, Ihr Design lässt sich dann leichter abbilden.
- Das eingehende Token nicht an den nächsten Hop weiterreichen. Es gegen eines tauschen, dessen Audience die nächste API ist. Dazu habe ich MCP server, no token passthrough und Entra on-behalf-of for an agent middle tier geschrieben.
- Den Gateway-Fall als ungeklärt behandeln, bis die Interims zu Issue #114 berichten.
- Namen und Revision des Drafts ins Designdokument schreiben. Mehrere dieser Drafts haben innerhalb weniger Wochen Namen oder Nummer gewechselt.
Was ich nicht geprüft habe#
Ich habe keine Sitzung besucht und die Aufzeichnungen nicht vollständig angesehen. Verlinkt habe ich die Aufzeichnungen der OAuth-Sitzung und der WIMSE-Sitzung 1. Eine Aufzeichnung der gemeinsamen Sitzung habe ich noch nicht gefunden, alles dazu stammt also aus den Notizen. Ich habe keinen dieser Drafts ausgeführt oder implementiert. Die Notizen wurden von Freiwilligen geschrieben und können Fehler enthalten. Die OAuth-Sitzung am Freitag, in der mehrere der Drafts oben vorkommen, hat noch nicht stattgefunden. Ich aktualisiere diesen Beitrag, wenn sich etwas Wesentliches ändert.
Quellen#
- IETF 127 OAuth WG agenda (Wednesday, Thursday joint and Friday sessions)
- IETF 127 OAuth WG session notes
- IETF 127 WIMSE session notes (Session 1 and Session 2, joint with OAuth)
- IETF 127 WIMSE session 1 minutes (18 Nov 2026)
- IETF 127 slides: Identity Assertion Authorization Grant (Parecki, McGuinness, Campbell)
- IETF 127 slides: Workload Authorization Grant (WAG)
- IETF 127 slides: Txn-Token Chaining Profile (Fletcher)
- IETF 127 slides: The Future of Client ID (Richer)
- draft-ietf-oauth-identity-assertion-authz-grant-06 (Identity Assertion JWT Authorization Grant)
- draft-ietf-oauth-identity-chaining-17 (OAuth Identity and Authorization Chaining Across Domains)
- draft-carleton-workload-authz-grant-02 (Workload Authorization Grant)
- draft-fletcher-oauth-txn-token-chaining-profile-01 (Transaction Token JWT Authorization Grant Profile)
- draft-tulshi-oauth-transactional-access-tokens-01 (Transactional Access Tokens)
- draft-mcguinness-oauth-actor-profile-01 (OAuth Actor Profile for Delegation)
- draft-nandakumar-oauth-actor-bound-token-exchange-00 (Token Exchange with Actor-Bound Tokens)
- draft-nandakumar-oauth-delegation-revocation-00 (Security Events for Revocation of Agent Delegations)
- draft-sweeney-oauth-brokered-authorization-00 (OAuth Brokered Authorization)
- draft-zehavi-oauth-aud-bound-authz-00 (OAuth 2.0 Audience-Bound Client Authorization)
- draft-ietf-oauth-spiffe-client-auth-03 (OAuth SPIFFE Client Authentication)
- draft-ietf-wimse-arch-09 (WIMSE Architecture)
- draft-ietf-wimse-wpt-02 (WIMSE Workload Proof Token)
- draft-ietf-wimse-aims-01 (AI Identity Management System)
- Recording: IETF 127 Web Authorization Protocol (OAUTH), 2026-11-18 17:00 (IETF, YouTube)
- Recording: IETF 127 Workload Identity in Multi System Environments (WIMSE), 2026-11-18 22:00 (IETF, YouTube)
Diesen Beitrag diskutieren#
Hat es dir geholfen? Teile es und sag mir, was du denkst.
Dieser Beitrag als Markdown · RSS · JSON feed
Neue Beiträge per E-Mail
Eine E-Mail pro Woche mit neuen Beiträgen und Labs. Jederzeit abbestellbar.
Ihre Adresse wird bei Kit gespeichert, dem Dienst, der die E-Mails versendet. Details