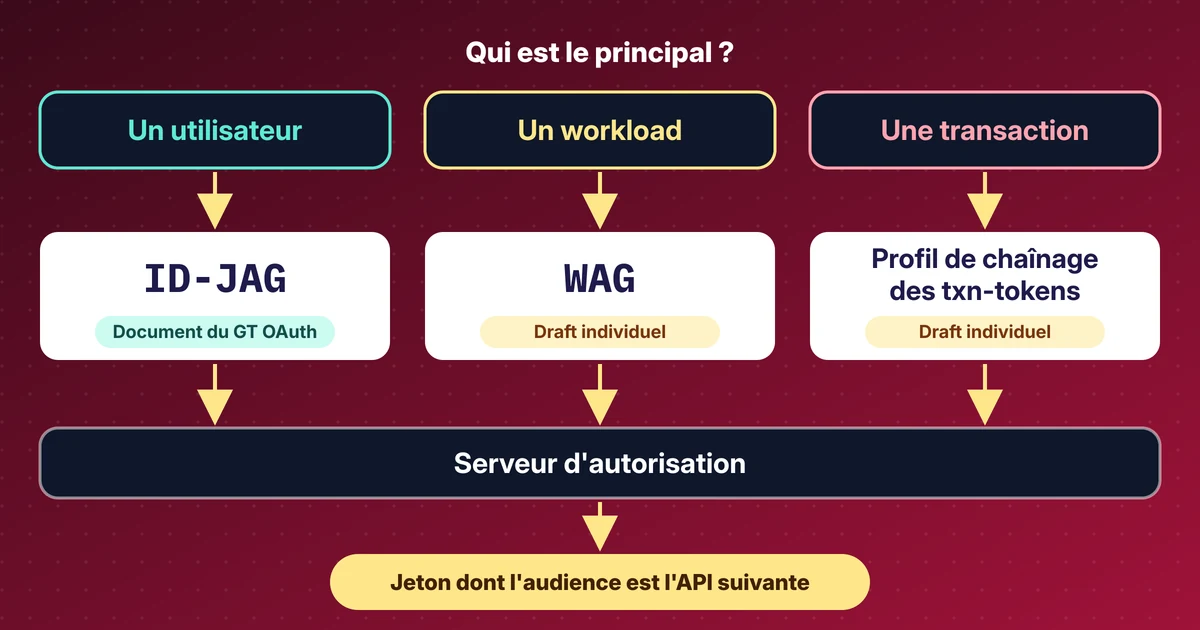
En bref
- Depuis le 15 juillet 2026, les jetons GitHub Actions des nouveaux dépôts portent l'ID du propriétaire et l'ID du dépôt dans le claim sub. Les dépôts plus anciens gardent le format à noms seuls tant que vous ne l'activez pas : l'identifiant doit correspondre au format réellement émis.
- Les wildcards Entra restent en preview. Microsoft exige aussi repository_id ou repository_owner_id. Dans mon lab, Entra a accepté une expression sur le seul sub, et une pour tout le propriétaire a délivré un jeton à un autre dépôt du même propriétaire. J'ajoute quand même repository_id.
- WorkOS a publié l'identité d'agent (Agent Auth, accès anticipé, 2 sept.), Claude auto-connect pour MCP Auth (accès anticipé, 3 nov.) et le token exchange RFC 8693 pour Connect (10 nov.). Je n'ai rien trouvé chez WorkOS sur la fédération de workloads d'un autre émetteur.
- Ce que je ferais : faire confiance au sub immuable, ajouter repository_id à chaque wildcard, supprimer les identifiants des dépôts qui n'existent plus et le prouver par des exécutions réelles. Mon lab le fait pour GitHub Actions vers Azure.
J’ai lu les pages primaires de ces nouveautés le 20 novembre 2026 : changelog et documentation de GitHub, Microsoft Learn et changelog de WorkOS. Les dates ci-dessous sont celles que ces pages affichent. Les deux premières nouveautés comptent pour mon lab GitHub Actions vers Azure, c’est pourquoi je les réunis.
GitHub met les ID du propriétaire et du dépôt dans le claim sub#
Le 23 avril 2026, GitHub a annoncé les claims subject immuables pour les jetons OIDC d’Actions. Le billet a été modifié le 10 juin 2026 : le séparateur entre un nom et son ID est désormais @, et non plus -. Si vous avez copié un exemple du texte d’avril, vérifiez-le.
Les règles, d’après la référence OIDC :
- Les dépôts créés après le 15 juillet 2026 reçoivent le nouveau
subpar défaut. Les renommages et transferts après cette date passent aussi au nouveau format. - Les dépôts plus anciens gardent le format à noms seuls tant que vous ne l’activez pas. Vous pouvez le faire par organisation ou par dépôt, dans les paramètres OIDC ou avec l’API REST (
use_immutable_subject). - GitHub Enterprise Server n’est pas concerné.
- Un modèle de claims personnalisé ne peut pas retirer les ID. Avec
include_claim_keys,owner_idetrepo_idrestent dans le segmentrepo.
| Format | sub pour un push sur main |
|---|---|
| Noms seuls | repo:octo-org/octo-repo:ref:refs/heads/main |
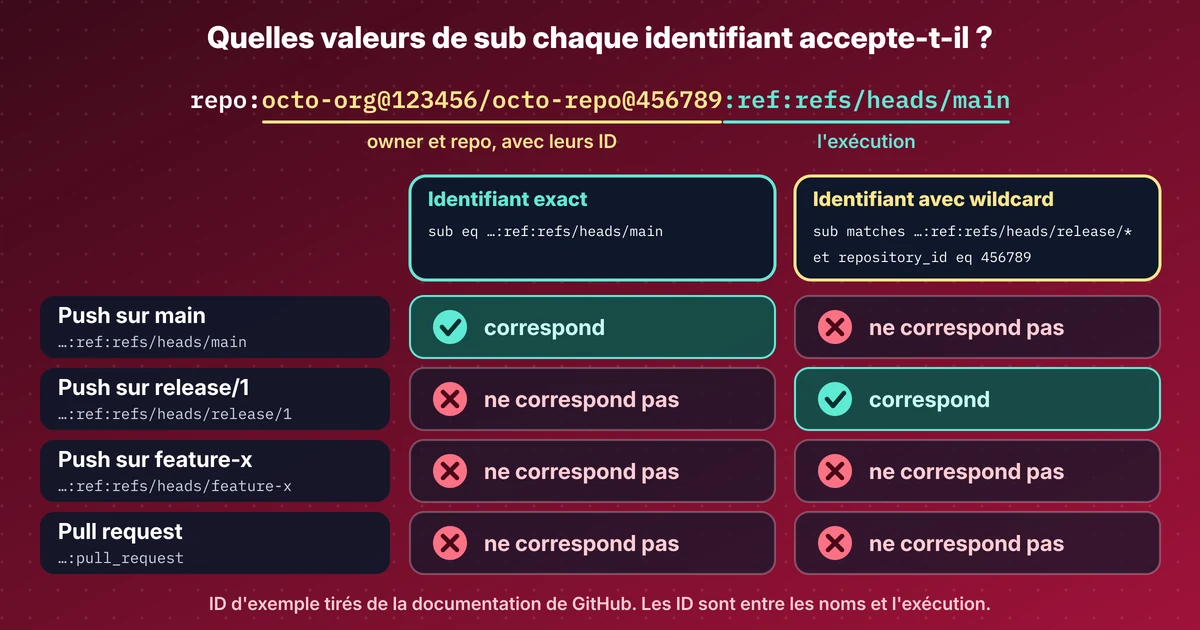
| Immuable | repo:octo-org@123456/octo-repo@456789:ref:refs/heads/main |
Les valeurs d’exemple viennent de la documentation de GitHub. La raison figure dans le changelog : si le nom d’un dépôt ou d’une organisation est recyclé, un nouveau propriétaire peut émettre des jetons avec le même subject et atteindre des ressources cloud qui font encore confiance à l’original. Les ID ne sont jamais réutilisés, l’ancienne confiance ne se transfère donc pas.
Dans mon lab, j’ai créé un nouveau dépôt privé et son sub est sorti au nouveau format. Cela change l’ordre de la mise en place. Je crée d’abord le dépôt, je lis les deux ID via l’API, et seulement ensuite je crée l’identifiant fédéré. La documentation de GitHub montre le format immuable pour les politiques de confiance d’Azure, d’AWS, de Google Cloud et de HashiCorp Vault. Je n’ai testé qu’Azure.
Ce qu’Entra peut comparer maintenant#
Microsoft présente toujours les identifiants fédérés flexibles comme une preview. La page est datée du 18 septembre 2026. Au lieu d’un subject exact, l’identifiant porte un claimsMatchingExpression avec languageVersion à 1, et subject doit être null. La page de concept indique qu’Azure CLI ne le prend pas encore en charge explicitement et montre az rest sur Graph beta, ce que j’ai utilisé pour une app registration. La référence CLI de az identity federated-credential (identités managées attribuées par l’utilisateur) liste pourtant les paramètres --claims-matching-expression-*, marqués Preview.
| Opérateur | Ce qu’il fait |
|---|---|
eq |
Correspondance exacte sur un claim |
matches |
Wildcards : * pour une suite quelconque de caractères, ? pour un seul |
and |
Combine des conditions sur plusieurs claims |
Pour GitHub, la page de configuration de Microsoft indique que l’expression doit comparer sub et l’un des claims repository_id et repository_owner_id, ou les deux. C’est vrai que sub soit basé sur les noms, personnalisé ou immuable. sub et job_workflow_ref acceptent eq et matches. Les deux claims d’ID n’acceptent que eq. Le guide de migration de Microsoft utilise cet exemple :
claims['sub'] matches 'repo:octo-org@123456/octo-repo@456789:*' and claims['repository_id'] eq '456789'Microsoft a aussi publié un guide de migration, daté du 28 juillet 2026. L’ordre : créer un identifiant pour le subject immuable à côté de l’ancien, activer les subjects immuables dans GitHub, valider une exécution, puis supprimer l’ancien identifiant. Une page associée sur les subjects mutables décrit le recyclage des subjects et demande de supprimer les identifiants orphelins, ceux dont le workload n’existe plus.
Ici, ma propre exécution diffère de la documentation. Dans le lab, j’ai créé deux expressions qui ne comparaient que sub (feature-* et v*), sans repository_id. Entra les a acceptées et les exécutions correspondantes ont réussi. Ces motifs contenaient les ID du propriétaire et du dépôt, ils étaient donc liés quand même. Lors d’un contrôle plus tard le même jour, Entra a aussi accepté une expression couvrant tous les dépôts du propriétaire, sans clause repository_id ni repository_owner_id, et cet identifiant a délivré un jeton à un autre dépôt du même propriétaire. Je recommande tout de même d’ajouter repository_id. Microsoft le documente comme obligatoire et la fonction est en preview : un identifiant sur le seul sub pourrait être refusé ou cesser de correspondre plus tard. Et la vérification de l’ID ne dépend pas d’un motif bien écrit : un wildcard à l’échelle du propriétaire a déjà délivré un jeton à un autre de mes dépôts, et le sub sans ID d’un dépôt plus ancien peut correspondre à un nom qui n’est plus le vôtre.
Comment un jeton rencontre deux identifiants#
Ce que montre l’image : la partie de sub après les ID, c’est l’exécution. Un push sur main, un push sur une branche de release, une branche de fonctionnalité et une pull request envoient chacun une valeur différente, et Entra la compare à l’identifiant. Les ID au milieu empêchent un autre dépôt du même nom de correspondre. Mon lab exécute chacun de ces cas et affiche le sub exact de chacun.
WorkOS : ce que j’ai trouvé#
J’ai consulté le changelog de WorkOS parce qu’il publie sans cesse de l’auth pour les agents et MCP. Voici les entrées d’août au 20 novembre qui touchent aux identifiants d’agents ou de workloads :
| Date | Entrée | Ce que dit WorkOS |
|---|---|---|
| 2 sept. 2026 | Agent Auth | Accès anticipé. Les agents reçoivent des identités dans AuthKit et, à chaque exécution, des jetons de courte durée au périmètre étroit, délégués pour un utilisateur ou autonomes au sein d’une organisation. Les sessions peuvent être révoquées immédiatement. |
| 4 sept. 2026 | MCP Enterprise-Managed Authorization (EMA) | MCP Auth prend en charge EMA : un client MCP peut atteindre des serveurs MCP en aval via le fournisseur d’identité de l’entreprise, sans écran de consentement par application. Accès sur demande. |
| 3 nov. 2026 | Claude auto-connect | Accès anticipé. Pour les organisations dont le fournisseur d’identité ne prend pas en charge Cross App Access, Claude émet l’assertion d’identité (ID-JAG) et MCP Auth l’échange contre un jeton d’accès pour votre serveur MCP. |
| 10 nov. 2026 | Token exchange pour WorkOS Connect | RFC 8693. Une application Connect first-party peut échanger un jeton contre un autre destiné à une autre ressource enregistrée, reporter les claims clés et réduire les scopes. |
Les deux dernières rejoignent ce que j’ai déjà écrit. Claude auto-connect est le flux ID-JAG de ID-JAG explained, avec Claude comme émetteur. Le token exchange est le motif que mon lab sur MCP sans passthrough de jeton construit à la main.
Rien de tout cela n’est de la workload identity federation au sens d’Entra, où l’on fait confiance à des jetons d’un autre émetteur. Je n’ai trouvé aucune entrée du changelog de WorkOS à ce sujet, ni sur l’authentification machine à machine. Ce que ces entrées partagent avec l’histoire de GitHub, c’est l’idée d’un identifiant de courte durée et étroit pour chaque exécution plutôt qu’une clé stockée. Deux autres entrées sur les agents, Agent Registration (4 août) et Agent Vault (17 novembre), portent sur la connexion des agents à AuthKit avec le protocole auth.md et sur des sessions de navigateur déjà connectées, je les ai donc laissées de côté. Je n’ai essayé aucun produit WorkOS.
Ce que je ferais#
C’est mon opinion, pas une recommandation de Microsoft ni de GitHub.
- Pour un nouveau dépôt, vérifiez tout identifiant écrit d’après d’anciens exemples. Le subject contient maintenant des ID, et un subject à noms seuls ne correspondra pas.
- Pour un ancien dépôt, suivez l’ordre de Microsoft : ajoutez l’identifiant immuable, activez le format, lancez un workflow, puis supprimez l’ancien identifiant.
- Mettez
repository_iddans chaque expression, même quand le motif contient les ID. Dans mon lab, Entra a accepté des expressions sur le seul sub, et une expression couvrant tous les dépôts du propriétaire a délivré un jeton à un autre dépôt du même propriétaire. La doc exige toujours la vérification de l’ID, et je l’ajoute. - Listez les identifiants fédérés de vos inscriptions d’application et supprimez ceux dont le dépôt n’existe plus.
Le lab montre l’échec qui découle de la correspondance exacte. Avec seulement un identifiant pour main, un type d’exécution sur six est passé. Il montre aussi un piège : un identifiant pour pull_request fait aussi confiance aux exécutions pull_request_target, et celles-ci reçoivent des secrets.
Ce que je n’ai pas vérifié#
- Je n’ai pas activé le format sur un dépôt existant et je n’ai pas appelé le point d’accès d’aperçu de GitHub qui montre le nouveau préfixe du subject.
- Je n’ai testé qu’Azure. AWS, Google Cloud et Vault figurent dans la documentation de GitHub et je ne les ai pas exécutés.
- Je n’ai pas testé GitHub Enterprise Server, que GitHub exclut.
- J’ai lu les entrées du changelog de WorkOS sans essayer de produit ni lire la documentation liée. Deux entrées sont en accès anticipé.
- Les pages Microsoft sur les identifiants flexibles disent toujours preview. Je n’ai pas trouvé de date de disponibilité générale et je n’en invente pas.
Sources#
- GitHub Changelog, 23 Apr 2026 (edited 10 Jun 2026): Immutable subject claims for GitHub Actions OIDC tokens
- GitHub Docs: OpenID Connect reference (immutable subject claims)
- GitHub Docs: REST API endpoints for GitHub Actions OIDC
- Microsoft Learn: Flexible federated identity credentials (preview)
- Microsoft Learn: Set up a flexible federated identity credential (preview)
- Microsoft Learn: Migrate GitHub Actions federated credentials to immutable subjects
- Microsoft Learn: Mutable subjects in federated identity credentials
- Microsoft Learn: az identity federated-credential (Azure CLI)
- WorkOS changelog, 2 Sep 2026: Agent Auth
- WorkOS changelog, 4 Sep 2026: MCP Enterprise-Managed Authorization (EMA)
- WorkOS changelog, 3 Nov 2026: WorkOS MCP Auth supports Claude auto-connect
- WorkOS changelog, 10 Nov 2026: Token exchange for WorkOS Connect
Discuter de cet article#
Utile ? Partagez-le et dites-moi ce que vous en pensez.
Cet article en Markdown · RSS · JSON feed
Les nouveaux articles par e-mail
Un e-mail par semaine avec les nouveaux articles et labs. Désinscription à tout moment.
Votre adresse est conservée chez Kit, le service qui envoie les e-mails. Détails