In breve
- Dal 15 luglio 2026 i token di GitHub Actions per i nuovi repository contengono nel claim sub l'ID dell'owner e l'ID del repository. I repository più vecchi tengono il formato con soli nomi finché non si aderisce: la credenziale deve corrispondere al formato realmente emesso.
- Credenziali wildcard Entra: ancora in preview. Microsoft chiede anche repository_id o repository_owner_id. Nel lab Entra ha accettato un'espressione solo sul sub, e una a livello di owner ha emesso un token a un altro repository dello stesso owner. Aggiungo comunque repository_id.
- WorkOS ha rilasciato l'identità per gli agenti (Agent Auth, accesso anticipato, 2 set), Claude auto-connect per MCP Auth (accesso anticipato, 3 nov) e il token exchange RFC 8693 per Connect (10 nov). Non ho trovato nulla di WorkOS sulla federazione di workload di un altro issuer.
- Cosa farei: fidarmi del sub immutabile, aggiungere repository_id a ogni wildcard, eliminare le credenziali dei repository che non esistono più e verificare con esecuzioni reali. Il mio lab lo fa per GitHub Actions verso Azure.
Ho letto le pagine primarie di queste novità il 20 novembre 2026: changelog e documentazione di GitHub, Microsoft Learn e changelog di WorkOS. Le date qui sotto sono quelle che mostrano quelle pagine. Le prime due novità contano per il mio lab da GitHub Actions ad Azure, ed è per questo che le metto insieme.
GitHub mette gli ID di owner e repo nel claim sub#
Il 23 aprile 2026 GitHub ha annunciato i claim subject immutabili per i token OIDC di Actions. Il post è stato modificato il 10 giugno 2026: il separatore tra un nome e il suo ID ora è @, non più -. Se hai copiato un esempio dal testo di aprile, controllalo.
Le regole, dal riferimento OIDC:
- I repository creati dopo il 15 luglio 2026 ricevono il nuovo
subpredefinito. Anche rinomine e trasferimenti dopo quella data passano al nuovo formato. - I repository più vecchi mantengono il formato con soli nomi finché non aderisci. Puoi farlo per organizzazione o per repository, nelle impostazioni OIDC o con la REST API (
use_immutable_subject). - GitHub Enterprise Server non è incluso.
- Un template di claim personalizzato non può togliere gli ID. Con
include_claim_keys,owner_iderepo_idrestano nel segmentorepo.
| Formato | sub per un push su main |
|---|---|
| Solo nomi | repo:octo-org/octo-repo:ref:refs/heads/main |
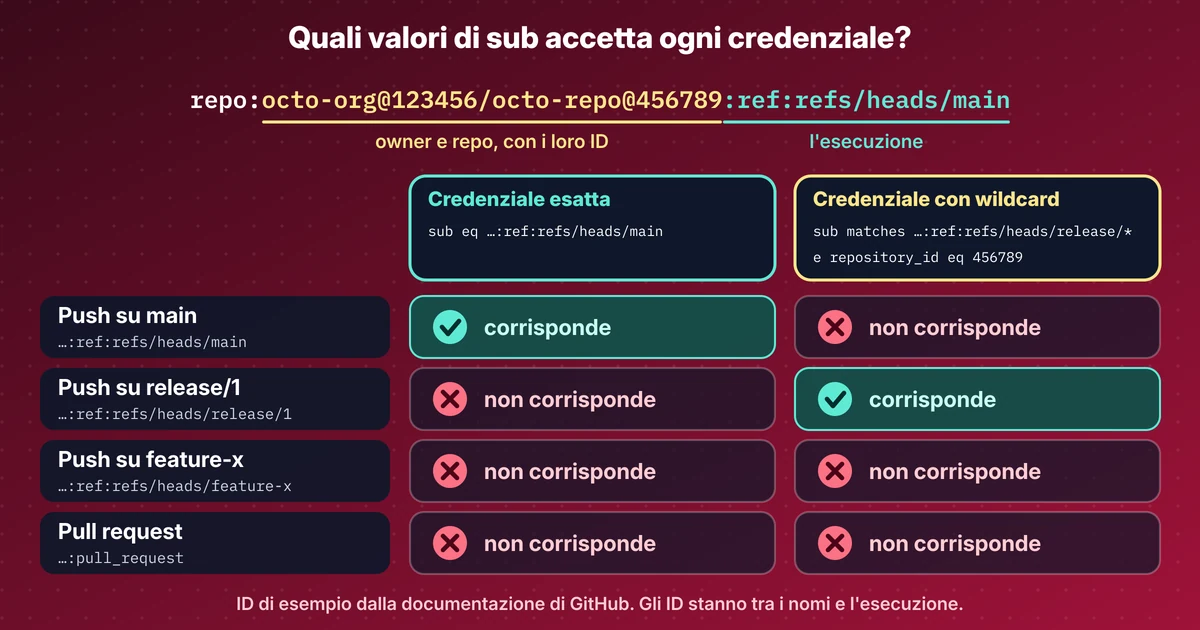
| Immutabile | repo:octo-org@123456/octo-repo@456789:ref:refs/heads/main |
I valori d’esempio vengono dalla documentazione di GitHub. Il motivo è nel changelog: se il nome di un repository o di un’organizzazione viene riciclato, un nuovo proprietario può emettere token con lo stesso subject e raggiungere risorse cloud che si fidano ancora dell’originale. Gli ID non vengono mai riutilizzati, quindi la vecchia fiducia non si trasferisce.
Nel mio lab ho creato un repository privato nuovo e il suo sub è uscito nel nuovo formato. Questo cambia l’ordine della configurazione. Creo prima il repository, leggo i due ID dall’API e solo dopo creo la credenziale federata. La documentazione di GitHub mostra il formato immutabile per le policy di fiducia di Azure, AWS, Google Cloud e HashiCorp Vault. Io ho provato solo Azure.
Cosa può confrontare ora Entra#
Microsoft etichetta ancora come preview le credenziali federate flessibili. La pagina è datata 18 settembre 2026. Al posto di un subject esatto, la credenziale contiene un claimsMatchingExpression con languageVersion a 1, e subject deve essere null. La pagina concettuale dice che Azure CLI non la supporta ancora in modo esplicito e mostra az rest su Graph beta, che è quello che ho usato per una app registration. Il riferimento CLI di az identity federated-credential (identità gestite assegnate dall’utente) elenca però i parametri --claims-matching-expression-*, marcati Preview.
| Operatore | Cosa fa |
|---|---|
eq |
Corrispondenza esatta su un claim |
matches |
Wildcard: * per una sequenza qualsiasi di caratteri, ? per un solo carattere |
and |
Combina condizioni su più claim |
Per GitHub, la pagina di configurazione di Microsoft dice che l’espressione deve confrontare sub e uno o entrambi tra repository_id e repository_owner_id. Vale sia che sub sia basato sui nomi, personalizzato o immutabile. sub e job_workflow_ref accettano eq e matches. I due claim con gli ID accettano solo eq. La guida alla migrazione di Microsoft usa questo esempio:
claims['sub'] matches 'repo:octo-org@123456/octo-repo@456789:*' and claims['repository_id'] eq '456789'Microsoft ha pubblicato anche una guida alla migrazione, datata 28 luglio 2026. L’ordine è: creare una credenziale per il subject immutabile accanto a quella vecchia, attivare i subject immutabili in GitHub, validare un’esecuzione, poi eliminare la credenziale vecchia. Una pagina collegata sui subject mutabili descrive il riciclo dei subject e chiede di eliminare le credenziali orfane, cioè quelle il cui workload non esiste più.
Qui la mia esecuzione differisce dalla documentazione. Nel lab ho creato due espressioni che confrontavano solo sub (feature-* e v*), senza repository_id. Entra le ha accettate entrambe e le esecuzioni corrispondenti sono passate. Quei pattern contenevano gli ID di owner e repository, quindi erano comunque vincolati. In un controllo successivo, lo stesso giorno, Entra ha accettato anche un’espressione a livello di owner senza repository_id né repository_owner_id, e quella credenziale ha emesso un token a un altro repository dello stesso owner. Consiglio lo stesso di aggiungere repository_id. Microsoft lo documenta come obbligatorio e la funzione è in preview, quindi una credenziale solo sul sub potrebbe essere rifiutata o smettere di corrispondere più avanti. E il controllo sull’ID non dipende dallo scrivere bene il pattern: un wildcard a livello di owner ha già emesso un token a un altro dei miei repository, e il sub solo con i nomi di un repository più vecchio può corrispondere a un nome che non è più tuo.
Come un token incontra due credenziali#
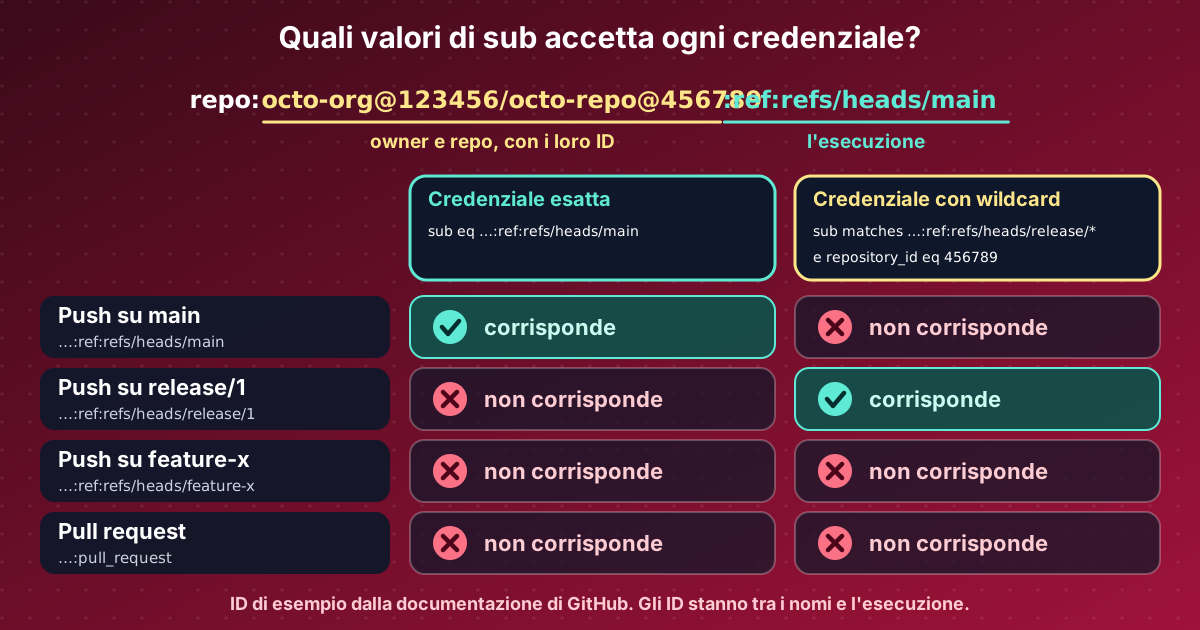
Il punto dell’immagine: la parte di sub dopo gli ID è l’esecuzione. Un push su main, un push su un branch di release, un feature branch e una pull request inviano ciascuno un valore diverso, e Entra lo confronta con la credenziale. Gli ID al centro impediscono a un altro repository con lo stesso nome di corrispondere. Il mio lab esegue tutti questi casi e stampa il sub esatto di ciascuno.
WorkOS: cosa ho trovato#
Ho controllato il changelog di WorkOS perché continua a rilasciare auth per agenti e MCP. Queste sono le voci da agosto al 20 novembre che riguardano credenziali di agenti o workload:
| Data | Voce | Cosa dice WorkOS |
|---|---|---|
| 2 set 2026 | Agent Auth | Accesso anticipato. Gli agenti ricevono identità in AuthKit e token di breve durata con ambito ristretto a ogni esecuzione, delegati per conto di un utente o autonomi all’interno di un’organizzazione. Le sessioni si possono revocare subito. |
| 4 set 2026 | MCP Enterprise-Managed Authorization (EMA) | MCP Auth supporta EMA, così un client MCP può raggiungere i server MCP a valle tramite l’identity provider dell’azienda, senza una schermata di consenso per ogni app. Accesso su richiesta. |
| 3 nov 2026 | Claude auto-connect | Accesso anticipato. Per le organizzazioni il cui identity provider non supporta Cross App Access, Claude emette l’identity assertion (ID-JAG) e MCP Auth la scambia con un access token per il tuo server MCP. |
| 10 nov 2026 | Token exchange per WorkOS Connect | RFC 8693. Un’app Connect first-party può scambiare un token per un’altra risorsa registrata, riportare i claim principali e restringere gli scope. |
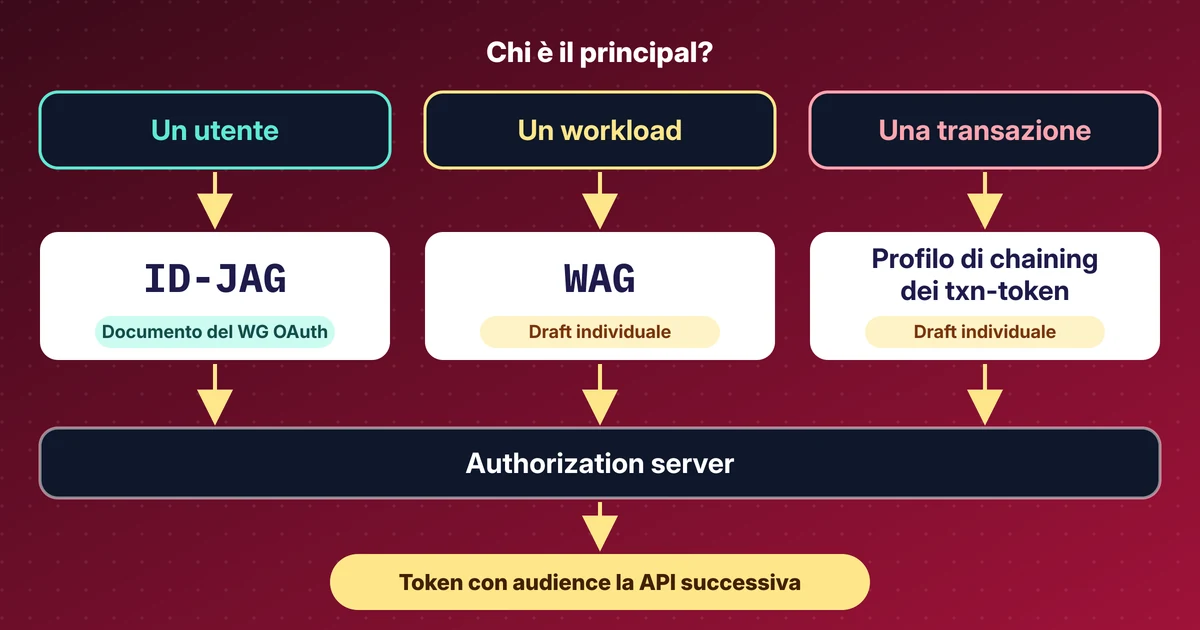
Le ultime due si collegano a cose che ho già scritto. Claude auto-connect è il flusso ID-JAG di ID-JAG explained, con Claude come issuer. Il token exchange è il pattern che il mio lab sul no-passthrough per MCP costruisce a mano.
Niente di tutto questo è workload identity federation nel senso di Entra, dove ci si fida di token di un altro issuer. Non ho trovato nel changelog di WorkOS nessuna voce su questo, né sull’autenticazione machine-to-machine. Ciò che queste voci hanno in comune con la storia di GitHub è l’idea di una credenziale di breve durata e ristretta per ogni esecuzione, al posto di una chiave conservata. Altre due voci sugli agenti, Agent Registration (4 agosto) e Agent Vault (17 novembre), riguardano l’accesso degli agenti ad AuthKit con il protocollo auth.md e le sessioni di browser già autenticate, quindi le ho escluse. Non ho provato nessun prodotto WorkOS.
Cosa farei#
Questa è la mia opinione, non una linea guida di Microsoft o GitHub.
- Per un repository nuovo, controlla le credenziali scritte a partire da esempi più vecchi. Il subject ora contiene gli ID, e un subject con soli nomi non corrisponde.
- Per un repository vecchio, segui l’ordine di Microsoft: aggiungi la credenziale immutabile, aderisci, esegui un workflow, poi elimina la credenziale vecchia.
- Metti
repository_idin ogni espressione, anche quando il pattern contiene gli ID. Nel mio lab Entra ha accettato espressioni solo sul sub, e una a livello di owner ha emesso un token a un altro repository dello stesso owner. La documentazione richiede comunque il controllo sull’ID, e io lo aggiungo. - Elenca le credenziali federate delle tue app registration ed elimina quelle il cui repository non esiste più.
Il lab mostra il fallimento che deriva dalla corrispondenza esatta. Con la sola credenziale per main, è passato un tipo di esecuzione su sei. Mostra anche una trappola: una credenziale per pull_request si fida anche delle esecuzioni pull_request_target, e queste ricevono i secret.
Cosa non ho verificato#
- Non ho fatto aderire un repository esistente e non ho chiamato l’endpoint di anteprima di GitHub che mostra il nuovo prefisso del subject.
- Ho provato solo Azure. AWS, Google Cloud e Vault compaiono nella documentazione di GitHub e non li ho eseguiti.
- Non ho provato GitHub Enterprise Server, che GitHub esclude.
- Ho letto le voci del changelog di WorkOS e non ho provato nessun prodotto né letto la documentazione collegata. Due voci sono in accesso anticipato.
- Le pagine Microsoft sulle credenziali flessibili dicono ancora preview. Non ho trovato una data di disponibilità generale e non ne invento una.
Fonti#
- GitHub Changelog, 23 Apr 2026 (edited 10 Jun 2026): Immutable subject claims for GitHub Actions OIDC tokens
- GitHub Docs: OpenID Connect reference (immutable subject claims)
- GitHub Docs: REST API endpoints for GitHub Actions OIDC
- Microsoft Learn: Flexible federated identity credentials (preview)
- Microsoft Learn: Set up a flexible federated identity credential (preview)
- Microsoft Learn: Migrate GitHub Actions federated credentials to immutable subjects
- Microsoft Learn: Mutable subjects in federated identity credentials
- Microsoft Learn: az identity federated-credential (Azure CLI)
- WorkOS changelog, 2 Sep 2026: Agent Auth
- WorkOS changelog, 4 Sep 2026: MCP Enterprise-Managed Authorization (EMA)
- WorkOS changelog, 3 Nov 2026: WorkOS MCP Auth supports Claude auto-connect
- WorkOS changelog, 10 Nov 2026: Token exchange for WorkOS Connect
Discuti questo articolo#
Ti è stato utile? Condividilo e dimmi cosa ne pensi.
Questo articolo in formato Markdown · RSS · JSON feed
Nuovi articoli via email
Una email a settimana con nuovi articoli e lab. Disiscrizione in qualsiasi momento.
Il tuo indirizzo è salvato su Kit, il servizio che invia le email. Dettagli