Imposer le downscoping dans le token exchange pour les appels entre agents
Lab Keycloak pour agents A2A : le jeton que B obtient pour C suit les scopes de B, pas ceux de A, sans downscoping imposé. Essai standard, contrôle, correctif.
Colle un Identity Assertion JWT Authorization Grant. Je le vérifie claim par claim face au draft IETF et j'écris les deux requêtes pour toi.
Tourne dans ton navigateur. Rien de ce que tu colles n'est envoyé ailleurs. Ne colle pas de clés privées de production.
La page ne fait aucune requête réseau pendant que tu travailles. Seules exceptions : les boutons « Récupérer », qui appellent l'adresse que tu saisis. Garde les vraies clés privées hors de toute page web, celle-ci comprise.
Utilisez un compte de test et des clés jetables. Ne collez pas de secrets de production, de cookies de session ni de jetons d'utilisateurs réels.
Un Identity Assertion JWT Authorization Grant, sous forme de JWT compact. Vous pouvez aussi coller l'URL de métadonnées de l'émetteur pour remplir les points de terminaison du jeton.
Suit draft-ietf-oauth-identity-assertion-authz-grant-06 (2026-10-30).
Les exemples utilisent des clés jetables et des noms example.test. En dehors de cette page, ils ne valent rien.
Un Identity Assertion JWT Authorization Grant, sous forme de JWT compact. Vous pouvez aussi coller l'URL de métadonnées de l'émetteur pour remplir les points de terminaison du jeton.
Un Identity Assertion JWT Authorization Grant est un JWT de courte durée que l'identity provider émet par token exchange. Le resource server l'accepte comme grant JWT bearer. C'est la base de Cross App Access pour les agents.
Il suit draft-ietf-oauth-identity-assertion-authz-grant-06. Les règles peuvent changer d'un draft à l'autre, vérifie donc le draft avant de te fier à un résultat.
Les articles et labs les plus récents sur le même sujet, choisis automatiquement.
Lab Keycloak pour agents A2A : le jeton que B obtient pour C suit les scopes de B, pas ceux de A, sans downscoping imposé. Essai standard, contrôle, correctif.
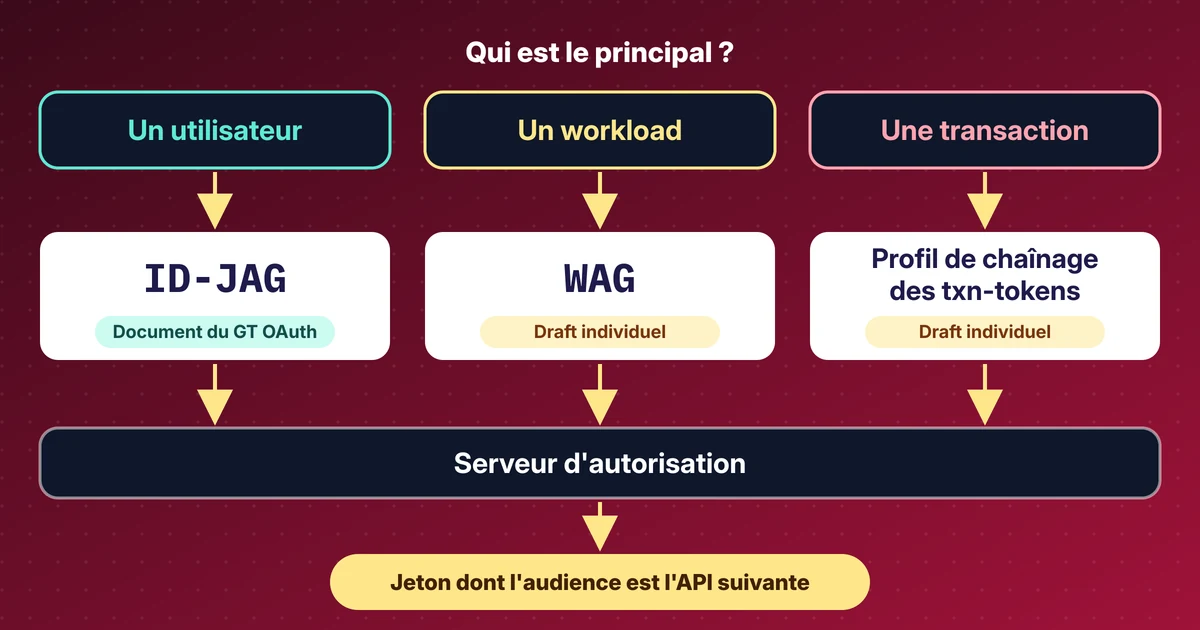
Ma lecture des sessions OAuth et WIMSE d'IETF 127 : ID-JAG, Workload Authorization Grant, transaction tokens et acteurs, avec les révisions des drafts.
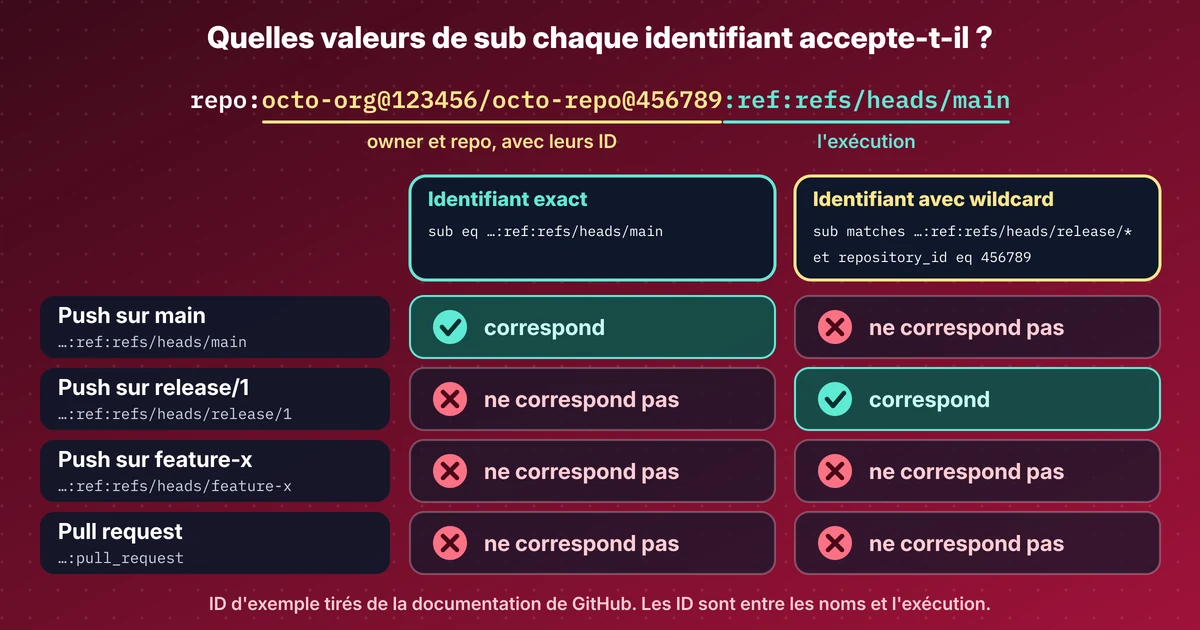
Le sub OIDC de GitHub contient les ID du propriétaire et du dépôt, les identifiants Entra avec wildcard restent en preview, WorkOS lance l'agent auth.
Comment ID-JAG et Cross App Access laissent le fournisseur d'identité de l'entreprise approuver l'accès des agents d'IA à d'autres applications, avec captures.