Imposer le downscoping dans le token exchange pour les appels entre agents
Lab Keycloak pour agents A2A : le jeton que B obtient pour C suit les scopes de B, pas ceux de A, sans downscoping imposé. Essai standard, contrôle, correctif.
Collez ce que navigator.credentials a renvoyé. Je décode le CBOR, nomme l'authentificateur quand je peux et vérifie les signatures d'attestation et de connexion.
Tourne dans ton navigateur. Rien de ce que tu colles n'est envoyé ailleurs. Ne colle pas de clés privées de production.
La page ne fait aucune requête réseau pendant que tu travailles. Seules exceptions : les boutons « Récupérer », qui appellent l'adresse que tu saisis. Garde les vraies clés privées hors de toute page web, celle-ci comprise.
const cred = await navigator.credentials.create(options); // or .get()
console.log(JSON.stringify(cred.toJSON()));Utilisez un compte de test et des clés jetables. Ne collez pas de secrets de production, de cookies de session ni de jetons d'utilisateurs réels.
Un JSON d'enregistrement ou d'authentification WebAuthn (l'identifiant renvoyé par navigator.credentials), ou les champs séparément : clientDataJSON et attestationObject pour un enregistrement, ou clientDataJSON, authenticatorData, signature et clé publique pour une assertion.
Enregistrement (create)
Connexion (get)
Les noms d'authentificateurs viennent d'une liste intégrée, construite à partir de Microsoft Entra documentation (MicrosoftDocs/entra-docs) (MIT), web.dev: Determine the passkey provider with AAGUID (CC BY 4.0).
Les exemples utilisent des clés jetables et des noms example.test. En dehors de cette page, ils ne valent rien.
Un JSON d'enregistrement ou d'authentification WebAuthn (l'identifiant renvoyé par navigator.credentials), ou les champs séparément : clientDataJSON et attestationObject pour un enregistrement, ou clientDataJSON, authenticatorData, signature et clé publique pour une assertion.
BE (backup eligible) indique que l'identifiant peut être synchronisé vers d'autres appareils. BS (backup state) indique qu'il l'est en ce moment. Ils sont présents sur la plupart des passkeys d'Apple, de Google et des gestionnaires de mots de passe.
Certains fournisseurs envoient exprès un AAGUID à zéro, en général avec l'attestation none. La relying party ne peut alors pas connaître le modèle, et cet outil l'affiche comme non déclaré.
Les articles et labs les plus récents sur le même sujet, choisis automatiquement.
Lab Keycloak pour agents A2A : le jeton que B obtient pour C suit les scopes de B, pas ceux de A, sans downscoping imposé. Essai standard, contrôle, correctif.
Lab : un workflow GitHub se connecte à Azure sans secret. J'affiche le sub de six types de run et le credential qui fait passer chacun, PR comprises.
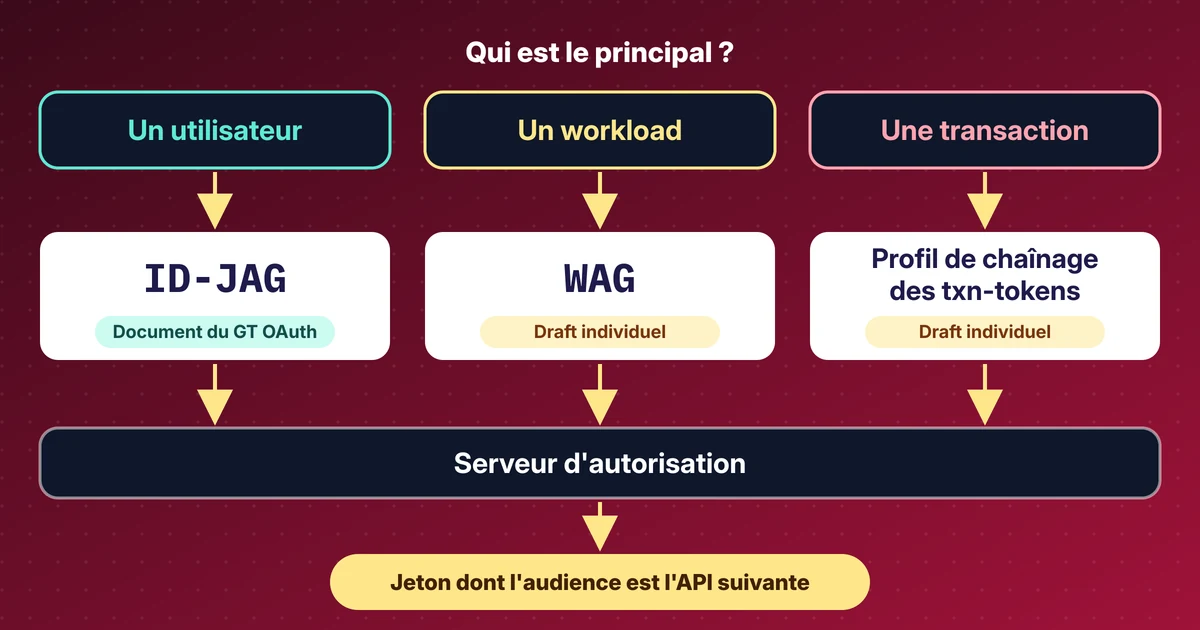
Ma lecture des sessions OAuth et WIMSE d'IETF 127 : ID-JAG, Workload Authorization Grant, transaction tokens et acteurs, avec les révisions des drafts.