Imposer le downscoping dans le token exchange pour les appels entre agents
Lab Keycloak pour agents A2A : le jeton que B obtient pour C suit les scopes de B, pas ceux de A, sans downscoping imposé. Essai standard, contrôle, correctif.
Collez un Security Event Token. J'explique chaque événement, le sujet concerné et les horodatages, et je le contrôle par rapport à SSF 1.0.
Tourne dans ton navigateur. Rien de ce que tu colles n'est envoyé ailleurs. Ne colle pas de clés privées de production.
La page ne fait aucune requête réseau pendant que tu travailles. Seules exceptions : les boutons « Récupérer », qui appellent l'adresse que tu saisis. Garde les vraies clés privées hors de toute page web, celle-ci comprise.
Utilisez un compte de test et des clés jetables. Ne collez pas de secrets de production, de cookies de session ni de jetons d'utilisateurs réels.
Un Security Event Token (JWT) tel que le transmetteur l'a envoyé, dans le corps d'une notification push ou une réponse de sondage. Collez aussi, en option, le JWK ou le JWKS du transmetteur pour vérifier la signature.
Types d'événements et formats issus de OpenID Shared Signals Framework 1.0, OpenID CAEP 1.0, OpenID RISC 1.0, RFC 8417, RFC 9493.
Les exemples utilisent des clés jetables et des noms example.test. En dehors de cette page, ils ne valent rien.
Un Security Event Token (JWT) tel que le transmetteur l'a envoyé, dans le corps d'une notification push ou une réponse de sondage. Collez aussi, en option, le JWK ou le JWKS du transmetteur pour vérifier la signature.
Un JWT défini dans la RFC 8417 qui signale qu'il est arrivé quelque chose à un sujet, par exemple une session révoquée. L'OpenID Shared Signals Framework, CAEP et RISC définissent les types d'événements et leur livraison.
Les événements CAEP concernent l'accès en cours : sessions, jetons, appareils et niveaux d'assurance. Les événements RISC concernent la sécurité du compte : identifiants compromis, comptes désactivés et identifiants recyclés.
Les articles et labs les plus récents sur le même sujet, choisis automatiquement.
Lab Keycloak pour agents A2A : le jeton que B obtient pour C suit les scopes de B, pas ceux de A, sans downscoping imposé. Essai standard, contrôle, correctif.
Lab : un workflow GitHub se connecte à Azure sans secret. J'affiche le sub de six types de run et le credential qui fait passer chacun, PR comprises.
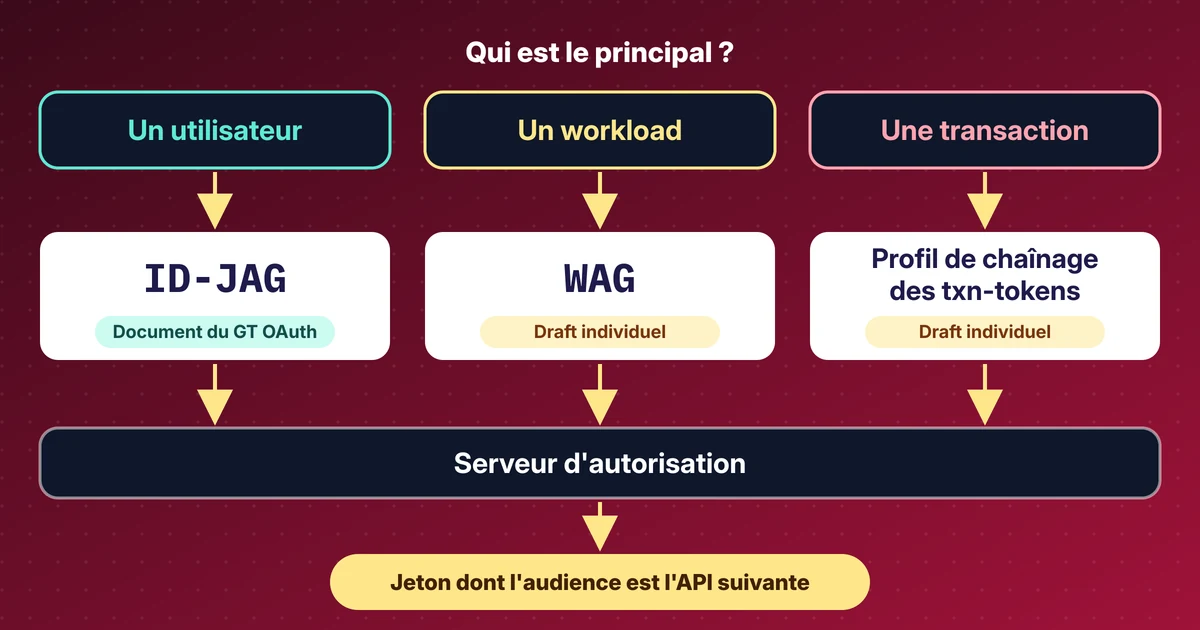
Ma lecture des sessions OAuth et WIMSE d'IETF 127 : ID-JAG, Workload Authorization Grant, transaction tokens et acteurs, avec les révisions des drafts.