En bref
- Le 18 novembre 2026, TechCrunch a indiqué que Citi a mis à jour son Online User Agreement cette semaine-là : les clients qui donnent accès à un agent d'IA tiers sont responsables de ce que cet agent fait, y compris si l'outil divulgue les identifiants ou est piraté.
- Le même article indique que JPMorgan et Bank of America ont annoncé des politiques similaires en octobre 2026, que PNC a modifié ses conditions le 18 novembre, et que Citizens a écrit à ses clients la même semaine.
- L'avis de Wells Fargo indique qu'un Online Access Agreement mis à jour entre en vigueur le 24 novembre 2026 : un outil d'IA tiers n'est pas exploité par la banque, et les demandes peuvent être traitées comme si elles venaient de vous.
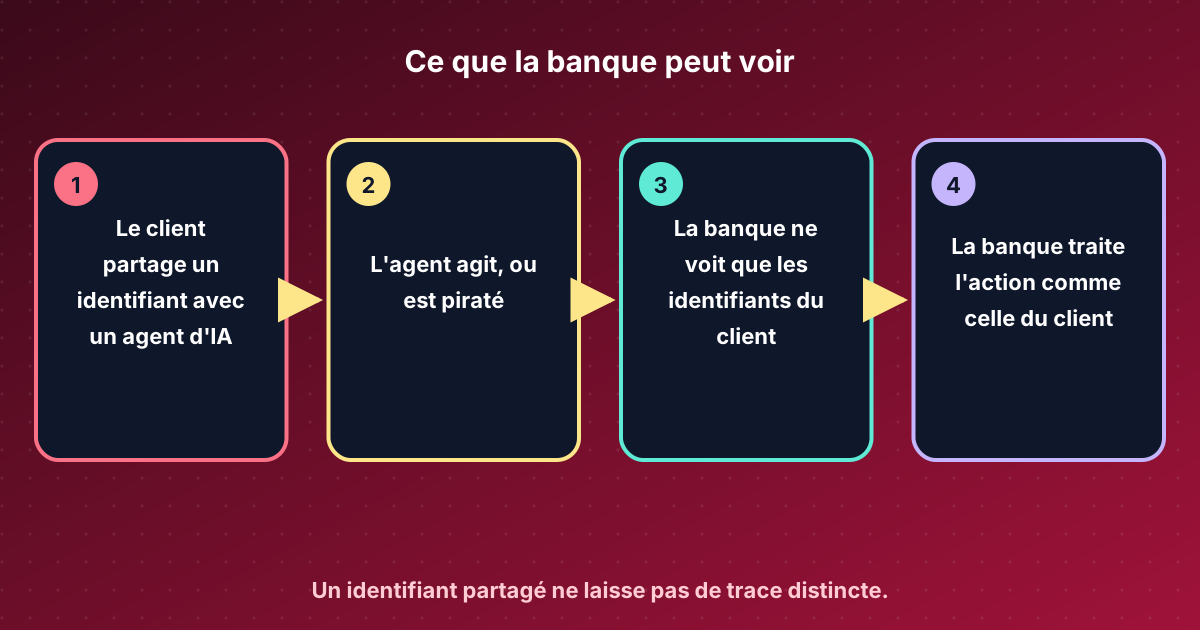
- Selon TechCrunch, les agents d'IA fournis par Citi elle-même peuvent être utilisés sans cette responsabilité supplémentaire. Tant qu'une banque ne distingue pas une personne d'un agent, un identifiant partagé est traité comme vous.
Le 18 novembre 2026, TechCrunch a indiqué que plusieurs grandes banques américaines ont mis à jour leurs conditions pour les clients qui donnent à un agent d’IA tiers l’accès à un compte. Le changement n’est pas une interdiction. C’est une déclaration sur qui est responsable lorsque quelque chose tourne mal.
Ce qu’ont dit les banques#
Citibank a mis à jour son Online User Agreement dans la semaine du 18 novembre 2026. Un porte-parole de Citi a déclaré à TechCrunch que les clients qui accordent l’accès à leur compte à des agents d’IA tiers sont responsables des activités menées par l’intermédiaire de ces agents. TechCrunch a aussi indiqué que la mise à jour de Citi va plus loin : si l’outil d’IA divulgue les identifiants, ou est piraté, le client est responsable de ce que les attaquants font ensuite avec le compte.
Le même article indique que JPMorgan et Bank of America ont annoncé des politiques similaires en octobre 2026, que PNC a modifié ses conditions le 18 novembre, et que Citizens a écrit à ses clients la même semaine.
Wells Fargo a publié son propre avis aux clients : un Online Access Agreement mis à jour entre en vigueur le 24 novembre 2026. La banque indique que si vous utilisez un outil ou un agent d’IA tiers pour accéder à vos comptes, l’outil n’est pas exploité par Wells Fargo, que les demandes soumises par l’intermédiaire de l’outil peuvent être traitées comme si elles venaient directement de vous, et qu’elle se réserve le droit de restreindre ou de bloquer l’accès de certains outils d’IA tiers.
Je ne suis pas avocat, et ceci n’est pas un conseil juridique. Certains de ces termes, y compris ceux de Wells Fargo, laissent encore une place aux protections que la loi vous accorde déjà. La direction reste claire.
Pourquoi cela arrive maintenant#
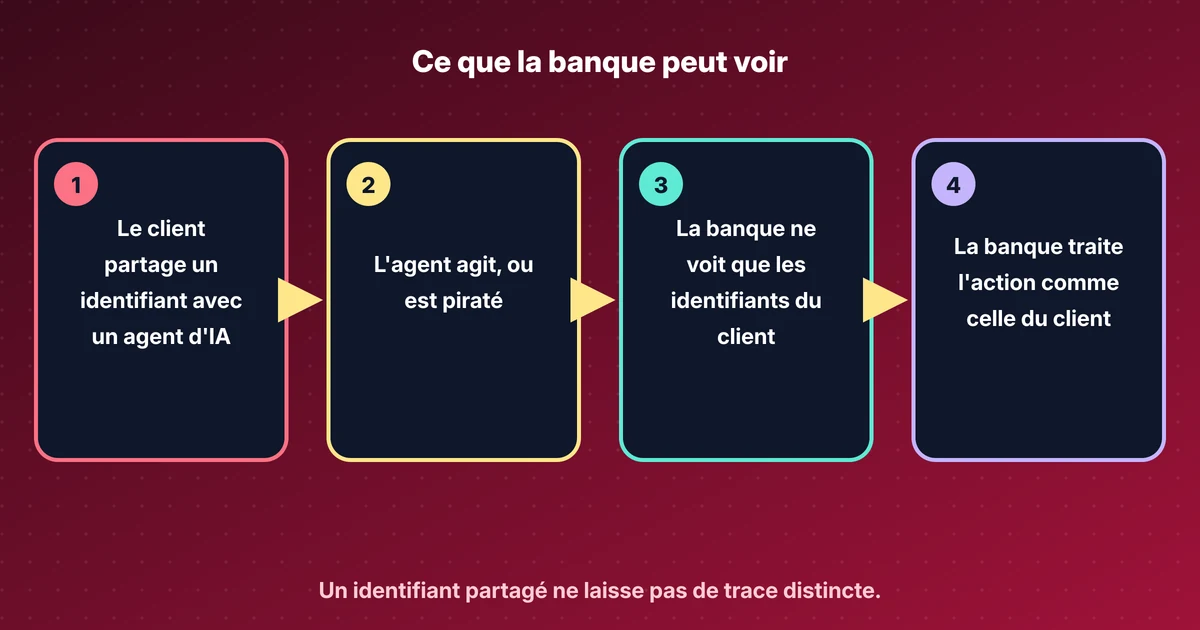
Un agent d’IA qui se connecte avec le nom d’utilisateur et le mot de passe du client ressemble, pour la banque, au client. La piste d’audit, c’est-à-dire le registre de qui a fait quoi, ne montre pas d’acteur distinct. C’est pourquoi une banque peut dire que le paiement de l’agent, ou le paiement d’un attaquant après une fuite d’identifiants, a été autorisé par vous.
TechCrunch relève un contraste utile dans les conditions de Citi : les agents d’IA que Citi elle-même fournit peuvent être utilisés sans cette responsabilité supplémentaire. La banque trace une ligne entre les outils qu’elle contrôle et ceux qu’elle ne contrôle pas.
L’outil de finance personnelle d’Anthropic, mentionné dans le même article, est décrit comme en lecture seule : il « ne peut pas déplacer, gérer ni investir votre argent ». Cela réduit le risque qu’un paiement parte, mais ne résout pas le cas où un outil qui ne fait que lire un compte détient tout de même un identifiant.
Ce que je ferais#
Ne remettez pas l’identifiant d’un compte bancaire à un outil d’IA tiers, sauf si vous avez une raison claire et que vous comprenez les conditions. Si un outil a déjà cet accès, révoquez-le auprès du fournisseur, changez le mot de passe si l’outil le détenait, et conservez une trace.
Le meilleur modèle, avec le temps, est un agent nommé, avec une autorisation étroite et limitée dans le temps, que vous pouvez couper sans changer votre propre mot de passe. Les banques et les fournisseurs commencent à en parler, mais les conditions rapportées le 18 novembre supposent encore un identifiant partagé. Tant que la banque ne peut pas distinguer une personne d’un agent, l’agent, c’est vous.
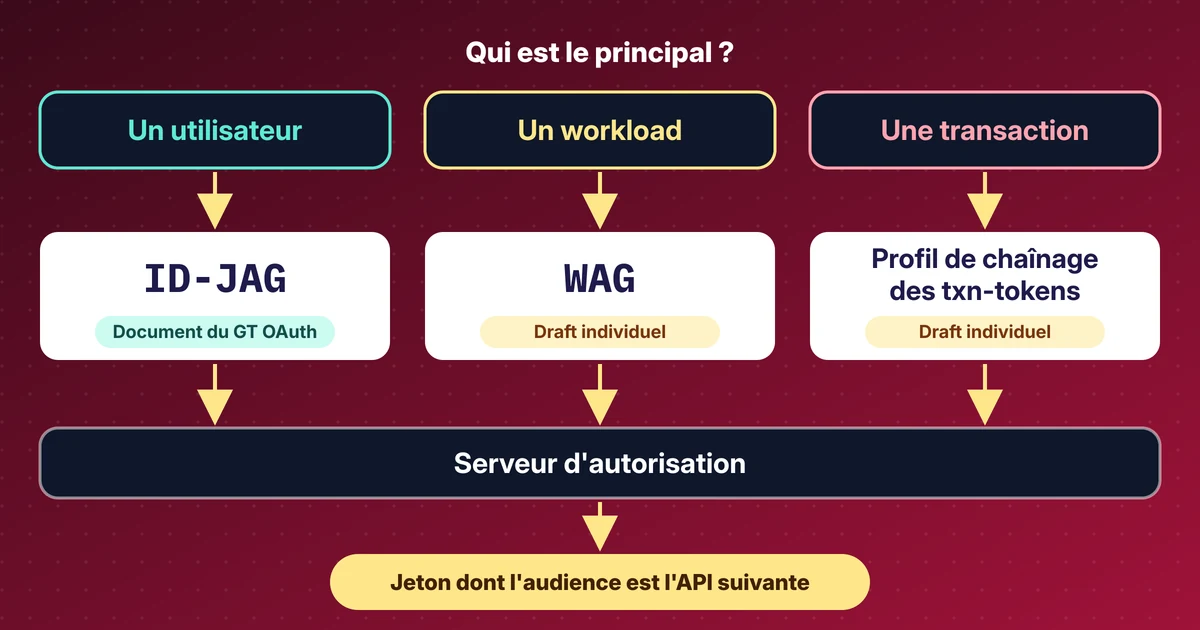
Si le côté technique vous intéresse, à savoir comment un agent peut obtenir un jeton sans partager un mot de passe, j’ai écrit sur ID-JAG. Le 17 novembre, Microsoft a aussi publié une analyse en laboratoire du phishing par device code contre les assistants de code IA.
Sources#
Discuter de cet article#
Utile ? Partagez-le et dites-moi ce que vous en pensez.
Cet article en Markdown · RSS · JSON feed
Les nouveaux articles par e-mail
Un e-mail par semaine avec les nouveaux articles et labs. Désinscription à tout moment.
Votre adresse est conservée chez Kit, le service qui envoie les e-mails. Détails