En bref
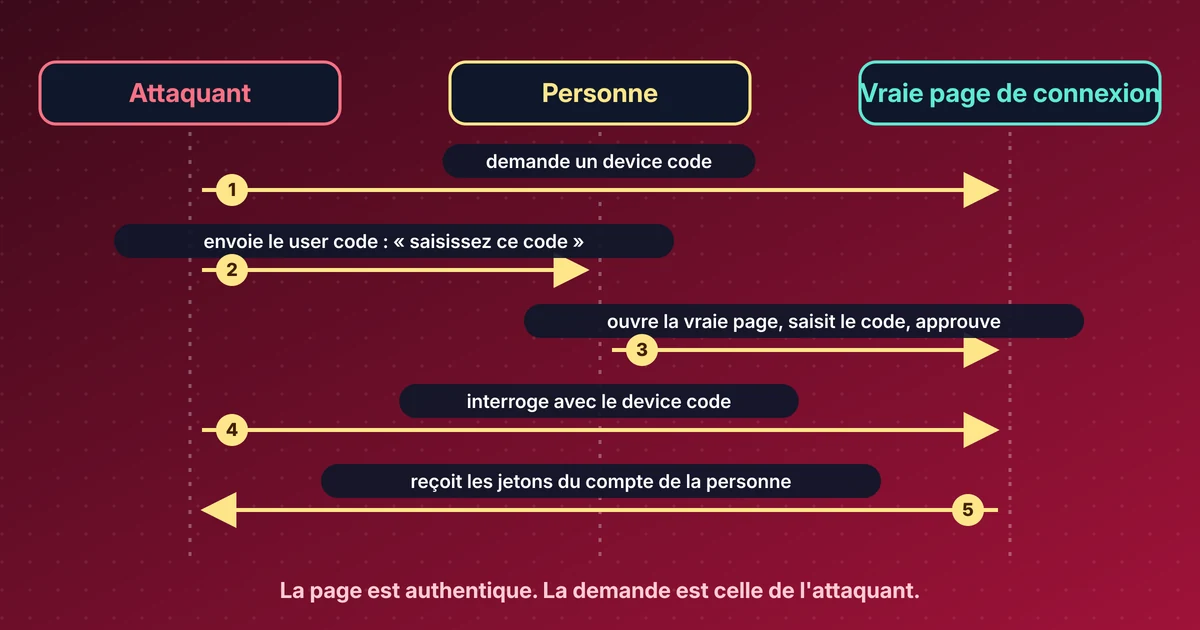
- Le 17 novembre 2026, Microsoft a publié une analyse en laboratoire du phishing par device code contre les assistants de code IA. La page que voit la personne est authentique ; la demande est celle de l'attaquant.
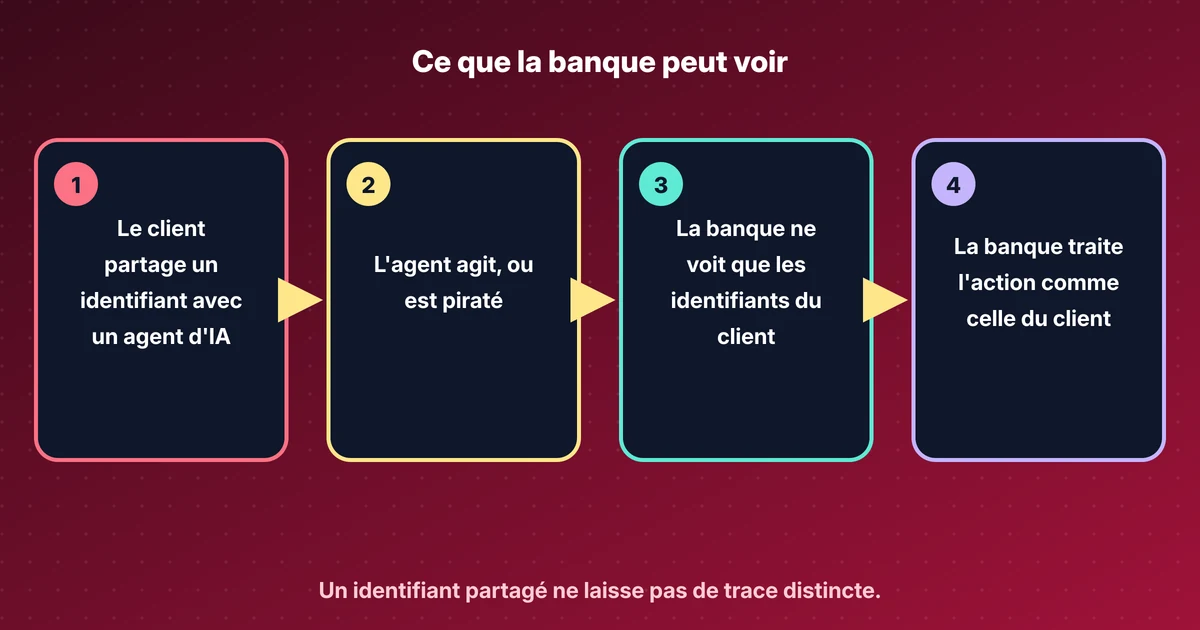
- En laboratoire, une seule demande GitHub par device code approuvée a permis aux chercheurs de piloter une session, d'écrire une mémoire trompeuse, de lire l'historique des sessions dans le cloud ou d'atteindre des dépôts privés, selon les réglages.
- Microsoft indique que ces quatre résultats sont une preuve de concept et n'ont pas été observés dans de vraies attaques. Le phishing par device code lui-même est une voie récurrente de prise de contrôle de comptes.
- Ne saisissez un device code que pour une connexion que vous avez lancée vous-même. Passez en revue les applications connectées et limitez ce que l'assistant peut atteindre.
La connexion par device code est le flux dans lequel un appareil sans clavier pratique affiche un code court, et vous le saisissez sur un autre appareil pour approuver la connexion. Les téléviseurs connectés l’utilisent. Beaucoup d’outils en ligne de commande aussi.
Le 17 novembre 2026, les chercheurs en sécurité de Microsoft ont publié une analyse de la manière dont ce même flux peut être retourné contre les assistants de programmation fondés sur l’IA. J’ai déjà écrit un article plus long sur le détail technique. Voici la note plus courte que je donnerais à un manager.
Ce qu’est vraiment l’attaque#
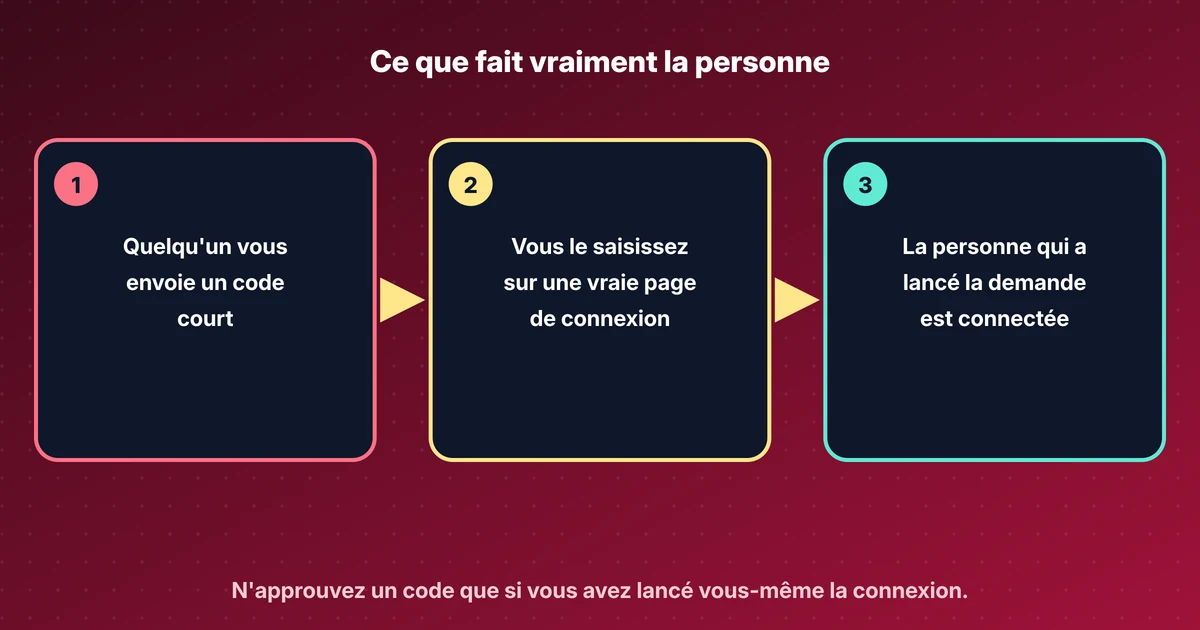
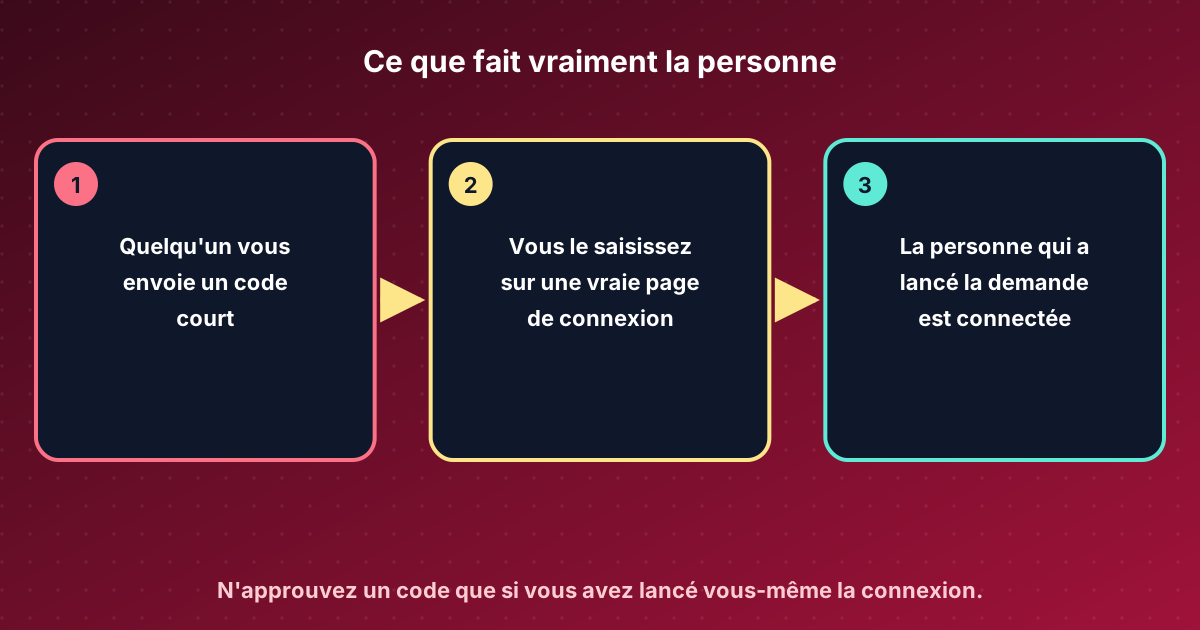
Dans le phishing par device code, c’est l’attaquant qui lance la connexion sur sa propre machine et reçoit un code court. Il l’envoie à quelqu’un d’autre, souvent présenté comme une demande du service informatique ou une vérification de licence. La personne ouvre la véritable page de connexion, saisit le code et approuve. Cela connecte l’attaquant.
La page est réelle. C’est pour cela que l’astuce fonctionne. Le propos de Microsoft est qu’un site légitime ne vous dit pas qui a lancé la demande. La page de vérification de GitHub, note Microsoft, prévient de ne jamais utiliser un code envoyé par quelqu’un d’autre.
Ce que Microsoft a montré en laboratoire#
L’équipe a utilisé l’outil en ligne de commande de GitHub Copilot comme exemple. La technique n’est pas limitée à cet outil : tout client public qui prend en charge ce flux de connexion peut être abusé de la même manière, et l’attaquant choisit les autorisations à demander. Un client public est une application qui ne peut pas garder un secret, comme un outil en ligne de commande ou un téléviseur.
Dans un test de laboratoire contrôlé, un compte d’essai a approuvé une demande GitHub par device code lancée par les chercheurs. Avec cette seule approbation, selon les réglages du compte, ils ont pu :
- piloter à distance une session active de l’assistant et lui faire exécuter des commandes sur la machine de la personne,
- ajouter des entrées trompeuses à la mémoire de l’assistant,
- lire l’historique des sessions stocké dans le cloud,
- atteindre des dépôts de code privés visibles pour le compte.
Microsoft indique que ce sont des résultats de preuve de concept, et qu’elle n’a pas observé ces quatre issues dans de vraies attaques. Le phishing par device code lui-même est plus ancien. Microsoft le décrit comme une voie récurrente de prise de contrôle de comptes, et cite des campagnes antérieures, dont une appelée EvilTokens qu’elle a aidé à interrompre en septembre 2026.
Ce que je dirais à une équipe#
Ne saisissez un device code que pour une connexion que vous avez lancée vous-même, sur un écran que vous avez ouvert. Un code qui arrive dans un message de quelqu’un d’autre est un signal d’alerte, même lorsque la page est authentique.
Passez en revue les applications connectées aux comptes professionnels et retirez celles que personne ne reconnaît. Microsoft indique, comme exemple, les réglages GitHub des applications OAuth autorisées. Les applications OAuth sont les applications qu’une personne a autorisées à utiliser un compte.
Pour les outils de code IA, utilisez les réglages les plus stricts que vous pouvez accepter pour le contrôle à distance, le stockage des sessions dans le cloud et la mémoire. Une approbation n’a de valeur que par ce que l’assistant peut atteindre.
Microsoft décrit aussi des détections dans Microsoft Defender pour ce type de phishing arrivé par e-mail ou via Teams, et un moyen de suspendre une identité GitHub gérée. Cela concerne les équipes de sécurité. L’habitude que je demanderais à tous est la première : si vous n’avez pas lancé la connexion, ne saisissez pas le code.
L’article plus long présente le déroulement étape par étape et la même source.
Sources#
Discuter de cet article#
Utile ? Partagez-le et dites-moi ce que vous en pensez.
Cet article en Markdown · RSS · JSON feed
Les nouveaux articles par e-mail
Un e-mail par semaine avec les nouveaux articles et labs. Désinscription à tout moment.
Votre adresse est conservée chez Kit, le service qui envoie les e-mails. Détails