En bref
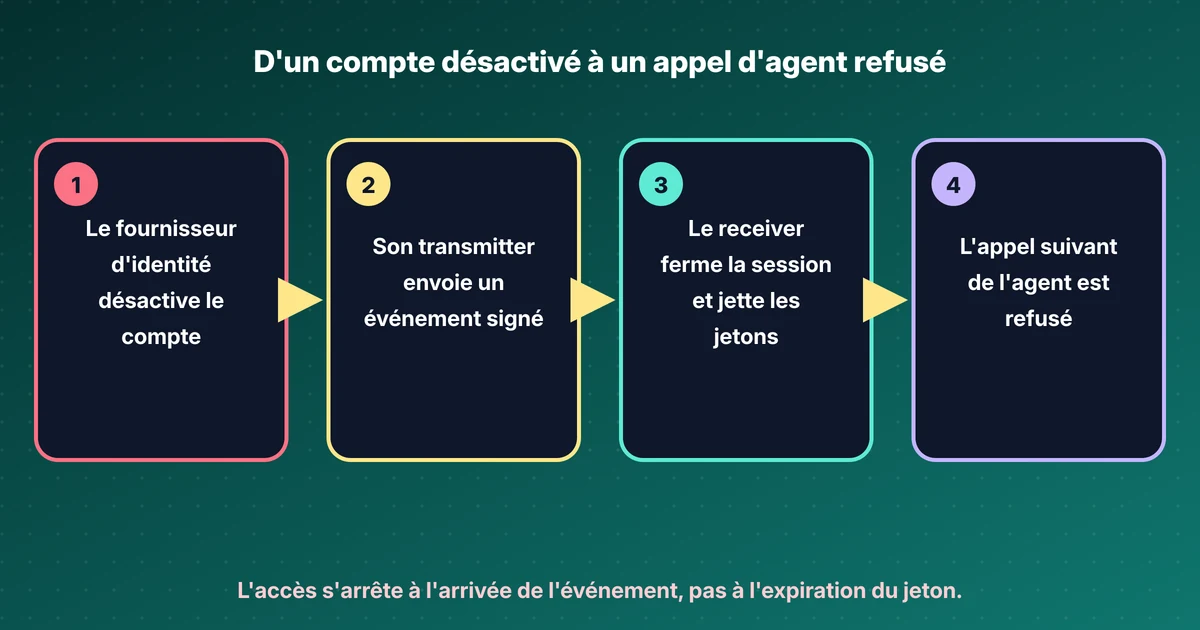
- Un access token reste valide jusqu'à son expiration, même une fois le compte désactivé. Shared Signals permet au fournisseur d'identité de prévenir l'API tout de suite.
- SSF 1.0, CAEP 1.0 et RISC 1.0 sont devenues des Final Specifications OpenID le 2 septembre 2025. CAEP couvre sessions et appareils, RISC les comptes.
- Chaque événement est un Security Event Token : un JWT signé avec typ secevent+jwt, un sub_id à la place de sub, et sans exp.
- Placez le receiver là où arrivent les appels de l'agent et commencez par session-revoked et credential-change. Des jetons courts et liés à une clé restent importants.
- Microsoft CAE est fondé sur CAEP et admet jusqu'à 15 minutes de délai. Okta reçoit des événements SSF et la Cross-Account Protection de Google repose sur RISC.
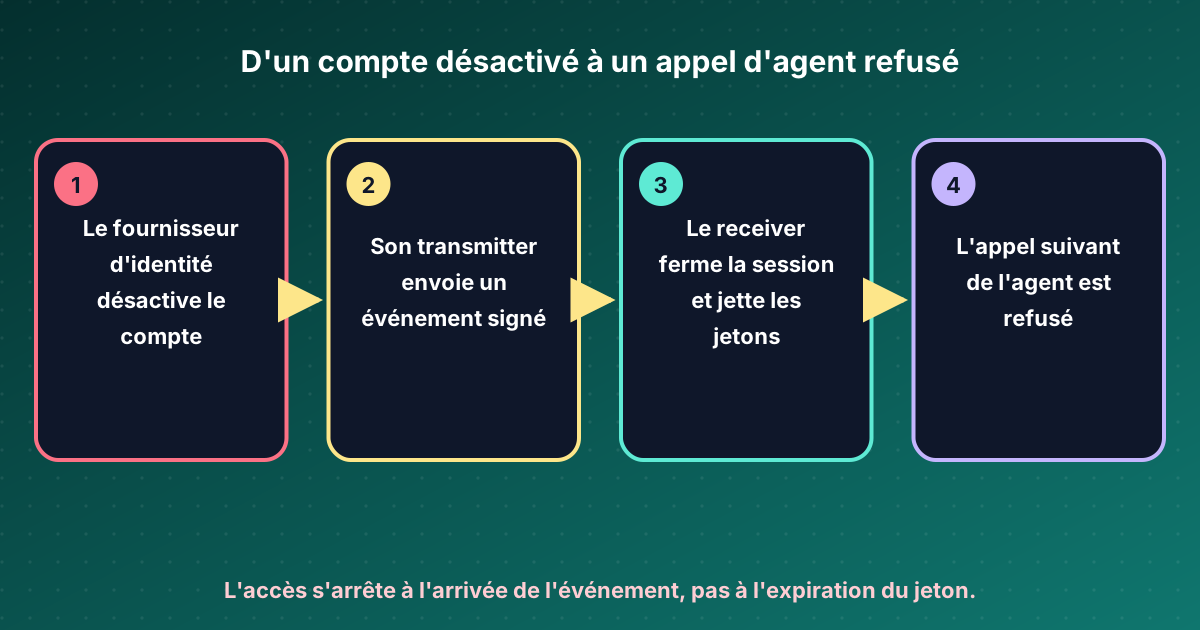
Un agent IA se connecte via un utilisateur, reçoit un access token et se met au travail. Une heure plus tard, le compte de l’utilisateur est désactivé parce qu’un portable a été volé. Le fournisseur d’identité le sait. L’API que l’agent appelle l’ignore, et continue d’accepter le jeton jusqu’à exp. Les agents aggravent ce décalage : ils tournent sans surveillance, gardent les jetons en cache et appellent beaucoup d’API avec.
Shared Signals est la réponse d’OpenID à ce décalage. Il ne raccourcit pas les jetons. Il donne au fournisseur d’identité un moyen standard de prévenir tous ceux qui lui font confiance qu’un changement a eu lieu, pour qu’ils ferment la session tout de suite.
Trois spécifications, un seul canal#
Le 2 septembre 2025, les membres de l’OpenID Foundation ont approuvé trois Final Specifications du groupe de travail Shared Signals (85 pour, 1 contre, 25 abstentions) :
| Spécification | Ce qu’elle définit |
|---|---|
| Shared Signals Framework (SSF) 1.0 | Le canal : rôles, streams, livraison, sujets et format des événements |
| Continuous Access Evaluation Profile (CAEP) 1.0 | Des événements sur les sessions, les identifiants, les appareils et le risque |
| Risk Incident Sharing and Coordination (RISC) 1.0 | Des événements sur les comptes : désactivés, purgés, compromis, récupérés |
Une Final Specification ne sera plus révisée, c’est donc une base stable. Les deux rôles sont le transmitter, qui envoie les événements (en général le fournisseur d’identité), et le receiver, qui agit en conséquence (une application, une passerelle, un serveur MCP). Le résumé de CAEP décrit son but : permettre aux receivers de “attenuate access to shared human or robotic users, devices, sessions and applications”. Les agents font partie des utilisateurs robotiques.
Ce qui circule : un Security Event Token#
Chaque événement est un Security Event Token (SET, RFC 8417), c’est-à-dire un JWT signé avec un claim events. SSF ajoute des règles pour qu’un SET ne soit jamais pris pour un ID token ou un access token :
- L’en-tête porte
typ: secevent+jwt. - Le claim JWT
subne doit pas être présent. Le sujet va danssub_id, avec les formats d’identifiant de la RFC 9493. - Il n’y a pas de claim
exp. issdoit correspondre à la configuration du stream, et le receiver doit le vérifier.- Un claim
txnpeut relier plusieurs événements au même changement d’origine.
Un événement CAEP session-revoked raccourci, sur le modèle des exemples de la spécification :
{
  "iss": "https://idp.example.com/",
  "aud": "https://api.example.com/caep",
  "jti": "evt-6f1c",
  "iat": 1795000000,
  "txn": "8675309",
  "sub_id": { "format": "opaque", "id": "user-4821" },
  "events": {
    "https://schemas.openid.net/secevent/caep/event-type/session-revoked": {
      "initiating_entity": "policy",
      "reason_admin": { "en": "Device reported stolen" },
      "event_timestamp": 1794999990
    }
  }
}
Transmitters, receivers et streams#
Un receiver découvre ce que prend en charge un transmitter grâce à sa configuration sous /.well-known/ssf-configuration. Ce document liste les clés de signature (jwks_uri), les modes de livraison et les endpoints de gestion. Le receiver crée ensuite un stream : quels événements il veut, comment ils sont livrés et pour quels sujets.
- Livraison. Push sur HTTP (RFC 8935), où le transmitter envoie les SET au receiver, ou poll (RFC 8936), où le receiver va les chercher. Le push convient à une API toujours disponible ; le poll à un receiver derrière un pare-feu.
- Sujets. Les endpoints Add Subject et Remove Subject permettent au receiver d’indiquer quels utilisateurs ou sessions l’intéressent, pour ne pas recevoir les événements de tout le tenant.
- Vérification. Le receiver peut demander un événement de vérification pour prouver que le stream fonctionne de bout en bout. Faites-le dans la supervision, pas seulement à la mise en place.
- État du stream. Un stream peut être actif, en pause ou désactivé. Un stream en pause que personne ne remarque est une panne silencieuse.
SSF laisse aussi la réaction à chaque déploiement. La spécification parle de SET prescriptifs : un événement peut être purement informatif ou exiger une action, selon ce que les deux parties ont convenu.
Les événements à brancher en premier#
CAEP 1.0 définit huit types d’événements. Voici ceux que je brancherais en premier pour des agents :
| Événement | Champs obligatoires | Ce que doit faire un receiver |
|---|---|---|
session-revoked |
aucun | Fermer la session et jeter tout jeton qui en dérive |
credential-change |
credential_type, change_type |
Réévaluer, par exemple après la suppression d’une passkey ou un changement de mot de passe |
token-claims-change |
claims |
Ne plus se fier aux claims en cache comme les rôles ou les groupes |
assurance-level-change |
namespace, current_level |
Réduire ce que la session peut faire |
device-compliance-change |
previous_status, current_status |
Bloquer les appels d’un appareil devenu non conforme |
risk-level-change |
principal, current_level |
Alimenter le point de décision |
Les deux autres, session-established et session-presented, décrivent l’activité normale. RISC ajoute des événements de compte comme account-disabled, account-purged, credential-compromise et identifier-changed. Le sessions-revoked propre à RISC est déprécié : les nouvelles implémentations doivent utiliser le session-revoked de CAEP.
Ce que cela change pour les agents IA#
Le receiver doit se trouver là où arrivent les appels de l’agent. Pour un serveur MCP distant, c’est le serveur MCP ou la passerelle placée devant. Quand session-revoked arrive, il doit fermer la session de l’utilisateur et jeter tout jeton obtenu par token exchange pour les API en aval. Sinon l’agent continue avec un jeton émis avant la révocation.
Un moteur de politiques peut utiliser les mêmes signaux. Si les appels d’outils de l’agent passent par un point de décision AuthZEN, un risk-level-change peut entrer dans le contexte qu’il évalue.
Les signaux ne remplacent pas les bases. Une durée de vie courte limite la fenêtre quand un signal se perd ou arrive tard, et un jeton lié à la clé de l’agent avec DPoP ne peut pas être rejoué ailleurs. L’agent devrait avoir son propre sujet, pour qu’un receiver puisse révoquer l’agent sans déconnecter l’utilisateur de tout. Mon laboratoire sur la managed identity montre cette partie.
Qui l’implémente#
- Microsoft Entra. Microsoft décrit la continuous access evaluation comme “an industry standard based on” CAEP. Elle couvre des événements comme un compte supprimé ou désactivé, un changement de mot de passe, un administrateur qui révoque les refresh tokens et un risque utilisateur élevé. Microsoft vise le quasi temps réel, “but latency of up to 15 minutes might be observed”. Avec des clients compatibles CAE, la durée de vie du jeton peut monter à 28 heures, car la révocation suit les événements et non l’expiration.
- Okta. Avec Identity Threat Protection activé, Okta reçoit les événements SSF de transmitters tiers via son API SSF Receiver.
- Google. La Cross-Account Protection “is based on the RISC standard” et envoie des événements de compte aux applications qui utilisent Sign in with Google.
C’est ce que dit la documentation de chaque éditeur. Je n’ai pas testé l’interopérabilité entre eux.
Ce que je ferais#
- Demandez à votre fournisseur d’identité s’il peut émettre
session-revokedde CAEP etaccount-disabledde RISC, et vers quels receivers. - Placez un receiver devant chaque API ou serveur MCP appelé par des agents, et reliez
sub_idaux sessions et aux jetons échangés que vous conservez. - Traitez un stream non vérifié ou en pause comme une panne. Déclenchez une alerte.
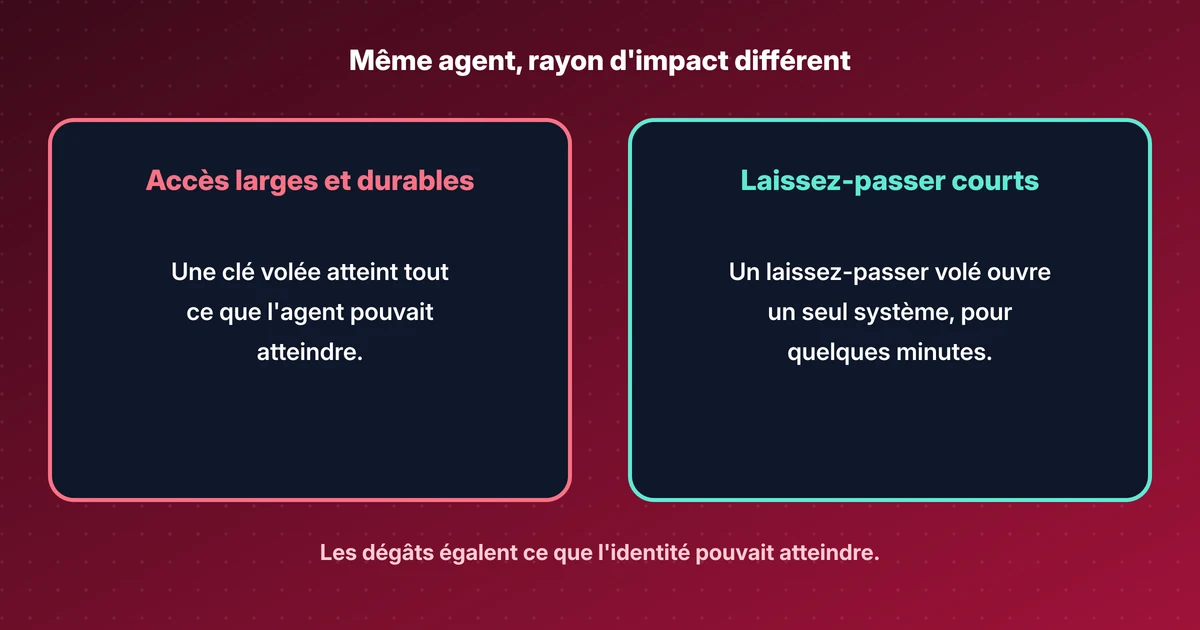
- Gardez les jetons des agents courts et liés à une clé, pour qu’un signal en retard coûte des minutes, pas des heures.
Ce que je n’ai pas vérifié#
J’ai lu les trois Final Specifications, la RFC 8417 et les pages des éditeurs listées ci-dessous. Je n’ai fait tourner ni transmitter ni receiver pour cet article, je n’ai pas mesuré le délai de Microsoft et je n’ai testé ni Okta ni Google. Une explication simple de Shared Signals est dans le backlog, et un laboratoire avec un transmitter open source est candidat pour le plan des laboratoires.
Sources#
- OpenID Foundation, 2 Sep 2025: Three Shared Signals Final Specifications Approved
- OpenID Shared Signals Framework Specification 1.0 (Final)
- OpenID Continuous Access Evaluation Profile 1.0 (Final)
- OpenID RISC Profile Specification 1.0 (Final)
- RFC 8417: Security Event Token (SET)
- Microsoft Learn: Continuous access evaluation
- Okta Developer: Configure an SSF receiver
- Google for Developers: Cross-Account Protection (RISC)
Cet article en Markdown · RSS · JSON feed
Les nouveaux articles par e-mail
Un e-mail par semaine avec les nouveaux articles et labs. Désinscription à tout moment.
Votre adresse est conservée chez Kit, le service qui envoie les e-mails. Détails