Kurz gesagt
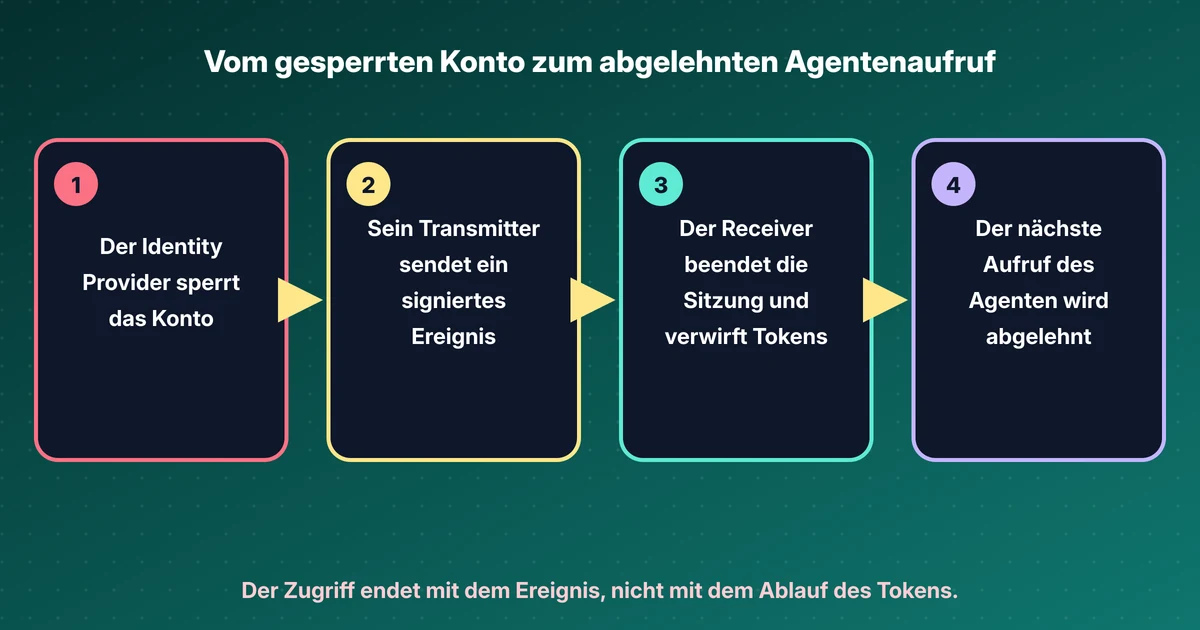
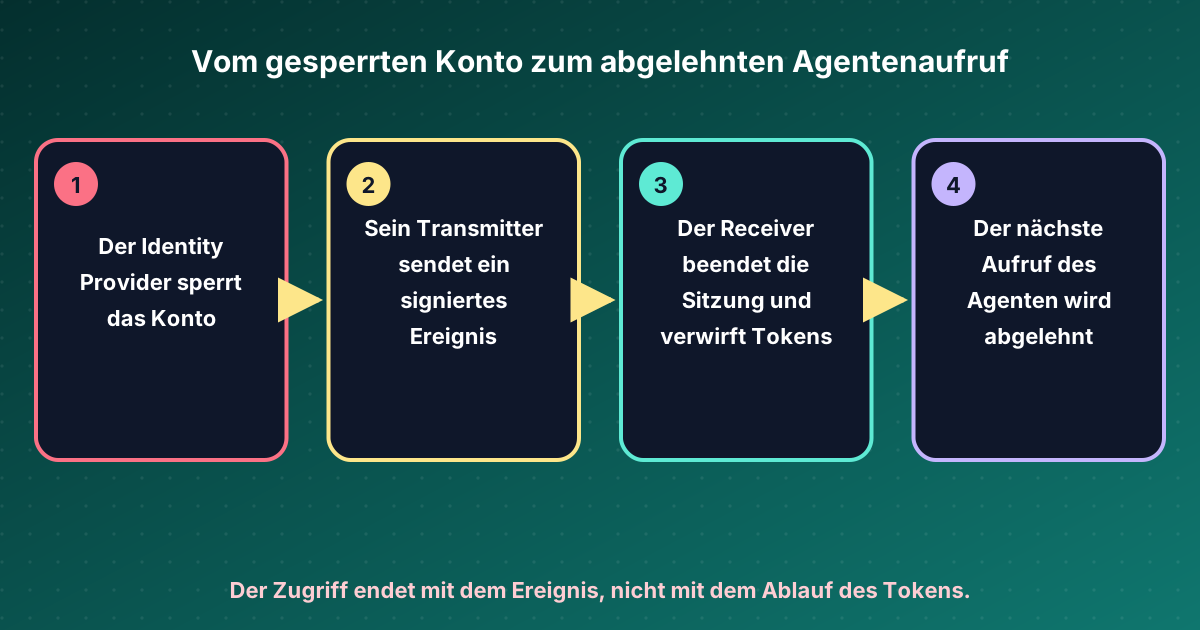
- Ein Access Token bleibt bis zum Ablauf gültig, auch wenn das Konto dahinter schon deaktiviert ist. Mit Shared Signals kann der Identity Provider die API sofort informieren.
- SSF 1.0, CAEP 1.0 und RISC 1.0 wurden am 2. September 2025 zu OpenID Final Specifications. CAEP deckt Sitzungen und Geräte ab, RISC Konten.
- Jedes Ereignis ist ein Security Event Token: ein signiertes JWT mit typ secevent+jwt, sub_id statt sub und ohne exp.
- Setzen Sie den Receiver dorthin, wo die Aufrufe des Agenten ankommen, und beginnen Sie mit session-revoked und credential-change. Kurzlebige, an einen Schlüssel gebundene Tokens bleiben wichtig.
- Microsoft CAE basiert auf CAEP und erlaubt bis zu 15 Minuten Verzögerung. Okta empfängt SSF-Ereignisse, und Googles Cross-Account Protection basiert auf RISC.
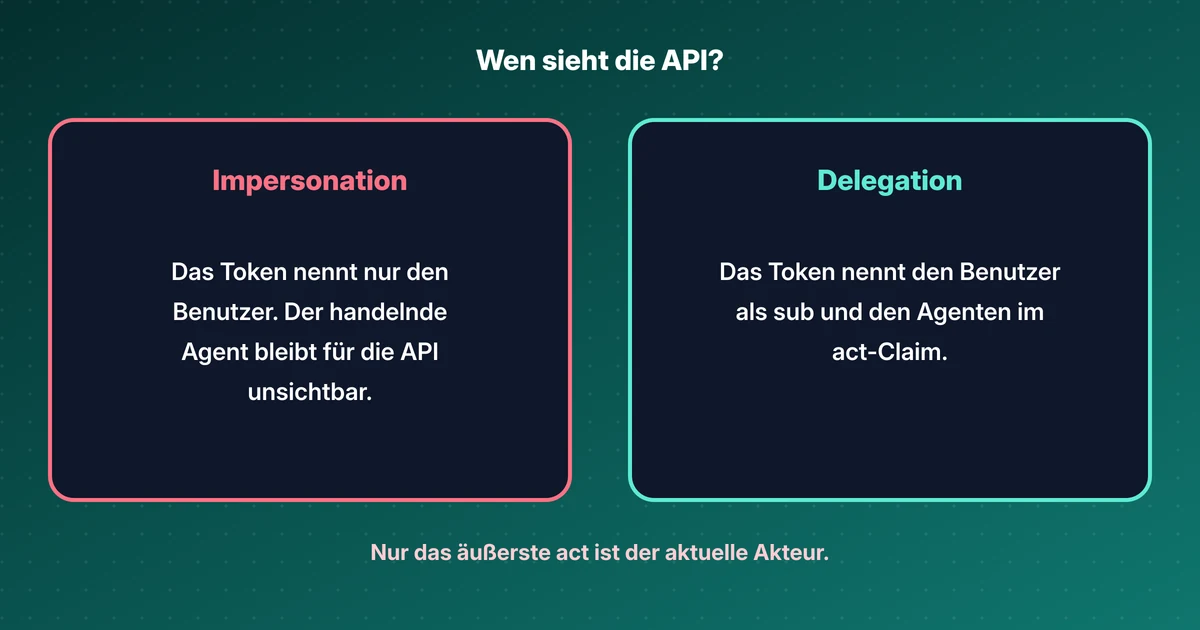
Ein KI-Agent meldet sich über einen Benutzer an, erhält ein Access Token und beginnt zu arbeiten. Eine Stunde später wird das Konto des Benutzers deaktiviert, weil ein Laptop gestohlen wurde. Der Identity Provider weiß das. Die API, die der Agent aufruft, weiß es nicht und akzeptiert das Token weiter bis exp. Agenten vergrößern diese Lücke: Sie laufen unbeaufsichtigt, speichern Tokens zwischen und rufen damit viele APIs auf.
Shared Signals ist die Antwort von OpenID auf diese Lücke. Es verkürzt keine Tokens. Es gibt dem Identity Provider einen Standardweg, allen, die ihm vertrauen, mitzuteilen, dass sich etwas geändert hat, damit sie die Sitzung sofort beenden können.
Drei Spezifikationen, ein Kanal#
Am 2. September 2025 haben die Mitglieder der OpenID Foundation drei Final Specifications der Shared Signals Working Group angenommen (85 dafür, 1 dagegen, 25 Enthaltungen):
| Spezifikation | Was sie festlegt |
|---|---|
| Shared Signals Framework (SSF) 1.0 | Den Kanal: Rollen, Streams, Zustellung, Subjekte und Ereignisformat |
| Continuous Access Evaluation Profile (CAEP) 1.0 | Ereignisse zu Sitzungen, Anmeldedaten, Geräten und Risiko |
| Risk Incident Sharing and Coordination (RISC) 1.0 | Ereignisse zu Konten: deaktiviert, gelöscht, kompromittiert, wiederhergestellt |
Eine Final Specification wird nicht mehr überarbeitet, sie ist also eine stabile Grundlage. Die zwei Rollen sind der Transmitter, der Ereignisse sendet (meist der Identity Provider), und der Receiver, der darauf reagiert (eine Anwendung, ein Gateway, ein MCP-Server). Die Zusammenfassung von CAEP beschreibt den Zweck so, dass Receiver “attenuate access to shared human or robotic users, devices, sessions and applications” können. Zu den robotischen Benutzern gehören Agenten.
Was übertragen wird: ein Security Event Token#
Jedes Ereignis ist ein Security Event Token (SET, RFC 8417), also ein signiertes JWT mit einem Claim events. SSF ergänzt Regeln, damit ein SET nicht mit einem ID Token oder Access Token verwechselt wird:
- Der Header trägt
typ: secevent+jwt. - Der JWT-Claim
subdarf nicht vorkommen. Das Subjekt steht insub_id, mit den Identifier-Formaten aus RFC 9493. - Es gibt keinen Claim
exp. issmuss zur Stream-Konfiguration passen, und der Receiver muss das prüfen.- Ein Claim
txnkann mehrere Ereignisse derselben Ursache zuordnen.
Ein gekürztes CAEP-Ereignis session-revoked, in der Form der Beispiele aus der Spezifikation:
{
  "iss": "https://idp.example.com/",
  "aud": "https://api.example.com/caep",
  "jti": "evt-6f1c",
  "iat": 1795000000,
  "txn": "8675309",
  "sub_id": { "format": "opaque", "id": "user-4821" },
  "events": {
    "https://schemas.openid.net/secevent/caep/event-type/session-revoked": {
      "initiating_entity": "policy",
      "reason_admin": { "en": "Device reported stolen" },
      "event_timestamp": 1794999990
    }
  }
}
Transmitter, Receiver und Streams#
Ein Receiver erfährt aus der Konfiguration unter /.well-known/ssf-configuration, was ein Transmitter unterstützt. Dieses Dokument nennt die Signaturschlüssel (jwks_uri), die unterstützten Zustellarten und die Verwaltungsendpunkte. Danach legt der Receiver einen Stream an: welche Ereignisse er will, wie sie zugestellt werden und für welche Subjekte.
- Zustellung. Push über HTTP (RFC 8935), bei dem der Transmitter SETs an den Receiver sendet, oder Poll (RFC 8936), bei dem der Receiver sie abholt. Push passt zu einer API, die immer läuft; Poll zu einem Receiver hinter einer Firewall.
- Subjekte. Mit den Endpunkten Add Subject und Remove Subject sagt der Receiver, welche Benutzer oder Sitzungen ihn interessieren, damit er nicht Ereignisse für den ganzen Tenant erhält.
- Verifikation. Der Receiver kann ein Verifikationsereignis anfordern, um zu beweisen, dass der Stream durchgängig funktioniert. Das gehört ins Monitoring, nicht nur in die Einrichtung.
- Stream-Status. Ein Stream kann aktiv, pausiert oder deaktiviert sein. Ein pausierter Stream, den niemand bemerkt, ist ein stiller Ausfall.
SSF überlässt die Reaktion dem jeweiligen Deployment. Die Spezifikation spricht von präskriptiven SETs: Ein Ereignis kann rein informativ sein oder eine Durchsetzung verlangen, je nachdem, was die beiden Seiten vereinbaren.
Die Ereignisse, die zuerst angebunden werden#
CAEP 1.0 definiert acht Ereignistypen. Diese würde ich für Agenten zuerst anbinden:
| Ereignis | Pflichtfelder | Was ein Receiver tun sollte |
|---|---|---|
session-revoked |
keine | Die Sitzung beenden und jedes davon abgeleitete Token verwerfen |
credential-change |
credential_type, change_type |
Neu bewerten, etwa nach dem Löschen eines Passkeys oder einem Passwort-Reset |
token-claims-change |
claims |
Zwischengespeicherten Claims wie Rollen oder Gruppen nicht mehr trauen |
assurance-level-change |
namespace, current_level |
Einschränken, was die Sitzung darf |
device-compliance-change |
previous_status, current_status |
Aufrufe von einem nicht mehr konformen Gerät blockieren |
risk-level-change |
principal, current_level |
Den Policy Decision Point speisen |
Die übrigen zwei, session-established und session-presented, beschreiben normale Aktivität. RISC ergänzt Kontoereignisse wie account-disabled, account-purged, credential-compromise und identifier-changed. Das eigene sessions-revoked von RISC ist veraltet: Neue Implementierungen müssen stattdessen session-revoked aus CAEP verwenden.
Was das für KI-Agenten bedeutet#
Der Receiver muss dort sitzen, wo die Aufrufe des Agenten ankommen. Bei einem entfernten MCP-Server ist das der MCP-Server oder das Gateway davor. Kommt session-revoked an, muss er die Sitzung des Benutzers beenden und jedes Token verwerfen, das er per Token Exchange für nachgelagerte APIs bezogen hat. Sonst arbeitet der Agent mit einem Token weiter, das vor dem Widerruf ausgestellt wurde.
Eine Policy Engine kann dieselben Signale nutzen. Laufen die Tool-Aufrufe des Agenten über einen AuthZEN Decision Point, kann ein risk-level-change Teil des Kontexts werden, den er auswertet.
Signale ersetzen die Grundlagen nicht. Eine kurze Lebensdauer begrenzt das Fenster, wenn ein Signal verloren geht oder spät kommt, und ein Token, das mit DPoP an den Schlüssel des Agenten gebunden ist, lässt sich anderswo nicht wiederverwenden. Der Agent sollte ein eigenes Subjekt haben, damit ein Receiver den Agenten widerrufen kann, ohne den Benutzer überall abzumelden. Mein Labor zur Managed Identity zeigt diesen Teil.
Wer es umsetzt#
- Microsoft Entra. Microsoft beschreibt Continuous Access Evaluation als “an industry standard based on” CAEP. Abgedeckt sind Ereignisse wie ein gelöschtes oder deaktiviertes Konto, eine Passwortänderung, ein Administrator, der Refresh Tokens widerruft, und hohes Benutzerrisiko. Microsoft nennt nahezu Echtzeit als Ziel, “but latency of up to 15 minutes might be observed”. Mit CAE-fähigen Clients kann die Token-Lebensdauer auf 28 Stunden steigen, weil der Widerruf über Ereignisse statt über den Ablauf läuft.
- Okta. Mit aktivierter Identity Threat Protection empfängt Okta SSF-Ereignisse von Transmittern Dritter über seine SSF Receiver API.
- Google. Cross-Account Protection “is based on the RISC standard” und sendet Kontoereignisse an Apps, die Sign in with Google verwenden.
So steht es in der Dokumentation der jeweiligen Anbieter. Die Interoperabilität zwischen ihnen habe ich nicht getestet.
Was ich tun würde#
- Fragen Sie Ihren Identity Provider, ob er CAEP
session-revokedund RISCaccount-disabledsenden kann und an welche Receiver. - Setzen Sie einen Receiver vor jede API und jeden MCP-Server, den Agenten aufrufen, und ordnen Sie
sub_idden gespeicherten Sitzungen und getauschten Tokens zu. - Behandeln Sie einen nicht verifizierten oder pausierten Stream als Störung. Lösen Sie dafür einen Alarm aus.
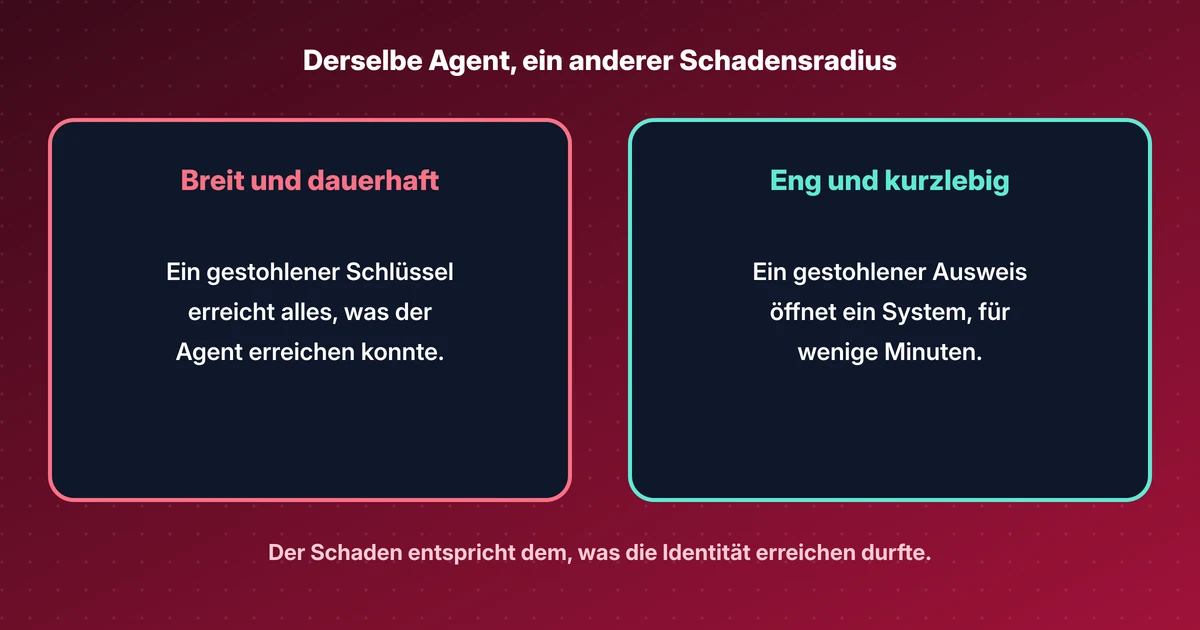
- Halten Sie Agenten-Tokens kurzlebig und an einen Schlüssel gebunden, damit ein verspätetes Signal Minuten kostet und nicht Stunden.
Was ich nicht geprüft habe#
Ich habe die drei Final Specifications, RFC 8417 und die unten genannten Anbieterseiten gelesen. Für diesen Artikel habe ich keinen Transmitter oder Receiver betrieben, die Verzögerung bei Microsoft nicht gemessen und Okta oder Google nicht getestet. Eine einfache Erklärung zu Shared Signals steht im Backlog, und ein Labor mit einem Open-Source-Transmitter ist ein Kandidat für den Laborplan.
Quellen#
- OpenID Foundation, 2 Sep 2025: Three Shared Signals Final Specifications Approved
- OpenID Shared Signals Framework Specification 1.0 (Final)
- OpenID Continuous Access Evaluation Profile 1.0 (Final)
- OpenID RISC Profile Specification 1.0 (Final)
- RFC 8417: Security Event Token (SET)
- Microsoft Learn: Continuous access evaluation
- Okta Developer: Configure an SSF receiver
- Google for Developers: Cross-Account Protection (RISC)
Dieser Beitrag als Markdown · RSS · JSON feed
Neue Beiträge per E-Mail
Eine E-Mail pro Woche mit neuen Beiträgen und Labs. Jederzeit abbestellbar.
Ihre Adresse wird bei Kit gespeichert, dem Dienst, der die E-Mails versendet. Details