Kurz gesagt
- AuthZEN ist der OpenID-Standard, mit dem eine Policy-Engine gefragt wird, ob eine Anfrage erlaubt ist. Authorization API 1.0 wurde am 12. Januar 2026 eine Final Specification.
- OPA ist eine CNCF-Graduated-Policy-Engine (seit dem 29. Januar 2021). Die Richtlinie schreiben Sie in Rego.
- Cedar ist eine Open-Source-Policysprache von Amazon, genutzt in Amazon Verified Permissions, mit einer Entscheidung Permit oder Forbid.
Ein KI-Agent braucht ein Ja oder ein Nein, bevor er einen Vertragsentwurf bearbeitet. Der Code, der den Aufruf blockiert, ist der Policy Enforcement Point, oder PEP. Der Code, der die Frage beantwortet, ist der Policy Decision Point, oder PDP. Diese Namen stammen aus älteren Zugriffskontrollmodellen. Das praktische Problem war, dass jeder PDP eine andere API sprach, sodass ein Wechsel der Engine eine Neufassung des Gateways bedeutete.
AuthZEN ist der OpenID-Standard für dieses Gespräch. OPA und Cedar sind zwei Engines, die dahinter sitzen und die Antwort geben können.
Was AuthZEN standardisiert#
AuthZEN ist ein Protokoll zwischen einem PEP und einem PDP. Der PEP fragt, ob ein Subject eine Action auf einer Resource ausführen darf, in einem gegebenen Context. Für den Agenten können das ein benannter Agent, die Aktion „edit“, ein Vertragsentwurf und ein Context sein, der das Dokument nennt. Der PDP antwortet mit true oder false. Der PEP lässt den Aufruf nur bei true zu. Ist der PDP nicht erreichbar, muss der PEP das als Ablehnung behandeln.
Der PEP muss nicht wissen, wie der PDP Richtlinien speichert oder auswertet. Die Authentisierung gegenüber der Authorization API selbst liegt außerhalb des Geltungsbereichs der Spezifikation. OAuth 2.0 wird empfohlen.
Am 12. Januar 2026 hat die Mitgliedschaft der OpenID Foundation Authorization API 1.0 als OpenID Final Specification angenommen (81 Ja, 1 Nein, 25 Enthaltungen). Eine Final Specification gibt Implementierenden Schutz des geistigen Eigentums und unterliegt keiner weiteren Überarbeitung. Spätere Arbeiten dürfen Methoden oder optionale Parameter ergänzen, dürfen die API 1.0 aber nicht ändern.
Die Spezifikationsseite der Arbeitsgruppe listet auch Entwürfe, die nicht final sind, darunter ein Abbildungsrahmen namens COAZ und eine Bindung für das Model Context Protocol. Ich nenne sie nur als laufende Arbeit. Der stabile Vertrag heute ist Authorization API 1.0.
Am 20. Mai 2026 hat Keycloak experimentelle AuthZEN-Unterstützung ab Version 26.7 angekündigt, sodass Keycloak selbst als PDP auftreten kann. Die Funktion ist experimentell und keine Empfehlung für den Produktionsbetrieb.
OPA schreibt die Antwort in Rego#
Open Policy Agent ist eine Policy-Engine für allgemeine Zwecke. Die Cloud Native Computing Foundation hat das Projekt 2018 aufgenommen, und es ist am 29. Januar 2021 graduiert. Es steht weiterhin als CNCF-Graduated-Projekt.
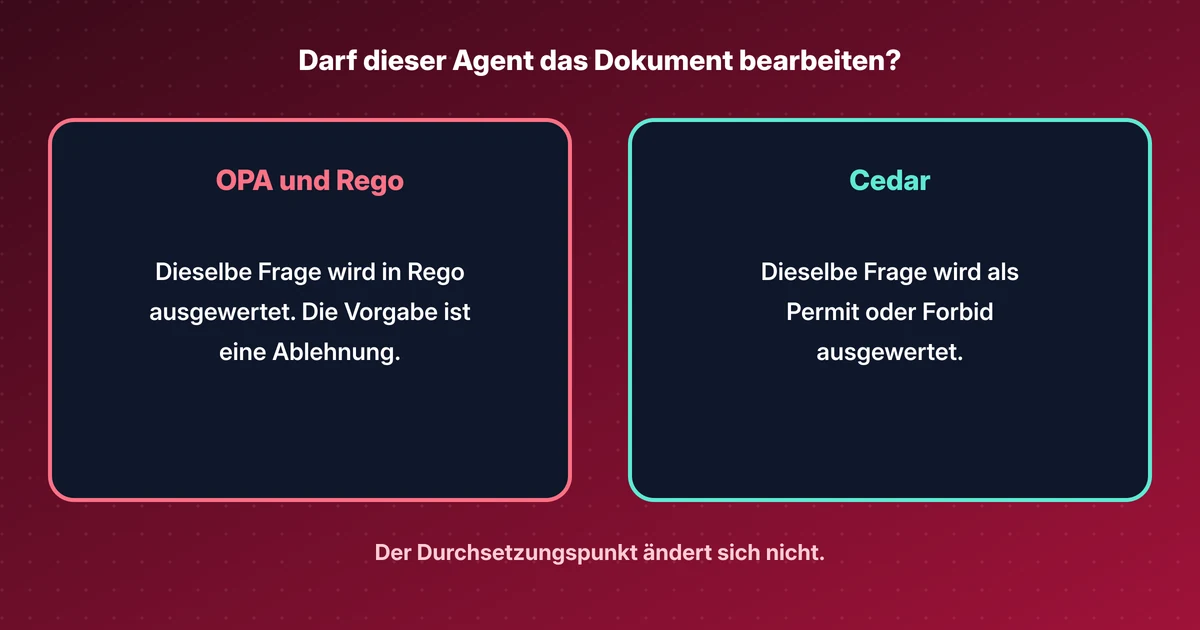
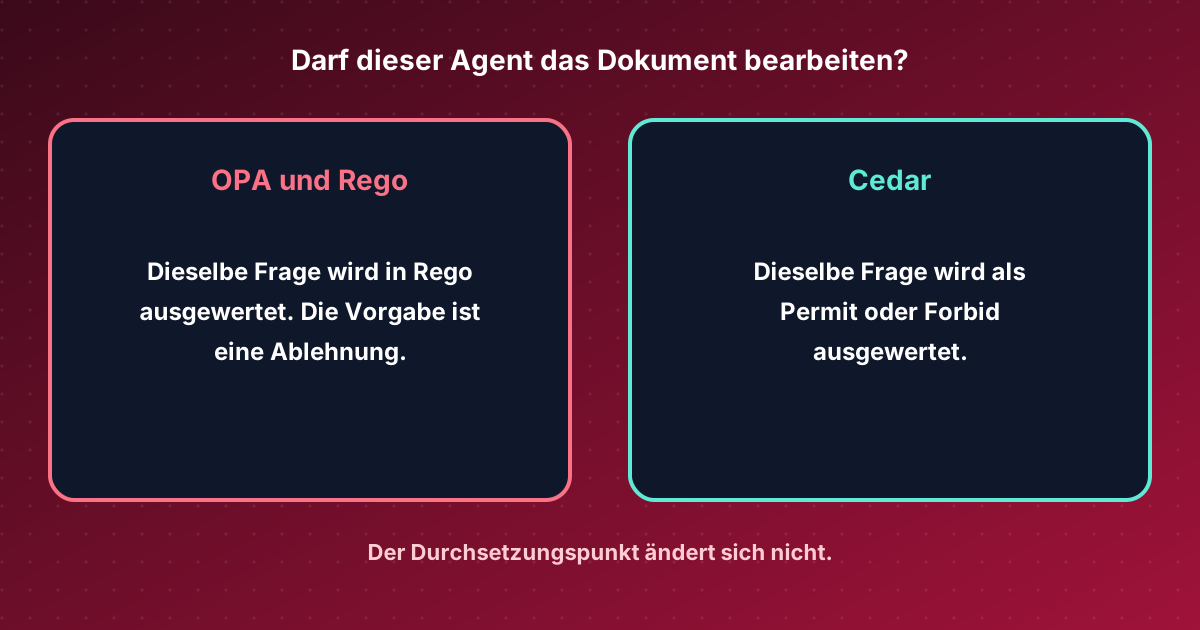
Die Richtlinie schreiben Sie in Rego. OPA wertet eine Anfrage gegen diese Richtlinie aus und liefert eine Entscheidung. Die Vorgabe kann eine Ablehnung sein, sodass eine unbekannte Aktion oder die Bearbeitung eines Dokuments, das nicht auf der Liste steht, verweigert wird. Die Richtlinie lebt in einem Repository und kann geprüft werden, bevor sie bereitgestellt wird.
OPA kann über die eigene API antworten. Es kann auch hinter einem AuthZEN-Endpunkt sitzen, sodass der PEP weiterhin dieselbe Frage sendet und dasselbe true oder false erhält.
Cedar schreibt die Antwort als Permit oder Forbid#
Cedar ist eine Open-Source-Policysprache und eine Auswertungs-Engine. Amazon hat sie veröffentlicht, und Amazon Verified Permissions nutzt sie als Sprache für die Autorisierung von Anwendungen.
Richtlinien sind Permit- oder Forbid-Anweisungen, geprüft gegen ein Schema, sodass ein Tippfehler in einem Ressourcentyp auffällt, bevor die Richtlinie läuft. Die Vorgabe ist ebenfalls eine Ablehnung: trifft kein Permit zu, oder trifft ein Forbid zu, ist die Entscheidung ein Nein. Cedars Auftrag ist enger als der von OPA, das oft für Admission Control, CI-Prüfungen und API-Autorisierung gleichermaßen genutzt wird. Für eine Entscheidung zu einem Dokument können beide die Regel ausdrücken.
Die AuthZEN-Anfrage ändert sich nicht. Ein Cedar-PDP beantwortet dieselbe Frage, und der PEP versteht weiterhin eine Entscheidung true oder false.
Ein praktisches Lab stellt OPA hinter einen AuthZEN-Endpunkt.
Quellen#
- OpenID Foundation, 12 Jan 2026: Authorization API 1.0 Final Specification approved
- OpenID AuthZEN Authorization API 1.0 (Final)
- OpenID AuthZEN Working Group specifications
- Open Policy Agent
- CNCF: Open Policy Agent (graduated 29 January 2021)
- Cedar policy language
- Keycloak, 20 May 2026: experimental AuthZEN support
Dieser Beitrag als Markdown · RSS · JSON feed
Neue Beiträge per E-Mail
Eine E-Mail pro Woche mit neuen Beiträgen und Labs. Jederzeit abbestellbar.
Ihre Adresse wird bei Kit gespeichert, dem Dienst, der die E-Mails versendet. Details