En bref
- AuthZEN est la norme OpenID pour demander à un moteur de politique si une requête est autorisée. Authorization API 1.0 est devenue une Final Specification le 12 janvier 2026.
- OPA est un moteur de politique CNCF graduated (depuis le 29 janvier 2021). On écrit la politique en Rego.
- Cedar est un langage de politique open source d'Amazon, utilisé dans Amazon Verified Permissions, avec une décision permit ou forbid.
Un agent IA a besoin d’un oui ou d’un non avant de modifier un brouillon de contrat. Le code qui bloque l’appel est le Policy Enforcement Point, ou PEP. Le code qui répond à la question est le Policy Decision Point, ou PDP. Ces noms viennent de modèles plus anciens de contrôle d’accès. Le problème pratique, c’est que chaque PDP parlait une API différente, donc changer de moteur voulait dire réécrire la passerelle.
AuthZEN est la norme OpenID pour cette conversation. OPA et Cedar sont deux moteurs qui peuvent se placer derrière et donner la réponse.
Ce que AuthZEN normalise#
AuthZEN est un protocole entre un PEP et un PDP. Le PEP demande si un subject peut effectuer une action sur une resource, dans un context donné. Pour l’agent, cela peut être un agent nommé, l’action « edit », un brouillon de contrat et un context qui nomme le document. Le PDP répond true ou false. Le PEP n’autorise l’appel que sur true. Si le PDP est injoignable, le PEP doit traiter cela comme un refus.
Le PEP n’a pas besoin de savoir comment le PDP stocke ou évalue la politique. L’authentification auprès de l’Authorization API elle-même est hors du périmètre de la spécification. OAuth 2.0 est recommandé.
Le 12 janvier 2026, les membres de l’OpenID Foundation ont approuvé Authorization API 1.0 comme OpenID Final Specification (81 pour, 1 contre, 25 abstentions). Une Final Specification donne aux personnes qui implémentent des protections de propriété intellectuelle et n’est plus soumise à révision. Des travaux ultérieurs peuvent ajouter des méthodes ou des paramètres facultatifs, mais ne doivent pas modifier l’API 1.0.
La page des spécifications du groupe de travail liste aussi des brouillons qui ne sont pas finaux, dont un cadre de correspondance appelé COAZ et une liaison pour le Model Context Protocol. Je les cite seulement comme travail en cours. Le contrat stable, aujourd’hui, est Authorization API 1.0.
Le 20 mai 2026, Keycloak a annoncé une prise en charge expérimentale d’AuthZEN à partir de la version 26.7, pour que Keycloak lui-même puisse agir comme PDP. La fonction est expérimentale et n’est pas une recommandation pour la production.
OPA écrit la réponse en Rego#
Open Policy Agent est un moteur de politique d’usage général. Il a été accepté par la Cloud Native Computing Foundation en 2018 et a atteint le statut graduated le 29 janvier 2021. Il reste listé comme projet CNCF graduated.
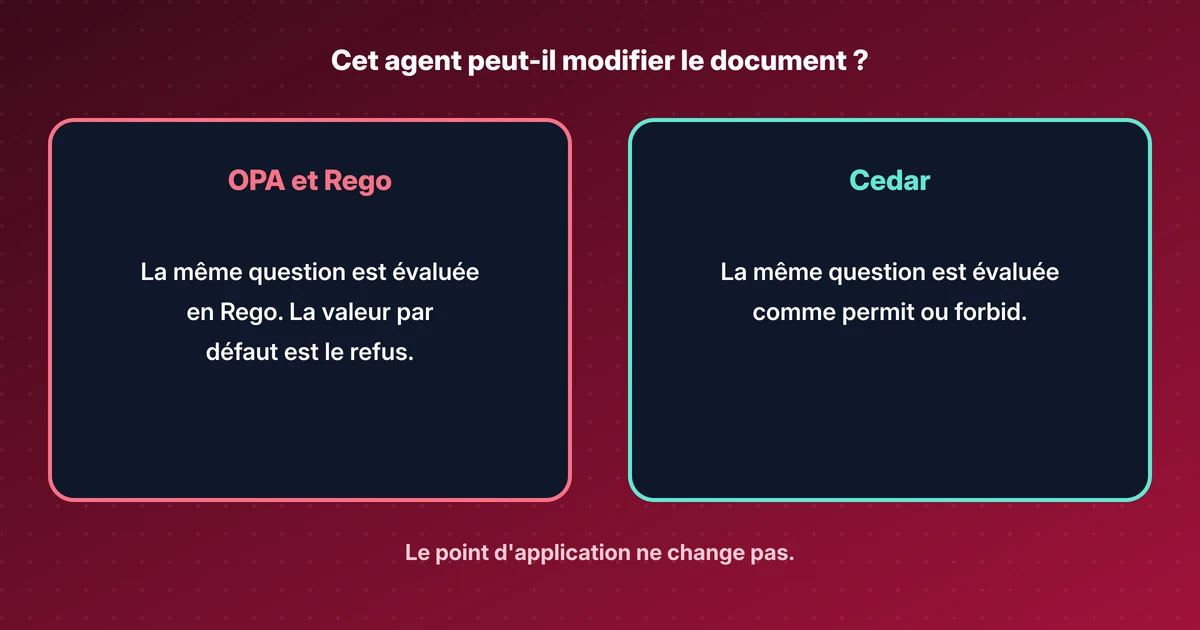
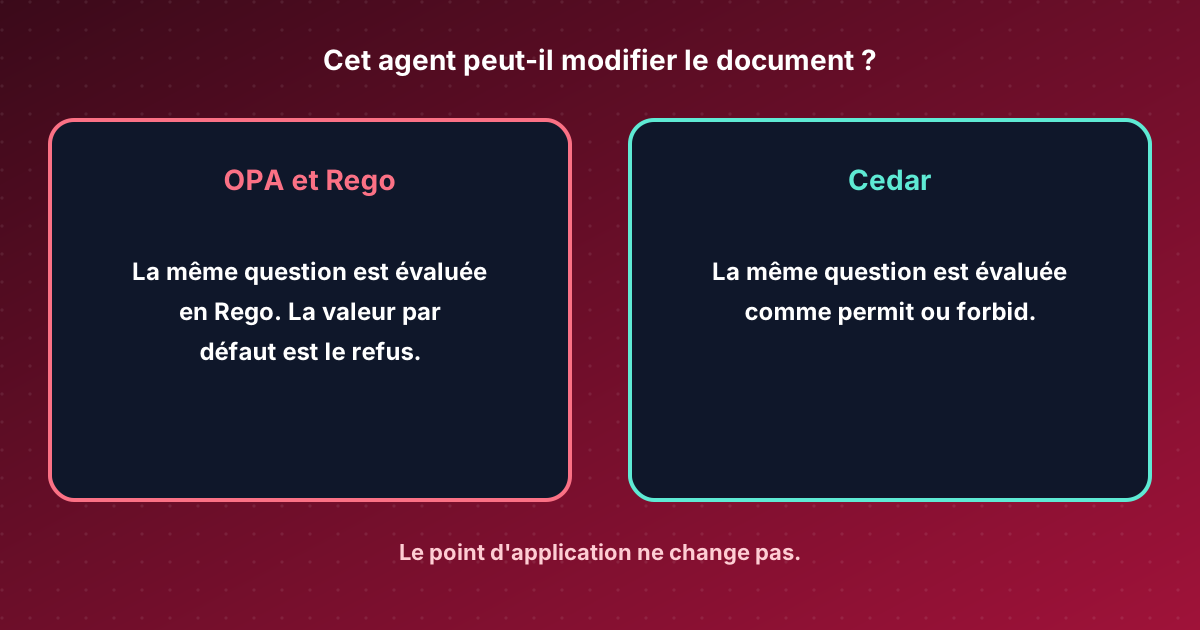
On écrit la politique en Rego. OPA évalue une demande par rapport à cette politique et renvoie une décision. La valeur par défaut peut être le refus, pour qu’une action inconnue ou la modification d’un document qui n’est pas sur la liste soit refusée. La politique vit dans un dépôt et peut être testée avant d’être déployée.
OPA peut répondre via sa propre API. Il peut aussi se placer derrière un point de terminaison AuthZEN, pour que le PEP envoie toujours la même question et reçoive le même true ou false.
Cedar écrit la réponse comme permit ou forbid#
Cedar est un langage de politique et un moteur d’évaluation open source. Amazon l’a publié, et Amazon Verified Permissions l’utilise comme langage pour l’autorisation des applications.
Les politiques sont des instructions permit ou forbid, vérifiées contre un schéma, pour qu’une faute dans un type de ressource soit attrapée avant l’exécution de la politique. La valeur par défaut est aussi le refus : si aucun permit ne correspond, ou si un forbid correspond, la décision est un non. Le mandat de Cedar est plus étroit que celui d’OPA, souvent utilisé pour le contrôle d’admission, les contrôles de CI et l’autorisation d’API. Pour une décision sur un document, les deux peuvent exprimer la règle.
La demande AuthZEN ne change pas. Un PDP Cedar répond à la même question, et le PEP comprend toujours une décision true ou false.
Un lab pratique place OPA derrière un point de terminaison AuthZEN.
Sources#
- OpenID Foundation, 12 Jan 2026: Authorization API 1.0 Final Specification approved
- OpenID AuthZEN Authorization API 1.0 (Final)
- OpenID AuthZEN Working Group specifications
- Open Policy Agent
- CNCF: Open Policy Agent (graduated 29 January 2021)
- Cedar policy language
- Keycloak, 20 May 2026: experimental AuthZEN support
Cet article en Markdown · RSS · JSON feed
Les nouveaux articles par e-mail
Un e-mail par semaine avec les nouveaux articles et labs. Désinscription à tout moment.
Votre adresse est conservée chez Kit, le service qui envoie les e-mails. Détails