In breve
- AuthZEN è lo standard OpenID per chiedere a un motore di policy se una richiesta è consentita. Authorization API 1.0 è diventata una Final Specification il 12 gennaio 2026.
- OPA è un motore di policy CNCF graduated (dal 29 gennaio 2021). La policy si scrive in Rego.
- Cedar è un linguaggio di policy open source di Amazon, usato in Amazon Verified Permissions, con una decisione permit o forbid.
Un agente IA ha bisogno di un sì o di un no prima di modificare una bozza di contratto. Il codice che blocca la chiamata è il Policy Enforcement Point, o PEP. Il codice che risponde alla domanda è il Policy Decision Point, o PDP. Questi nomi arrivano da modelli di controllo degli accessi precedenti. Il problema pratico è che ogni PDP parlava un’API diversa, così cambiare motore significava riscrivere il gateway.
AuthZEN è lo standard OpenID per quella conversazione. OPA e Cedar sono due motori che possono stare dietro e dare la risposta.
Cosa standardizza AuthZEN#
AuthZEN è un protocollo tra un PEP e un PDP. Il PEP chiede se un subject può compiere un’action su una resource, in un dato context. Per l’agente, possono essere un agente indicato, l’azione «edit», una bozza di contratto e un context che indica il documento. Il PDP risponde true o false. Il PEP consente la chiamata solo su true. Se il PDP è irraggiungibile, il PEP deve trattarlo come un diniego.
Il PEP non deve sapere come il PDP memorizza o valuta la policy. L’autenticazione verso l’Authorization API stessa è fuori dallo scopo della specifica. Si raccomanda OAuth 2.0.
Il 12 gennaio 2026 i membri della OpenID Foundation hanno approvato Authorization API 1.0 come OpenID Final Specification (81 favorevoli, 1 contrario, 25 astenuti). Una Final Specification dà a chi implementa tutele di proprietà intellettuale e non è soggetta a revisioni ulteriori. Lavori successivi possono aggiungere metodi o parametri opzionali, ma non devono modificare l’API 1.0.
La pagina delle specifiche del working group elenca anche bozze che non sono finali, tra cui un quadro di mappatura chiamato COAZ e un binding per il Model Context Protocol. Le cito solo come lavoro in corso. Il contratto stabile, oggi, è Authorization API 1.0.
Il 20 maggio 2026 Keycloak ha annunciato il supporto sperimentale ad AuthZEN a partire dalla versione 26.7, così Keycloak stesso può agire da PDP. La funzione è sperimentale e non è una raccomandazione per la produzione.
OPA scrive la risposta in Rego#
Open Policy Agent è un motore di policy di uso generale. È stato accettato dalla Cloud Native Computing Foundation nel 2018 e ha raggiunto lo stato graduated il 29 gennaio 2021. Resta elencato come progetto CNCF graduated.
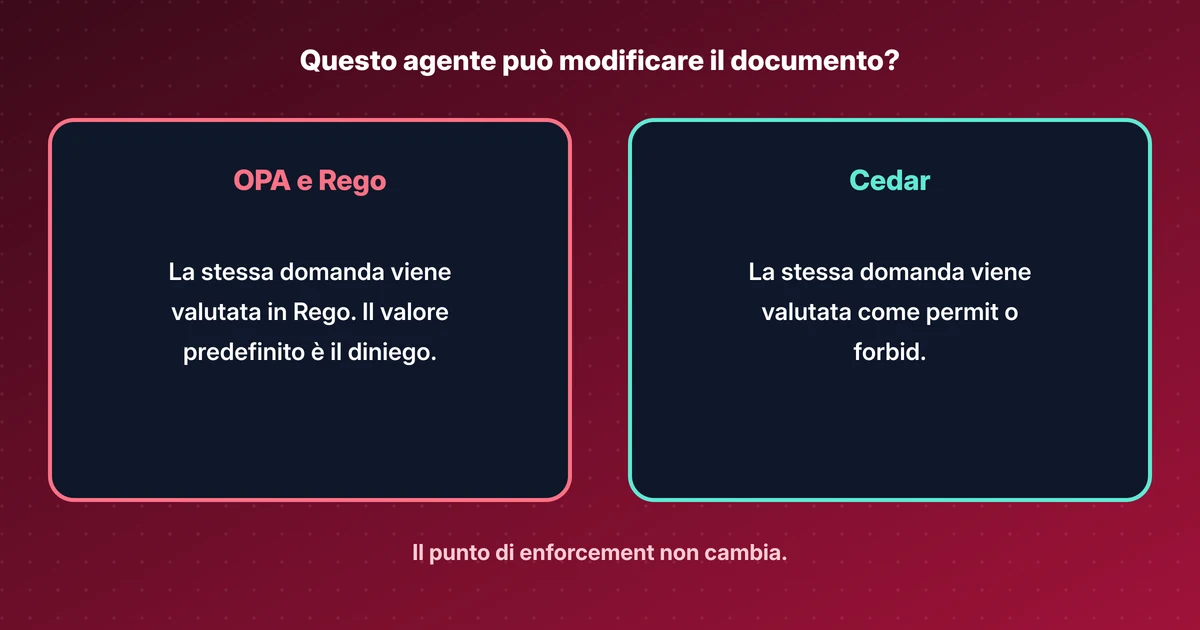
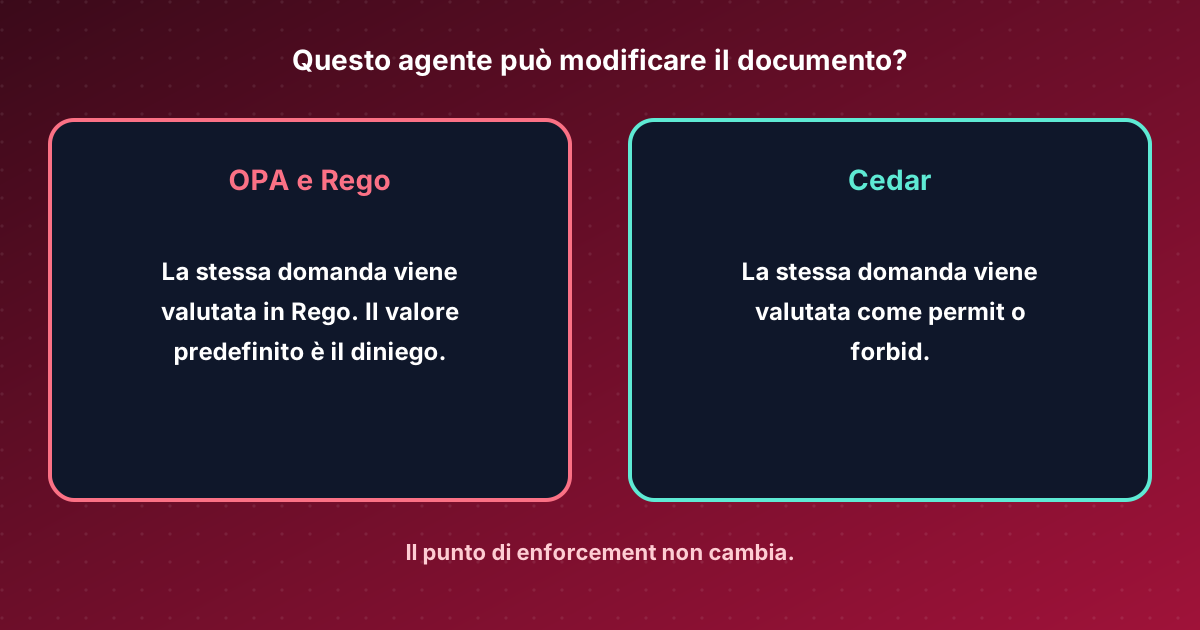
Si scrive la policy in Rego. OPA valuta una richiesta rispetto a quella policy e restituisce una decisione. Il valore predefinito può essere il diniego, così un’azione sconosciuta o una modifica di un documento che non è in elenco viene rifiutata. La policy vive in un repository e si può provare prima di distribuirla.
OPA può rispondere tramite la propria API. Può anche stare dietro un endpoint AuthZEN, così il PEP invia comunque la stessa domanda e riceve lo stesso true o false.
Cedar scrive la risposta come permit o forbid#
Cedar è un linguaggio di policy e un motore di valutazione open source. Lo ha pubblicato Amazon, e Amazon Verified Permissions lo usa come linguaggio per l’autorizzazione delle applicazioni.
Le policy sono istruzioni permit o forbid, controllate rispetto a uno schema, così un errore in un tipo di risorsa viene intercettato prima che la policy venga eseguita. Anche qui il valore predefinito è il diniego: se nessun permit corrisponde, o corrisponde un forbid, la decisione è un no. Il perimetro di Cedar è più stretto di quello di OPA, che si usa spesso per admission control, controlli di CI e autorizzazione delle API. Per una decisione su un documento, entrambi possono esprimere la regola.
La richiesta AuthZEN non cambia. Un PDP Cedar risponde alla stessa domanda, e il PEP comprende comunque una decisione true o false.
Un laboratorio pratico mette OPA dietro un endpoint AuthZEN.
Fonti#
- OpenID Foundation, 12 Jan 2026: Authorization API 1.0 Final Specification approved
- OpenID AuthZEN Authorization API 1.0 (Final)
- OpenID AuthZEN Working Group specifications
- Open Policy Agent
- CNCF: Open Policy Agent (graduated 29 January 2021)
- Cedar policy language
- Keycloak, 20 May 2026: experimental AuthZEN support
Questo articolo in formato Markdown · RSS · JSON feed
Nuovi articoli via email
Una email a settimana con nuovi articoli e lab. Disiscrizione in qualsiasi momento.
Il tuo indirizzo è salvato su Kit, il servizio che invia le email. Dettagli