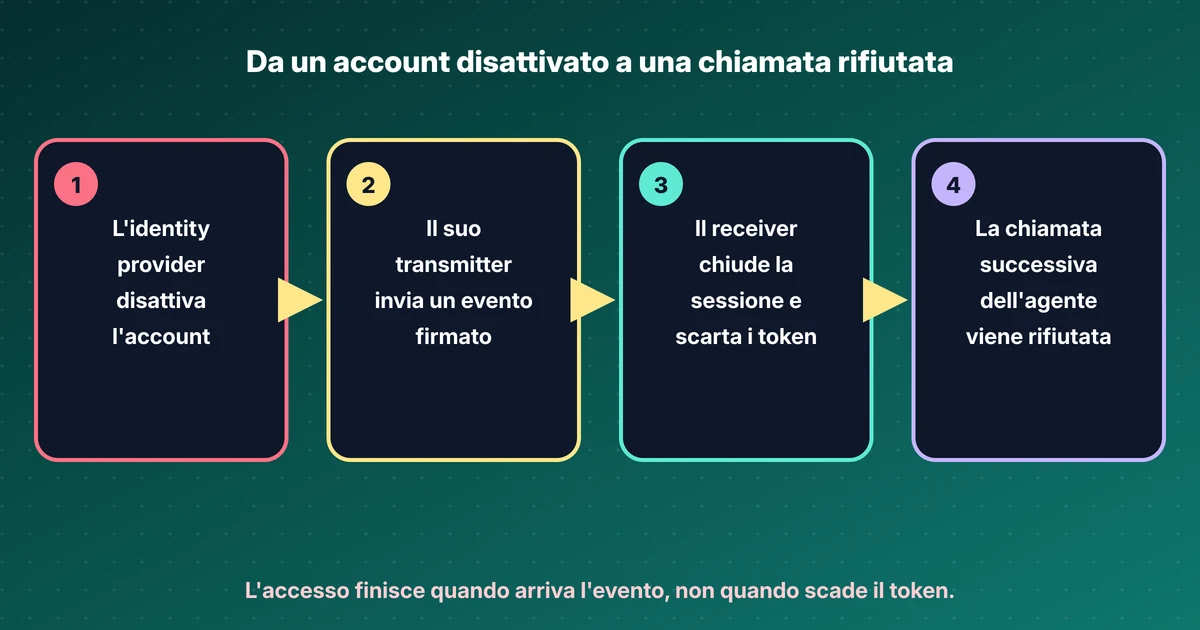
In breve
- RFC 8693 scambia un token con un altro al token endpoint. Sono obbligatori solo subject_token e il suo tipo; il laboratorio Keycloak mostra una richiesta completa.
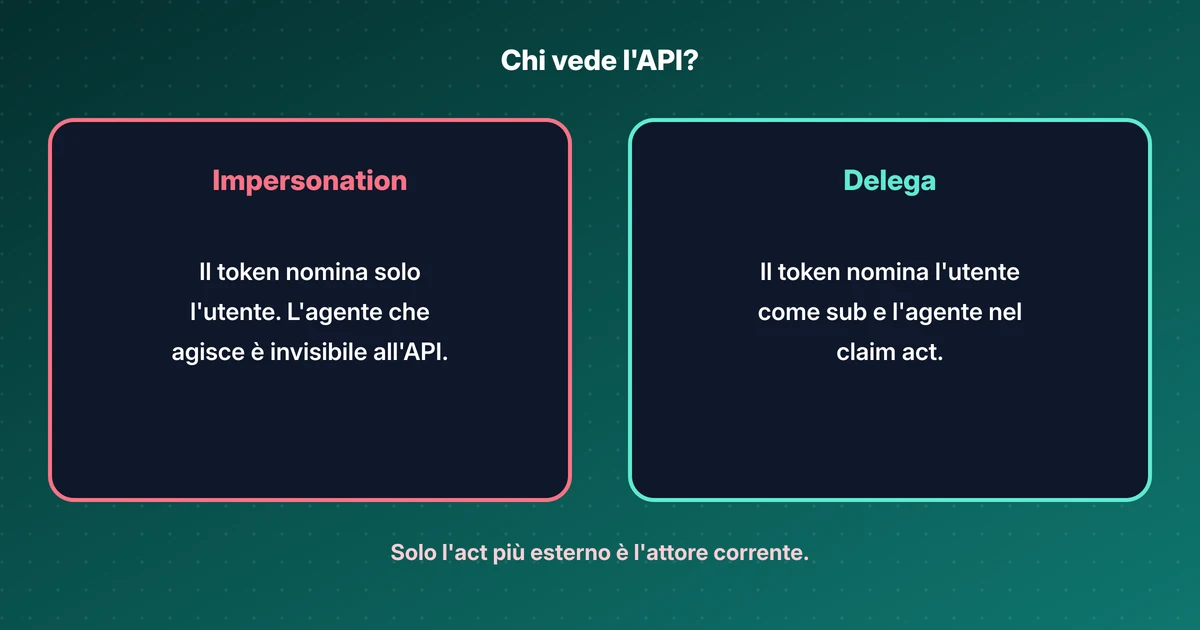
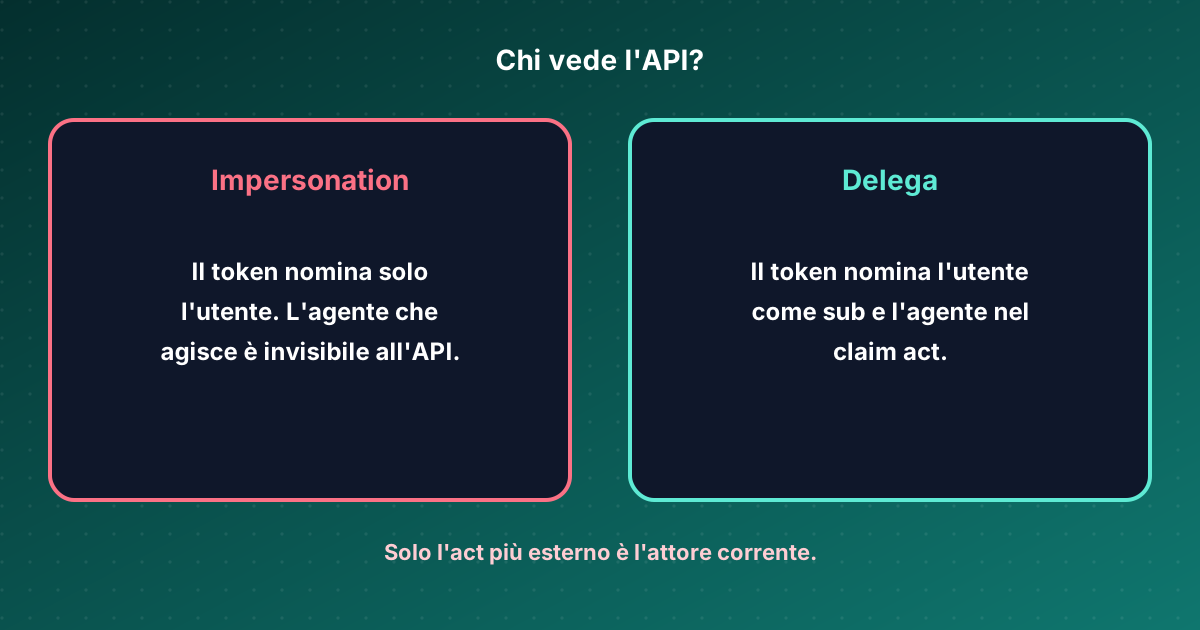
- Con l'impersonation l'API non distingue l'agente dall'utente. Con la delega il token li porta entrambi, e l'agente sta nel claim act.
- In una catena di act annidati solo l'attore più esterno conta per le decisioni di accesso. Gli altri sono storia: registrali, ma non autorizzare su di loro.
- ID-JAG, i transaction token e i server MCP si appoggiano tutti a questo grant. L'OBO di Entra fa lo stesso lavoro con un altro grant type.
- Prima di fidarti di un provider, fai i controlli: chi può scambiare, quali audience, se tornano refresh token e se act compare davvero.
Un agente AI che chiama un’API per un utente non dovrebbe inoltrare il token dell’utente. La risposta abituale è il token exchange: l’agente, o il server MCP dietro di lui, consegna il token all’authorization server e ne riceve uno nuovo, più ristretto e destinato a una sola API. RFC 8693 definisce questo grant. È uscita a gennaio 2020, molto prima che qualcuno chiamasse agente un chatbot, e aveva già le parole che servono: delega, impersonation e attore.
Questo articolo è il riferimento a cui torno quando preparo laboratori di token exchange. Copre la richiesta, le due semantiche, i claim che le esprimono e i posti dove il grant compare oggi.
Cosa contiene una richiesta di scambio#
Un token exchange è una normale chiamata al token endpoint con grant type urn:ietf:params:oauth:grant-type:token-exchange. I parametri:
| Parametro | Obbligatorio | Cosa dice |
|---|---|---|
subject_token, subject_token_type |
Sì | La parte per conto della quale si chiede il nuovo token |
actor_token, actor_token_type |
No | La parte che agirà |
resource |
No | URI assoluto del punto in cui si userà il token, senza frammento |
audience |
No | Nome logico del destinatario, per esempio un client ID |
scope |
No | Gli scope richiesti per il nuovo token |
requested_token_type |
No | Access token, JWT, ID token, SAML e così via, come URN |
La risposta indica cosa è stato emesso in issued_token_type. Come si autentica il client, e se i client non autenticati possano scambiare token, è una scelta di chi gestisce il servizio. In pratica quella scelta è tutto il modello di sicurezza: nel mio laboratorio Keycloak solo un client aveva il privilegio di scambio, e un client senza è stato rifiutato.
resource e audience si possono ripetere, quindi uno scambio può chiedere un token valido per più destinatari. Per gli agenti non lo farei. Uno scambio per ogni API a valle rende ogni token inutile altrove.
Delega o impersonation#
La sezione 1.1 della RFC definisce le due semantiche, e la differenza è la prima cosa da decidere in un deployment di agenti AI.
- Impersonation. A riceve i diritti di B in un certo contesto e lì non si distingue da B. L’API che riceve il token crede di avere a che fare con B. Alcune parti del sistema possono saperlo, ma il token non è tenuto a dirlo.
- Delega. A mantiene la propria identità. Il token dice che A agisce per B. La RFC lo dice chiaramente: “In a sense, A is an agent for B.”
Un token di delega si chiama a volte composite token, perché porta informazioni su due parti. Se il server ne emette uno dipende dalla sua policy e configurazione. Conta, perché chi chiede “token exchange” a un prodotto di solito ottiene l’impersonation. Nel mio laboratorio con Keycloak 26.8.2 il token scambiato manteneva l’utente come soggetto, nominava il server MCP solo come authorized party (azp) e non aveva il claim act. Il supporto alla delega di Keycloak era una funzione in preview, spenta.
Per un agente, impersonation significa che l’API non sa se ha cliccato l’utente o se ha deciso l’agente. Entrambi hanno gli stessi diritti e la stessa riga di log. La delega è ciò che serve per l’audit e per policy come “gli agenti possono leggere le fatture ma non pagarle”.
Leggere il claim act#
La delega si esprime con il claim act. Il suo valore è un oggetto che identifica l’attore, di solito con sub e a volte con iss. Una catena di deleghe annida un act dentro l’altro. Un esempio ridotto di ciò che potrebbe ricevere un’API di pagamenti dopo due passaggi:
{
  "iss": "https://as.example.com",
  "aud": "https://payments.example.com",
  "sub": "user-4821",
  "scope": "invoices.read",
  "act": {
    "sub": "https://mcp.example.com",
    "act": { "sub": "https://agent.example.com" }
  }
}
Le regole della sezione 4.1 sono brevi e facili da sbagliare:
- L’
actpiù esterno è l’attore corrente, qui il server MCP. Quello più annidato è il più vecchio. - Gli attori precedenti “are informational only and are not to be considered in access control decisions.”
actin una risposta di introspection ha lo stesso significato che in un JWT.
Quindi una policy che dice “consenti se un attore qualsiasi della catena è l’agente fidato” è sbagliata secondo la specifica. Autorizza sull’attore corrente e sul soggetto. Registra tutta la catena, perché è la storia che chiederà chi analizza un incidente.
may_act decide chi può diventare l’attore#
Il claim may_act viaggia nel subject token e dice in anticipo chi può agire per il soggetto. L’authorization server può usarlo per decidere se il client, o la parte indicata in actor_token, può fare la delega o l’impersonation richiesta. Claim come exp e aud dentro may_act non hanno significato: serve solo a identificare una parte.
È utile perché sposta la decisione su chi ha emesso il token originale. Non garantisce però che il server lo controlli. Nel mio laboratorio sul downscoping non sono riuscito a isolare se Keycloak confrontasse l’attore con may_act, quindi lo tratto come un’indicazione che il server può rispettare e verifico il rifiuto da solo.
Restringere: audience, scope e durata#
Le considerazioni di sicurezza di RFC 8693 sono un solo paragrafo. Suggerisce il claim scope e una durata limitata per contenere gli abusi dei diritti delegati. Il resto lo decide il server, e i server sono diversi:
- Lo scope non segue ovunque il subject token. Nel mio laboratorio A2A lo scope del token scambiato seguiva gli scope del client che agiva, così l’agente B ha ricevuto un diritto di scrittura che A non aveva mai concesso. Una policy sul client lo ha risolto. Provalo nel tuo provider.
- I refresh token non dovrebbero tornare. Il mio laboratorio Keycloak ha rifiutato un refresh token in uno scambio standard. Un refresh token in mano a un agente trasforma un permesso di cinque minuti in uno permanente.
- Durata breve. Il token scambiato nella mia esecuzione durava 300 secondi.
- Vincolo a una chiave. Un token scambiato resta un bearer token se non è legato a una chiave. DPoP è il modo abituale per legarlo.
Dove compare oggi il token exchange#
- Server MCP. La revisione 2026-07-28 della specifica MCP dice che i server “MUST only accept tokens that are valid for use with their own resources” e “MUST NOT accept or transit any other tokens”. Un server MCP che ha bisogno di un’API a valle quindi scambia il token per ogni API. Il mio laboratorio senza passthrough mostra il rifiuto quando non lo fa.
- ID-JAG e Cross App Access. Il client chiede al suo identity provider un Identity Assertion JWT con un token exchange il cui
requested_token_typeèurn:ietf:params:oauth:token-type:id-jag, poi lo presenta all’authorization server dell’altra applicazione. Il draft -06 è datato 31 ottobre 2026. La spiegazione su ID-JAG racconta il flusso in modo semplice. - Transaction token. Il draft del WG OAuth (-11, 30 luglio 2026) usa il token exchange con il tipo
urn:ietf:params:oauth:token-type:txn_tokenper trasformare un token esterno in un token di breve durata che viaggia dentro un solo dominio di fiducia. Le mie note da IETF 127 coprono il lavoro più recente oltre il confine. - On-behalf-of di Microsoft Entra. OBO risolve lo stesso problema con un altro grant: il livello intermedio chiama il token endpoint con il grant JWT bearer e
requested_token_use=on_behalf_of. Non è una richiesta RFC 8693, e il risultato non conserva il client originale, come ha mostrato il mio laboratorio OBO. - Altri provider. Amazon Cognito e WorkOS Connect hanno aggiunto RFC 8693 a novembre 2026, come annotato nel mio laboratorio Keycloak.
Cosa controllo prima di fidarmi di un’implementazione#
- Quali client possono scambiare token, e se è un’impostazione per singolo client.
- Se uno scambio verso un’audience a cui il client non ha diritto viene rifiutato.
- Se lo scope del nuovo token è limitato dal subject token e non dal client che agisce.
- Se può tornare un refresh token.
- Se
actcompare, e se si può renderlo obbligatorio. Se no, prevedi di registrare tu l’unione di utente, agente e audience. - Cosa controlla l’API a valle: audience, attore corrente e scope per operazione.
Cosa non ho verificato#
Questo articolo si basa sulla RFC, sui draft citati e sui miei laboratori precedenti. Non ho eseguito un nuovo laboratorio, non ho provato la delega con act in nessun provider e non ho confrontato il comportamento di Cognito o WorkOS. Una spiegazione semplice del token exchange è nel backlog.
Fonti#
- RFC 8693: OAuth 2.0 Token Exchange (January 2020)
- Model Context Protocol specification, revision 2026-07-28: Authorization
- draft-ietf-oauth-identity-assertion-authz-grant-06 (31 October 2026)
- draft-ietf-oauth-transaction-tokens-11 (30 July 2026)
- Microsoft identity platform: OAuth 2.0 On-Behalf-Of flow
- Keycloak documentation: Configuring and using token exchange
Questo articolo in formato Markdown · RSS · JSON feed
Nuovi articoli via email
Una email a settimana con nuovi articoli e lab. Disiscrizione in qualsiasi momento.
Il tuo indirizzo è salvato su Kit, il servizio che invia le email. Dettagli