Kurz gesagt
- RFC 8693 tauscht am Token Endpoint ein Token gegen ein anderes. Pflicht sind nur subject_token und sein Typ; das Keycloak-Lab zeigt eine vollständige Anfrage.
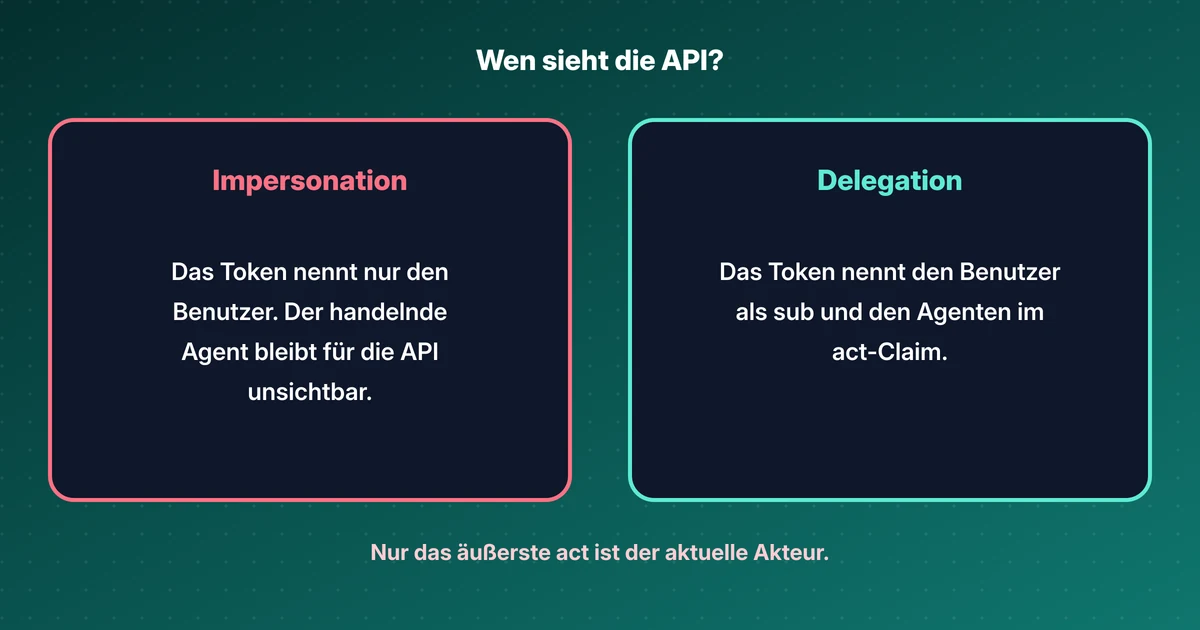
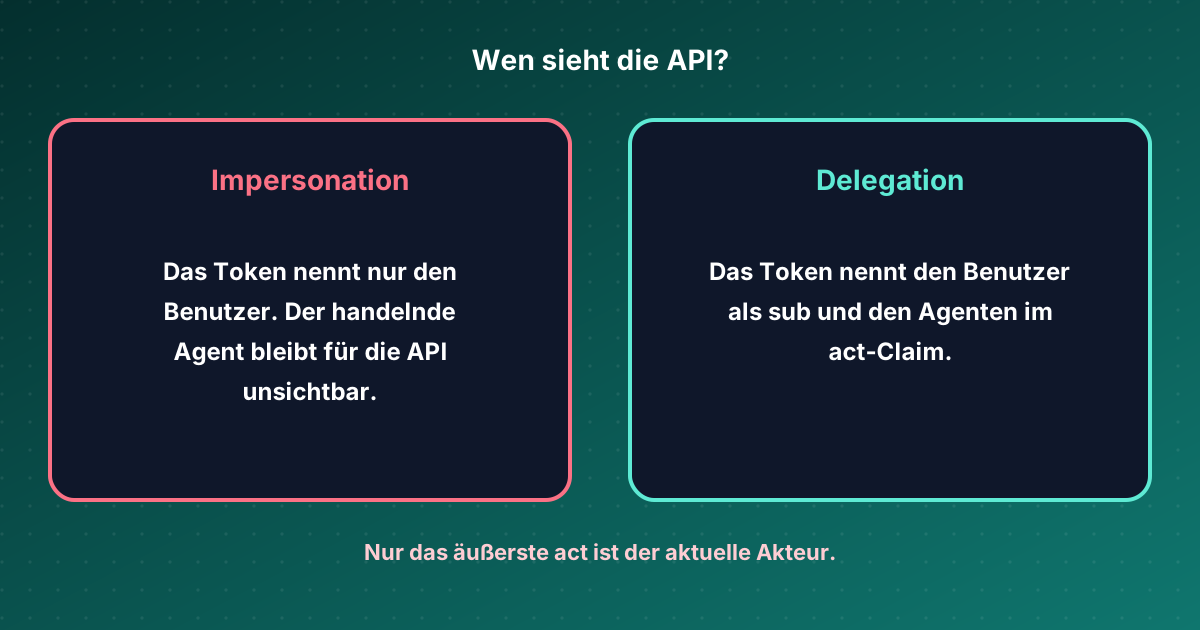
- Bei Impersonation kann die API den Agenten nicht vom Benutzer unterscheiden. Bei Delegation trägt das Token beide, und der Agent steht im act-Claim.
- In einer verschachtelten act-Kette zählt für Zugriffsentscheidungen nur der äußerste Akteur. Die übrigen sind Verlauf: protokollieren, aber nicht darauf autorisieren.
- ID-JAG, Transaction Tokens und MCP-Server stützen sich alle auf diesen Grant. Entra OBO erledigt dieselbe Aufgabe mit einem anderen Grant Type.
- Bevor Sie einem Anbieter vertrauen, machen Sie die Prüfungen: wer tauschen darf, welche Audiences, ob Refresh Tokens zurückkommen und ob act überhaupt erscheint.
Ein KI-Agent, der für einen Benutzer eine API aufruft, sollte das Token des Benutzers nicht weiterreichen. Die übliche Antwort ist Token Exchange: Der Agent, oder der MCP-Server hinter ihm, übergibt das Token dem Authorization Server und erhält ein neues, das enger gefasst ist und für genau eine API gilt. RFC 8693 definiert diesen Grant. Er erschien im Januar 2020, lange bevor jemand einen Chatbot Agent nannte, und hatte schon die Begriffe, die dieses Problem braucht: Delegation, Impersonation und Akteur.
Dieser Artikel ist die Referenz, zu der ich bei meinen Token-Exchange-Labs immer wieder zurückkehre. Er behandelt die Anfrage, die zwei Semantiken, die Claims, die sie tragen, und die Stellen, an denen der Grant heute auftaucht.
Was eine Austauschanfrage enthält#
Ein Token Exchange ist ein normaler Aufruf des Token Endpoints mit dem Grant Type urn:ietf:params:oauth:grant-type:token-exchange. Die Parameter:
| Parameter | Pflicht | Was er aussagt |
|---|---|---|
subject_token, subject_token_type |
Ja | Die Partei, für die das neue Token angefordert wird |
actor_token, actor_token_type |
Nein | Die Partei, die handeln wird |
resource |
Nein | Absoluter URI des Ziels, an dem das Token verwendet wird, ohne Fragment |
audience |
Nein | Logischer Name des Ziels, etwa eine Client-ID |
scope |
Nein | Die gewünschten Scopes für das neue Token |
requested_token_type |
Nein | Access Token, JWT, ID Token, SAML usw., als URN |
Die Antwort nennt in issued_token_type, was ausgestellt wurde. Wie sich der Client authentifiziert und ob nicht authentifizierte Clients überhaupt tauschen dürfen, überlässt die RFC dem Betreiber. In der Praxis ist diese Entscheidung das ganze Sicherheitsmodell: In meinem Keycloak-Lab hatte nur ein Client das Austauschrecht, und ein Client ohne dieses Recht wurde abgewiesen.
resource und audience dürfen mehrfach vorkommen, ein Austausch kann also ein Token für mehrere Ziele anfordern. Für Agenten würde ich das nicht tun. Ein Austausch pro nachgelagerter API macht jedes Token anderswo nutzlos.
Delegation oder Impersonation#
Abschnitt 1.1 der RFC definiert die zwei Semantiken, und der Unterschied ist das Erste, was ein Deployment mit KI-Agenten entscheiden sollte.
- Impersonation. A erhält in einem bestimmten Kontext die Rechte von B und ist dort von B nicht zu unterscheiden. Die empfangende API glaubt, mit B zu tun zu haben. Teile des Systems können es anders wissen, aber das Token muss es nicht sagen.
- Delegation. A behält seine eigene Identität. Das Token sagt, dass A für B handelt. Die RFC formuliert es direkt: “In a sense, A is an agent for B.”
Ein Delegationstoken heißt manchmal Composite Token, weil es Angaben zu zwei Parteien enthält. Ob der Server eines ausstellt, hängt von Policy und Konfiguration ab. Das ist wichtig, denn wer bei einem Produkt “Token Exchange” bestellt, bekommt meist Impersonation. In meinem Lab mit Keycloak 26.8.2 behielt das getauschte Token den Benutzer als Subject, nannte den MCP-Server nur als Authorized Party (azp) und hatte keinen act-Claim. Die Delegationsunterstützung von Keycloak war eine Vorschaufunktion und ausgeschaltet.
Für einen Agenten heißt Impersonation: Die API weiß nicht, ob der Benutzer geklickt oder der Agent entschieden hat. Beide haben dieselben Rechte und dieselbe Logzeile. Delegation brauchen Sie für das Audit und für Policies wie “Agenten dürfen Rechnungen lesen, aber nicht bezahlen”.
Den act-Claim lesen#
Delegation wird mit dem Claim act ausgedrückt. Sein Wert ist ein Objekt, das den Akteur bezeichnet, meist mit sub und manchmal mit iss. Eine Delegationskette verschachtelt ein act im anderen. Ein gekürztes Beispiel dafür, was eine Zahlungs-API nach zwei Schritten erhalten könnte:
{
  "iss": "https://as.example.com",
  "aud": "https://payments.example.com",
  "sub": "user-4821",
  "scope": "invoices.read",
  "act": {
    "sub": "https://mcp.example.com",
    "act": { "sub": "https://agent.example.com" }
  }
}
Die Regeln aus Abschnitt 4.1 sind kurz und leicht falsch umzusetzen:
- Das äußerste
actist der aktuelle Akteur, hier der MCP-Server. Das am tiefsten verschachtelte ist das älteste. - Frühere Akteure “are informational only and are not to be considered in access control decisions.”
actin einer Introspection-Antwort bedeutet dasselbe wie in einem JWT.
Eine Policy wie “erlauben, wenn irgendein Akteur in der Kette der vertrauenswürdige Agent ist” ist laut Spezifikation also falsch. Autorisieren Sie auf den aktuellen Akteur und das Subject. Protokollieren Sie die ganze Kette, denn nach genau diesem Verlauf fragt jede Vorfallsanalyse.
may_act legt fest, wer Akteur werden darf#
Der Claim may_act steckt im Subject Token und sagt im Voraus, wer für das Subject handeln darf. Der Authorization Server kann damit entscheiden, ob der Client, oder die in actor_token genannte Partei, die angefragte Delegation oder Impersonation durchführen darf. Claims wie exp und aud innerhalb von may_act haben keine Bedeutung; der Claim bezeichnet nur eine Partei.
Er ist nützlich, weil er die Entscheidung zum Aussteller des ursprünglichen Tokens verlagert. Er garantiert aber nicht, dass der Server ihn prüft. In meinem Downscoping-Lab konnte ich nicht isolieren, ob Keycloak den Akteur mit may_act verglich. Ich behandle ihn deshalb als Hinweis, den der Server beachten kann, und teste die Ablehnung selbst.
Eingrenzen: Audience, Scope und Laufzeit#
Die Sicherheitshinweise von RFC 8693 sind ein einziger Absatz. Er empfiehlt den Claim scope und eine begrenzte Laufzeit, um Missbrauch delegierter Rechte einzudämmen. Alles andere entscheidet der Server, und Server unterscheiden sich:
- Der Scope folgt nicht überall dem Subject Token. In meinem A2A-Lab folgte der Scope des getauschten Tokens den Scopes des handelnden Clients, sodass Agent B ein Schreibrecht erhielt, das A nie gewährt hatte. Eine Client-Policy hat es behoben. Testen Sie das bei Ihrem Anbieter.
- Refresh Tokens sollten nicht zurückkommen. Mein Keycloak-Lab lehnte ein Refresh Token im Standard-Austausch ab. Ein Refresh Token in der Hand eines Agenten macht aus einer Erlaubnis für fünf Minuten eine dauerhafte.
- Kurze Laufzeit. Das getauschte Token lebte in meinem Lauf 300 Sekunden.
- Bindung. Ein getauschtes Token bleibt ein Bearer Token, solange es nicht an einen Schlüssel gebunden ist. DPoP ist der übliche Weg dafür.
Wo Token Exchange heute auftaucht#
- MCP-Server. Die Revision 2026-07-28 der MCP-Spezifikation sagt, Server “MUST only accept tokens that are valid for use with their own resources” und “MUST NOT accept or transit any other tokens”. Ein MCP-Server, der eine nachgelagerte API braucht, tauscht also pro API. Mein Lab ohne Passthrough zeigt die Ablehnung, wenn er es nicht tut.
- ID-JAG und Cross App Access. Der Client fordert bei seinem Identity Provider ein Identity Assertion JWT per Token Exchange an, mit
requested_token_typegleichurn:ietf:params:oauth:token-type:id-jag, und legt es dem Authorization Server der anderen Anwendung vor. Draft -06 ist vom 31. Oktober 2026. Das ID-JAG-Erklärstück beschreibt den Ablauf ohne Fachjargon. - Transaction Tokens. Der Entwurf der OAuth-WG (-11, 30. Juli 2026) nutzt Token Exchange mit dem Typ
urn:ietf:params:oauth:token-type:txn_token, um ein externes Token in ein kurzlebiges Token zu verwandeln, das innerhalb einer Vertrauensdomäne reist. Meine Notizen zur IETF 127 behandeln die neuere Arbeit über Grenzen hinweg. - Microsoft Entra On-Behalf-Of. OBO löst dasselbe Problem mit einem anderen Grant: Die mittlere Schicht ruft den Token Endpoint mit dem JWT-Bearer-Grant und
requested_token_use=on_behalf_ofauf. Das ist keine Anfrage nach RFC 8693, und das Ergebnis behält den ursprünglichen Client nicht, wie mein OBO-Lab gezeigt hat. - Weitere Anbieter. Amazon Cognito und WorkOS Connect haben RFC 8693 im November 2026 ergänzt, wie in meinem Keycloak-Lab vermerkt.
Was ich prüfe, bevor ich einer Implementierung vertraue#
- Welche Clients überhaupt tauschen dürfen, und ob das pro Client einstellbar ist.
- Ob ein Austausch für eine Audience, auf die der Client kein Recht hat, abgelehnt wird.
- Ob der Scope des neuen Tokens durch das Subject Token begrenzt ist und nicht durch den handelnden Client.
- Ob ein Refresh Token zurückkommen kann.
- Ob
acterscheint und ob es sich erzwingen lässt. Wenn nicht, planen Sie, die Verknüpfung von Benutzer, Agent und Audience selbst zu protokollieren. - Was die nachgelagerte API prüft: Audience, aktuellen Akteur und Scope pro Operation.
Was ich nicht geprüft habe#
Dieser Artikel stützt sich auf die RFC, die genannten Entwürfe und meine früheren Labs. Ich habe dafür kein neues Lab ausgeführt, Delegation mit act bei keinem Anbieter getestet und das Verhalten von Cognito oder WorkOS nicht verglichen. Ein Erklärstück ohne Fachjargon zu Token Exchange steht im Backlog.
Quellen#
- RFC 8693: OAuth 2.0 Token Exchange (January 2020)
- Model Context Protocol specification, revision 2026-07-28: Authorization
- draft-ietf-oauth-identity-assertion-authz-grant-06 (31 October 2026)
- draft-ietf-oauth-transaction-tokens-11 (30 July 2026)
- Microsoft identity platform: OAuth 2.0 On-Behalf-Of flow
- Keycloak documentation: Configuring and using token exchange
Dieser Beitrag als Markdown · RSS · JSON feed
Neue Beiträge per E-Mail
Eine E-Mail pro Woche mit neuen Beiträgen und Labs. Jederzeit abbestellbar.
Ihre Adresse wird bei Kit gespeichert, dem Dienst, der die E-Mails versendet. Details